



16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

В магазине Google Play Store нашли и «обезвредили» 16 приложений с общим числом загрузок — более 20 миллионов. Причиной послужила вредоносная активность и вовлеченность в схемы мошенничества с рекламой.

Эти программы объединили под именем Clicker. С виду это вполне безобидные утилиты вроде считывателей QR-кодов, заметок, словарей и софта для конвертации валют.

Однако в отчете McAfee специалисты предупреждают, что за якобы легитимной оберткой скрываются вредоносные приложения. Исследователи даже привели список этих программ, чтобы пользователи случайно не попались на удочку кибермошенников:

  • High-Speed Camera (com.hantor.CozyCamera) - 10 000 000+ загрузок
  • Smart Task Manager (com.james.SmartTaskManager) - 5 000 000+ загрузок
  • Flashlight+ (kr.caramel.flash_plus) - 1 000 000+ загрузок
  • 달력메모장 (com.smh.memocalendar) - 1 000 000+ загрузок
  • K-Dictionary (com.joysoft.wordBook) - 1 000 000+ загрузок
  • BusanBus (com.kmshack.BusanBus) - 1 000 000+ загрузок
  • Flashlight+ (com.candlencom.candleprotest) - 500 000+ загрузок
  • Quick Note (com.movinapp.quicknote) - 500 000+ загрузок
  • Currency Converter (com.smartwho.SmartCurrencyConverter) - 500 000+ загрузок
  • Joycode (com.joysoft.barcode) - 100 000+ загрузок
  • EzDica (com.joysoft.ezdica) - 100 000+ загрузок
  • Instagram Profile Downloader (com.schedulezero.instapp) - 100 000+ загрузок
  • Ez Notes (com.meek.tingboard) - 100 000+ загрузок
  • 손전등 (com.candlencom.flashlite) - 1000+ загрузок
  • 계산기 (com.doubleline.calcul) - 100+ загрузок
  • Flashlight+ (com.dev.imagevault) - 100+ загрузок

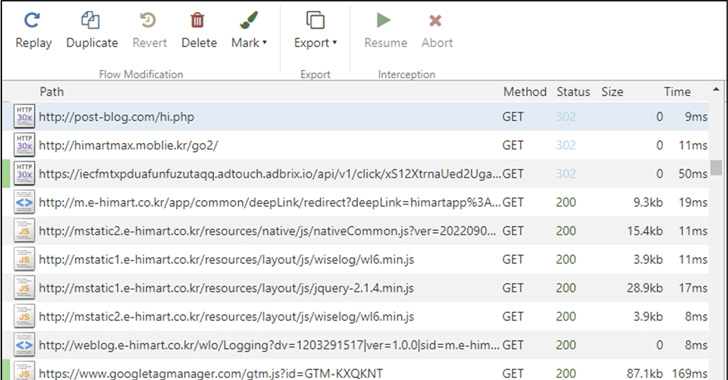
После установки и запуска Clicker может в фоновом режиме посещать нежелательные сайты и имитировать клики на рекламных объявлениях. Все это происходит без ведома владельца мобильного устройства на Android.

«Активность вредоноса может привести к нетипичному расходу заряда аккумулятора девайса, а также к росту потребляемого трафика. В это время авторы приложений зарабатывают за счет пользователей», — объясняют в McAfee.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru