



Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Эксперты наткнулись на ранее не упоминавшийся PowerShell-бэкдор, который крайне сложно детектировать в системе Windows. Успех незаметной работы вредоноса объясняется маскировкой под часть процесса обновления Windows.

Томер Бар, возглавляющий команду исследователей в SafeBreach, описывает киберугрозу следующим образом:

«Незаметно работающая вредоносная программа, а также связанный с ней командный сервер (C2) являются делом рук неизвестной, но хорошо подготовленной группировки. В настоящее время известно, что эта группа атаковала приблизительно 100 жертв».

В атаках с участием упомянутого PowerShell-бэкдора фигурирует вредоносный документ в формате Microsoft Word (детект на VirusTotal). Его метаданные позволяют предположить, что злоумышленники начинают атаку с целевого фишинга, ориентированного на пользователей LinkedIn.

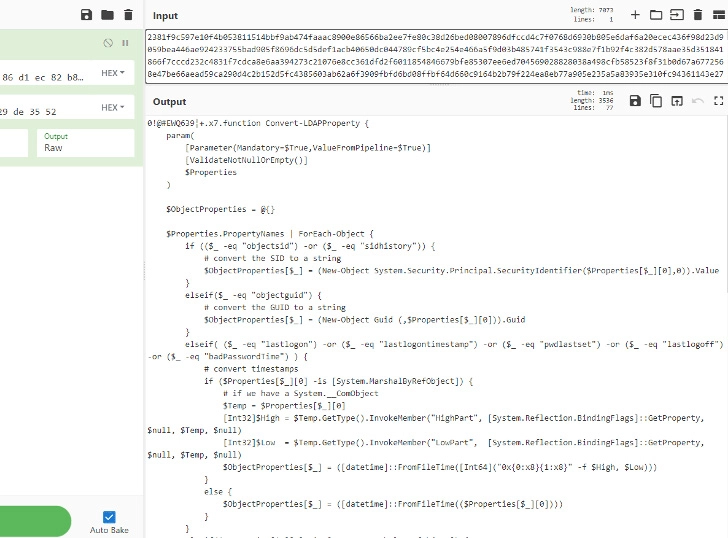
При запуске Word-документа на компьютере жертвы выполняется скрипт PowerShell со встроенным макрокодом.


Script1.ps1 (детект на VirusTotal) предназначен для подключения к C2 и получения команд. Далее в ход вступает второй скрипт — temp.ps1, пытающийся выполнить эти команды в системе. Интересно, что авторы вредоноса допустили ошибку, которая позволила восстановить команды, поступающие от сервера:

  • извлечение списка запущенных процессов;
  • перечисление файлов в определённых директориях;
  • запуск whoami;
  • удаление файлов.
Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru