



Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

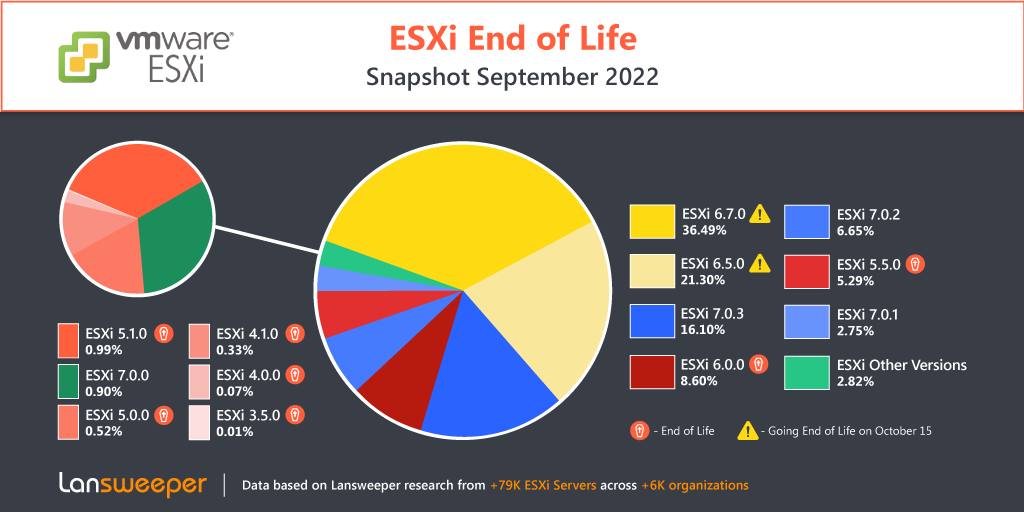
Бельгийская компания Lansweeper напомнила пользователям продуктов VMware, что срок поддержки ESXi версий 6.5 и 6.7 подошел к концу. Сканирование интернета, проведенное провайдером услуг по управлению ИТ-активами, выявило более 45 тыс. экземпляров гипервизора, которые 15 октября сняли с довольствия; патчей, функциональных правок и нововведений для таких серверов больше не будет.

Владельцы VMware ESXi 6.5 и 6.7 еще год (до 15 ноября 2023) смогут обращаться в техподдержку для решения возникших проблем — но не по телефону, а через портал самообслуживания (VMware Self Service Support Portal). После этого названные версии продукта будут окончательно сняты с поддержки.

Владельцы устаревших ESXi-серверов, успевшие до 15 октября купить услугу расширенной поддержки (Extended Support), продолжат получать патчи и критически важные фиксы в течение двух лет (до 15 октября 2024 года), но только для продуктов VMware — в виде накопительных обновлений, выпускаемых раз в год. По окончании срока Extended Support клиенты смогут также продлить еще на год возможность получать помощь через VMware Self Service Support Portal.

Поиск по интернету, проведенный в прошлом месяце, выявил свыше 79 тыс. серверов ESXi, поднятых в сетях более 6 тыс. организаций. При этом 45 654 установки (57,79%) использовали софт версии 6.5 или 6.7 (суммарно 57,79%); доля безнадежно устаревших ESXi (версий с 3.5 по 5.5) составила 15,8%.


Пользователям утративших актуальность продуктов настоятельно рекомендуется совершить апгрейд, перейдя на ESXi 7.0. Можно также для пробы поставить версию 8.0 (доступна в составе начального релиза vSphere 8 с прошлой недели). Последнее время злоумышленники проявляют повышенный интерес к серверам ESXi; на них все чаще ориентируют шифровальщиков и даже создают специальные бэкдоры.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru