



iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

Мобильная операционная система iOS 16 содержит неприятный баг, из-за которого данные пользователя сливаются за пределы активного VPN-туннеля даже в том случае, если режим Lockdown включен.

Томми Миск, один из исследователей в области кибербезопасности, рассказал изданию MacRumors об интересной особенности iOS 16: подход новой версии ОС к VPN-трафику не меняется от того, включен режим Lockdown или нет.

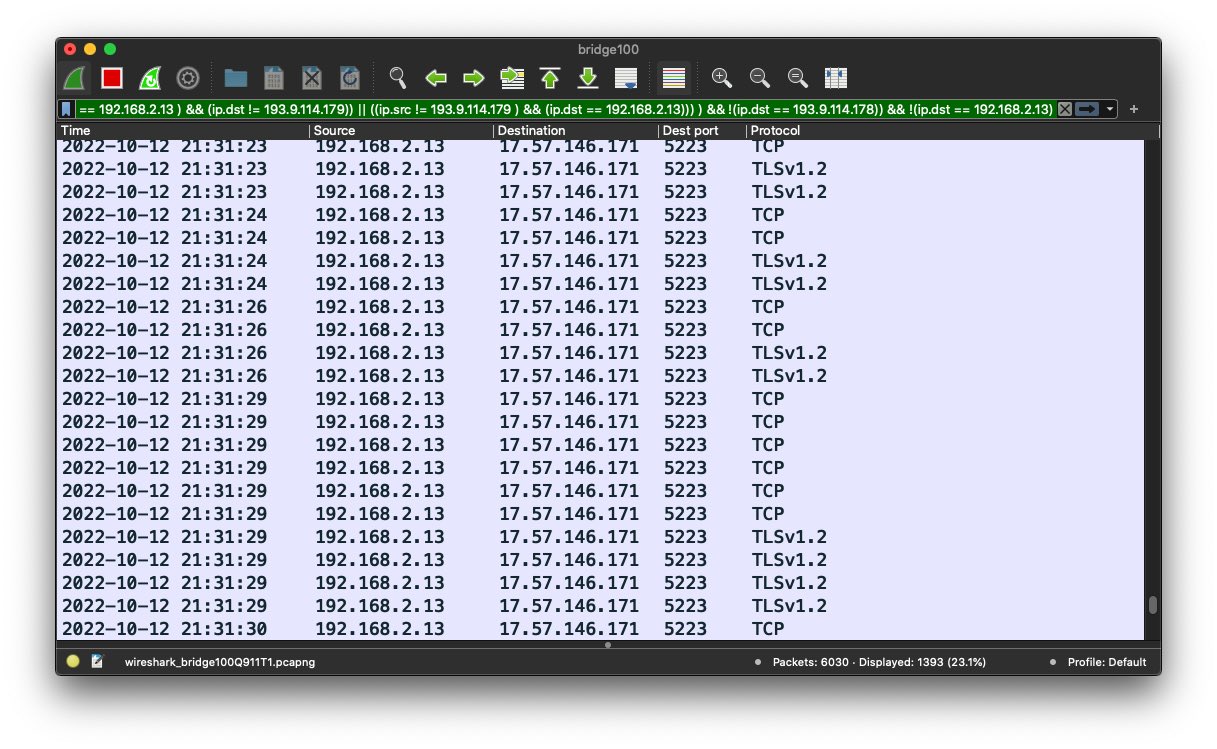
Как правило, когда пользователь включает VPN, операционная система закрывает все текущие интернет-соединения и затем переустанавливает их через VPN-туннель. В случае с iOS дела обстоят несколько иначе: сессии и соединения, которые устанавливаются до включения VPN, не завершаются, а это значит, что они могут отправлять данные в обход туннеля.

Пока пользователь будет считать, что его информация защищена, на деле она может остаться незашифрованной и попасть в руки провайдеров и других третьих лиц. К слову, в отчете Proton упоминалась уязвимость в iOS 13.3.1, позволяющая обойти VPN.


Как выяснили специалисты, iOS 16 взаимодействует с определенными сервисами Apple за пределами активного VPN-туннеля и сливает DNS-запросы без ведома пользователей. Исследователи также попытались понять, влияет ли на это поведение режим Lockdown и пришли к выводу, что даже при включенной защитной функции данные идут в обход.

Томми Миск, дополняя свои первоначальные выводы, уточнил, что при включенном Lockdown Mode утекает даже больше данных, чем при выключенном.

Напомним, что похожая проблема встречается и на Android: мобильные устройства сливают трафик даже при включенной функции Always-on VPN.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru