



iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

Мобильная операционная система iOS 16 содержит неприятный баг, из-за которого данные пользователя сливаются за пределы активного VPN-туннеля даже в том случае, если режим Lockdown включен.

Томми Миск, один из исследователей в области кибербезопасности, рассказал изданию MacRumors об интересной особенности iOS 16: подход новой версии ОС к VPN-трафику не меняется от того, включен режим Lockdown или нет.

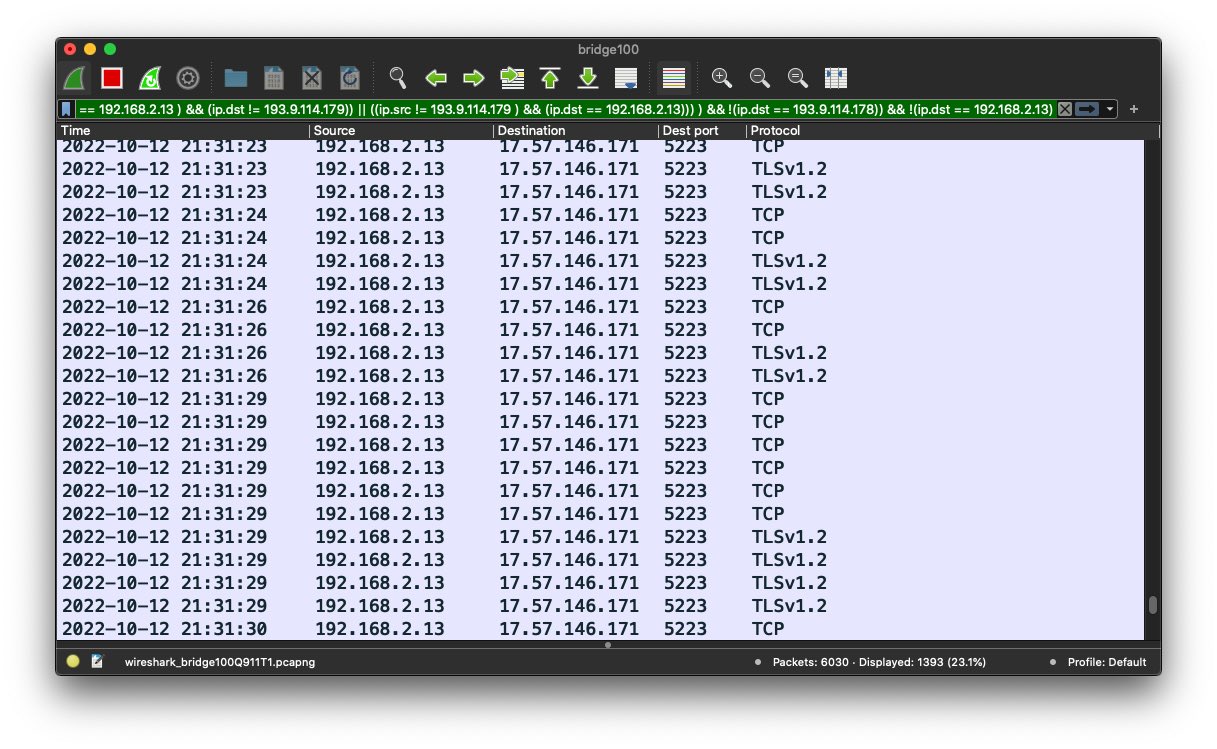
Как правило, когда пользователь включает VPN, операционная система закрывает все текущие интернет-соединения и затем переустанавливает их через VPN-туннель. В случае с iOS дела обстоят несколько иначе: сессии и соединения, которые устанавливаются до включения VPN, не завершаются, а это значит, что они могут отправлять данные в обход туннеля.

Пока пользователь будет считать, что его информация защищена, на деле она может остаться незашифрованной и попасть в руки провайдеров и других третьих лиц. К слову, в отчете Proton упоминалась уязвимость в iOS 13.3.1, позволяющая обойти VPN.


Как выяснили специалисты, iOS 16 взаимодействует с определенными сервисами Apple за пределами активного VPN-туннеля и сливает DNS-запросы без ведома пользователей. Исследователи также попытались понять, влияет ли на это поведение режим Lockdown и пришли к выводу, что даже при включенной защитной функции данные идут в обход.

Томми Миск, дополняя свои первоначальные выводы, уточнил, что при включенном Lockdown Mode утекает даже больше данных, чем при выключенном.

Напомним, что похожая проблема встречается и на Android: мобильные устройства сливают трафик даже при включенной функции Always-on VPN.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru