



iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

iOS 16 сливает данные в обход VPN даже при включенном режиме Lockdown

Мобильная операционная система iOS 16 содержит неприятный баг, из-за которого данные пользователя сливаются за пределы активного VPN-туннеля даже в том случае, если режим Lockdown включен.

Томми Миск, один из исследователей в области кибербезопасности, рассказал изданию MacRumors об интересной особенности iOS 16: подход новой версии ОС к VPN-трафику не меняется от того, включен режим Lockdown или нет.

Как правило, когда пользователь включает VPN, операционная система закрывает все текущие интернет-соединения и затем переустанавливает их через VPN-туннель. В случае с iOS дела обстоят несколько иначе: сессии и соединения, которые устанавливаются до включения VPN, не завершаются, а это значит, что они могут отправлять данные в обход туннеля.

Пока пользователь будет считать, что его информация защищена, на деле она может остаться незашифрованной и попасть в руки провайдеров и других третьих лиц. К слову, в отчете Proton упоминалась уязвимость в iOS 13.3.1, позволяющая обойти VPN.


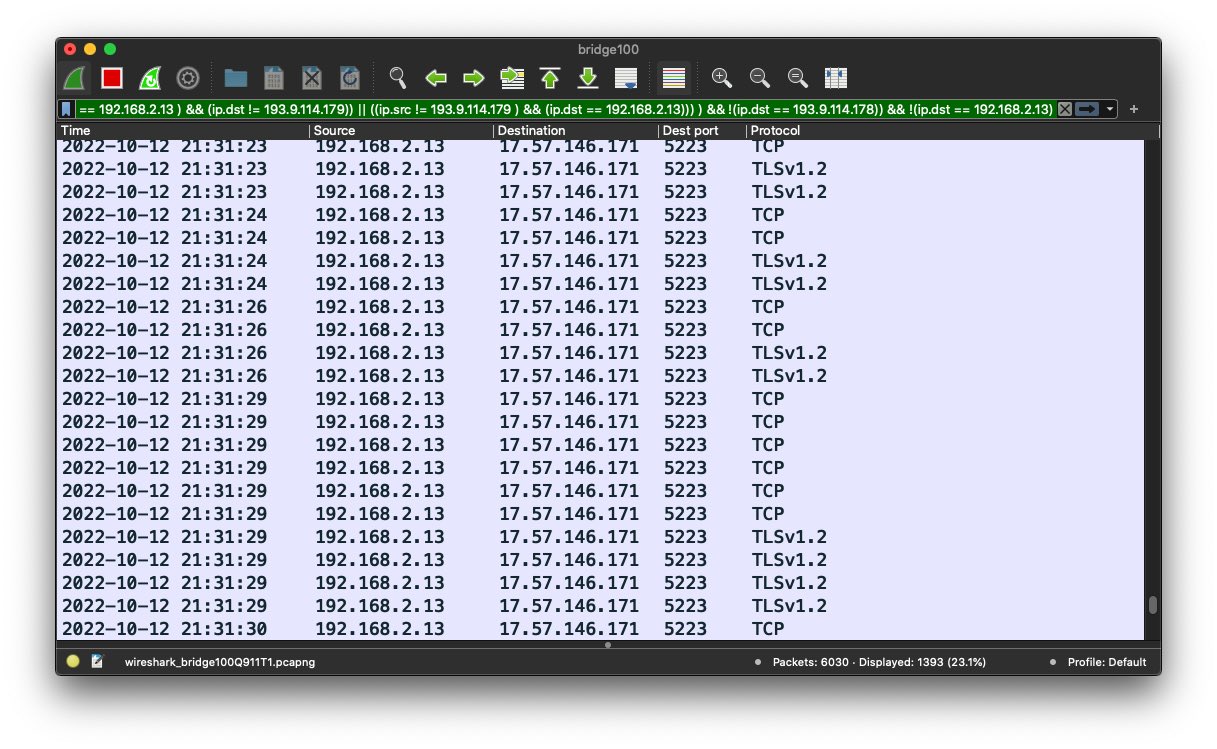
Как выяснили специалисты, iOS 16 взаимодействует с определенными сервисами Apple за пределами активного VPN-туннеля и сливает DNS-запросы без ведома пользователей. Исследователи также попытались понять, влияет ли на это поведение режим Lockdown и пришли к выводу, что даже при включенной защитной функции данные идут в обход.

Томми Миск, дополняя свои первоначальные выводы, уточнил, что при включенном Lockdown Mode утекает даже больше данных, чем при выключенном.

Напомним, что похожая проблема встречается и на Android: мобильные устройства сливают трафик даже при включенной функции Always-on VPN.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru