



Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Исследователи в области кибербезопасности из компании WithSecure (бывшая F-Secure Business) выяснили, что содержимое писем, отправленных через Microsoft Office 365, можно частично или даже полностью раскрыть. Проблема кроется в использовании слабого режима блочного шифра.

Организации пользуются шифрованием сообщений, которое предлагает Office 365, чтобы защитить содержимое писем и спрятать их от посторонних глаз. Однако выяснилось, что при шифровании данных используется не такой уж надёжный режим — Electronic Code Book (ECB).

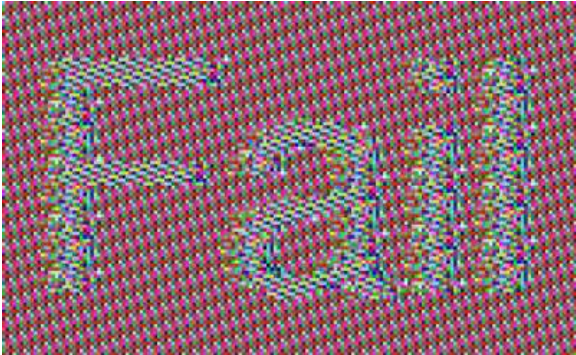
Основная проблема ECB заключается в том, что повторяющиеся области зашифрованных данных в виде простого текста при использовании одного ключа дают одинаковый результат. Другими словами, создаётся паттерн.

На проблему уже указывали в 2013 году, когда стало известно о крупной утечке у Adobe. Тогда выяснилось, что десятки миллионов паролей были скомпрометированы из-за использования ECB.

Гарри Синтонен из WithSecure подчёркивает, что благодаря функции шифрования в Office 365 сообщения нельзя расшифровать напрямую, зато можно получить информацию о структуре этих сообщений.

То есть атакующий сможет собрать несколько зашифрованных сообщений и посмотреть на паттерны, которые могут частично открыть ему контент писем. Таким образом, ему даже не нужен ключ.

«Чем больше злоумышленник соберёт писем, тем легче и точнее он расшифрует их содержимое. В таких условиях ему на руку могут быть крупные утечки», — объясняет Синтонен.

Чтобы подтвердить свои слова, специалист показал контент изображения, защищённого Office 365 Message Encryption:

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru