



Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Исследователи в области кибербезопасности из компании WithSecure (бывшая F-Secure Business) выяснили, что содержимое писем, отправленных через Microsoft Office 365, можно частично или даже полностью раскрыть. Проблема кроется в использовании слабого режима блочного шифра.

Организации пользуются шифрованием сообщений, которое предлагает Office 365, чтобы защитить содержимое писем и спрятать их от посторонних глаз. Однако выяснилось, что при шифровании данных используется не такой уж надёжный режим — Electronic Code Book (ECB).

Основная проблема ECB заключается в том, что повторяющиеся области зашифрованных данных в виде простого текста при использовании одного ключа дают одинаковый результат. Другими словами, создаётся паттерн.

На проблему уже указывали в 2013 году, когда стало известно о крупной утечке у Adobe. Тогда выяснилось, что десятки миллионов паролей были скомпрометированы из-за использования ECB.

Гарри Синтонен из WithSecure подчёркивает, что благодаря функции шифрования в Office 365 сообщения нельзя расшифровать напрямую, зато можно получить информацию о структуре этих сообщений.

То есть атакующий сможет собрать несколько зашифрованных сообщений и посмотреть на паттерны, которые могут частично открыть ему контент писем. Таким образом, ему даже не нужен ключ.

«Чем больше злоумышленник соберёт писем, тем легче и точнее он расшифрует их содержимое. В таких условиях ему на руку могут быть крупные утечки», — объясняет Синтонен.

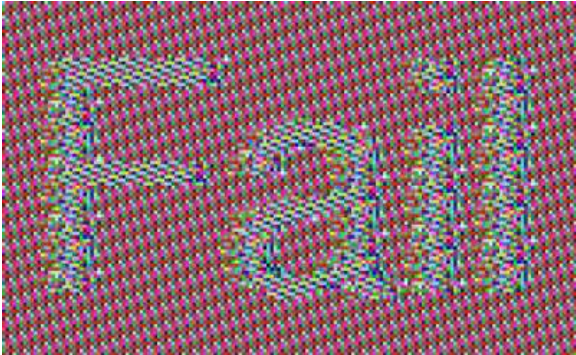
Чтобы подтвердить свои слова, специалист показал контент изображения, защищённого Office 365 Message Encryption:

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru