



На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

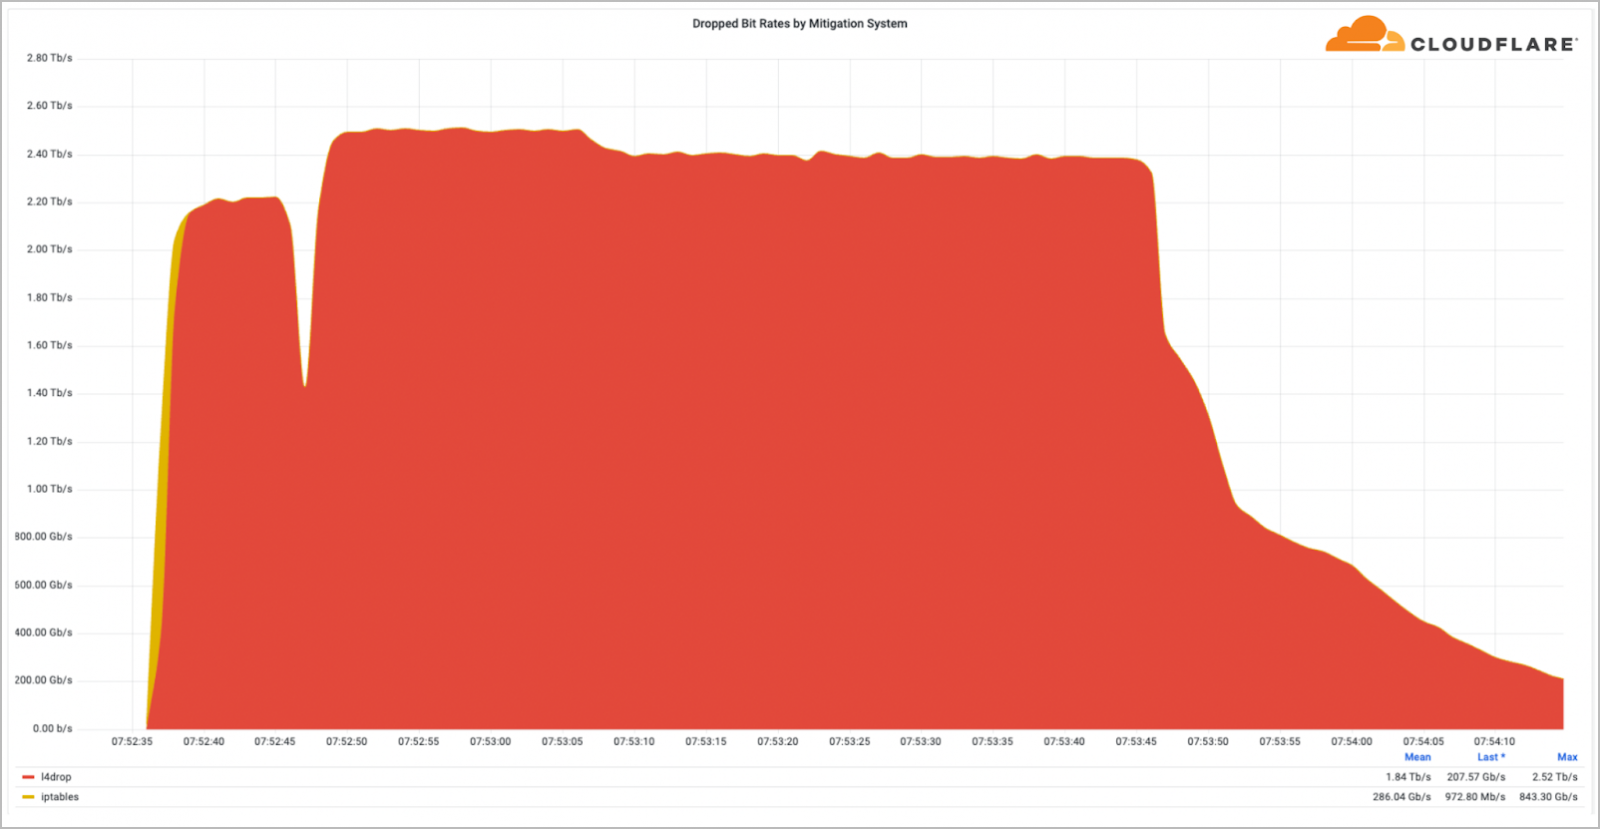
Киберпреступники атаковали Wynncraft, один из крупнейших серверов Minecraft. Специалисты Cloudflare зафиксировали DDoS-атаку мощностью 2,5 терабит в секунду (Tbps). К счастью, серьезных последствий удалось избежать.

По словам экспертов, это была мультивекторная атака, которая длилась около двух минут и состояла из флуда UDP- и TCP-пакетами. Задача злоумышленников была — завалить сервер этими запросами и помешать игре сотен тысяч геймеров.


В Cloudflare отметили, что это была мощнейшая битрейт-атака, которую им пришлось отражать. Также отчет компании говорит о том, что подобные DDoS-атаки стали чаще встречаться в последнее время.

В целом третий квартал 2022 года отметился большим числом DDoS в сравнении с прошлым годом. HTTP-атаки увеличились на 111%, L3/4-атаки — на 97%.

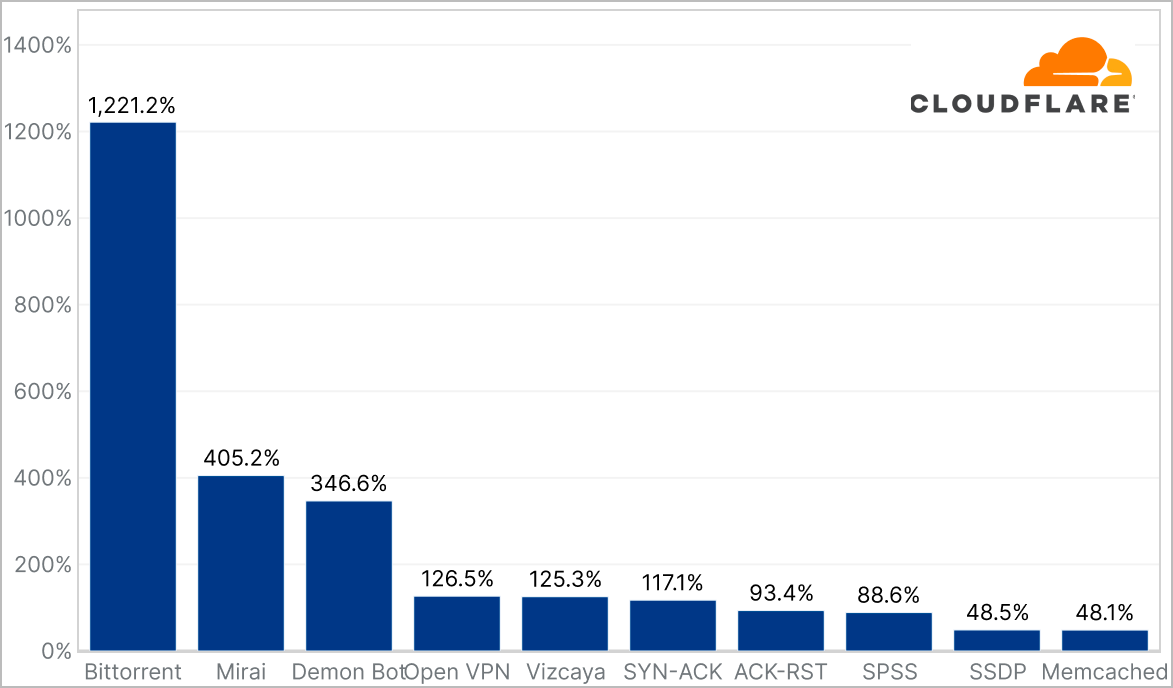
У специалистов также вызывает опасение другой DDoS-тренд, зафиксированный в третьем квартале 2022 года: злоумышленники стали использовать протокол BitTorrent, который обычно нужен для расшаривания файлов. Такая активность выросла на 1200% в сравнении с третьим кварталом 2021-го.


«Киберпреступники могут провести спуфинг IP-адреса жертвы и использовать его в качестве адреса-сидера внутри DHT-систем», — гласит отчет Cloudflare.

«Затем клиенты, запрашивая файлы с таких IP-адресов, флудят жертву гораздо большим объемом трафика, чем та может обработать».

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru