



Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Исследователи из ThreatFabric рассказали о новой кампании вишинга (voice phishing), в ходе которой злоумышленники обманом заставляют жертв устанавливать вредоносную программу для Android. Задача зловреда — добраться до данных интернет-банкинга.

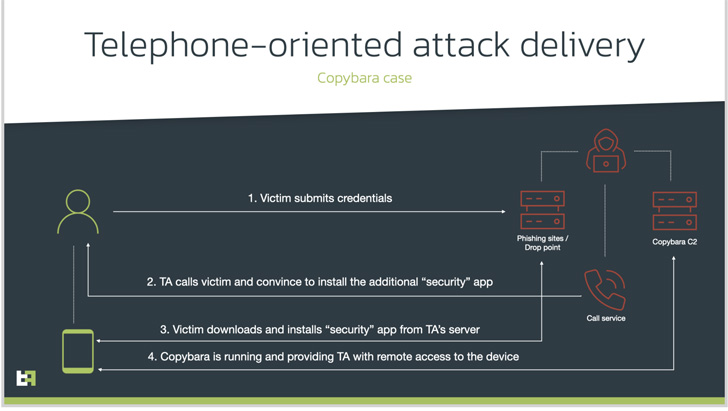
Есть одна из техник социальной инженерии, получившая название «доставка атаки по телефону» (Telephone-oriented attack delivery, TOAD). Её суть заключается в том, что злоумышленники звонят жертвам, предупредительно собрав всю необходимую информацию на мошеннических сайтах.

Звонящий представляется сотрудником банка, который предлагает установить некое мобильное предложение и выдать ему все положенные права. На деле такая программа оказывается трояном, открывающим удалённый доступ к устройству.

В описанном ThreatFabric случае мошенники предлагали жертвам установить вредоносную программу Copybara. Впервые этот троян был обнаружен в ноябре 2021 году, его использовали для наложения окон вредоноса поверх легитимных приложений. Так введённые данные попадали в руки преступников. Интересно, что Copybara часто путают с другим Android-вредоносом — BRATA.


В целом «капибара» мало чем отличается от стандартного трояна, открывающего удалённый доступ. Для выполнения своих задач зловред использует API AccessibilityService, специальные функции, предусмотренные в Android для людей с ограниченными возможностями.

Интересно, что Copybara даже удаляет загрузчик, чтобы при анализе экспертам было сложнее найти следы трояна. Дополнительно вредоносная инфраструктура позволяет операторам устанавливать шпионский софт SMS Spy, открывающий доступ к СМС-сообщениям и одноразовым кодам для двухфакторной аутентификации.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru