



Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Исследователи из Claroty обнаружили, что общий криптоключ, встроенный в контроллеры Siemens SIMATIC, можно извлечь и использовать для захвата контроля над любым ПЛК семейства или проведения атаки «человек посередине» (MitM) с целью подмены данных, которыми ПЛК обмениваются с панелью оператора (HMI) и рабочими станциями инженера.

Новая угроза, получившая идентификатор CVE-2022-38465 (9,3 балла CVSS), была выявлена в ходе очередного аудита продуктов Siemens SIMATIC. Аналитики характеризуют ее как неадекватную защиту закрытого ключа, который используется для шифрования конфиденциальных данных конфигурации (паролей на доступ, криптоключей для защиты каналов связи), а также коммуникаций между устройствами программирования и HMI.

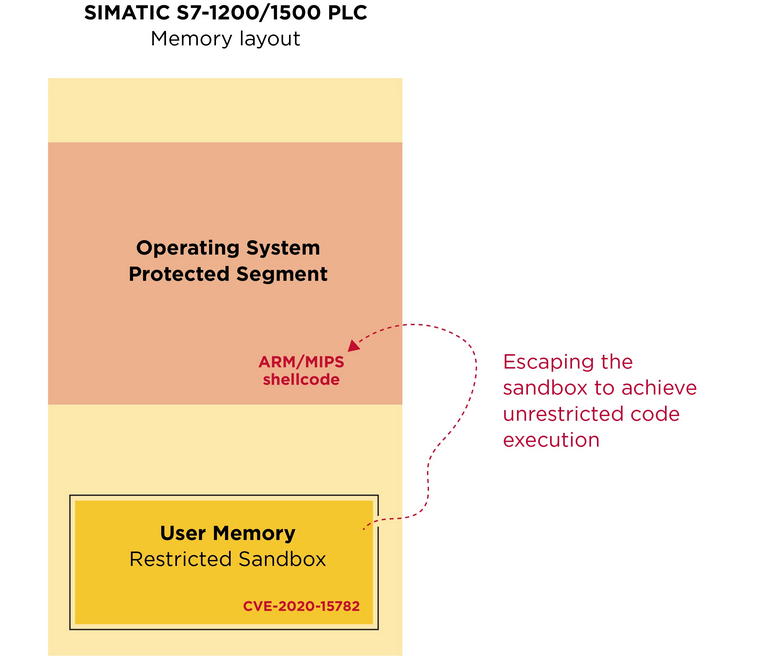
Как оказалось, встроенный в ПЛК SIMATIC приватный ключ не хранится в файлах прошивки, его можно отыскать только прямым доступом к памяти. С этой целью эксперты применили эксплойт CVE-2020-15782, позволяющий выйти из песочницы и выполнить произвольный код в системе.


Поскольку контроллеры SIMATIC используют один и тот же приватный ключ, подобная атака на одного представителя семейства открывает доступ ко всем проектам с такой же защитой, а также позволяет вмешаться в рабочие процессы с участием уязвимых ПЛК.

Согласно бюллетеню Siemens, новая проблема актуальна для следующих продуктов:

  • SIMATIC Drive Controller (все версии прошивки ниже 2.9.2);
  • SIMATIC ET 200SP Open Controller CPU 1515SP PC2, в том числе SIPLUS-варианты (все прошивки ниже 21.9);
  • SIMATIC ET 200SP Open Controller CPU 1515SP PC, включая SIPLUS (исправлений скорее всего не будет);
  • SIMATIC S7-1200 CPU, включая SIPLUS (прошивки ниже 4.5.0);
  • SIMATIC S7-1500 CPU, ET200 CPU и SIPLUS (прошивки ниже 2.9.2);
  • SIMATIC S7-1500 Software Controller (прошивки ниже 21.9);
  • SIMATIC S7-PLCSIM Advanced (прошивки ниже 4.0).

Чтобы устранить уязвимость, производитель сменил подход к защите конфигурационных данных — отныне доступ к ней на каждом устройстве будет осуществляться по паролю, заданному пользователем. Для защиты коммуникаций между ПЛК, HMI и инженерными станциями введена дефолтная TLS-защита.

Пользователям рекомендуется обновить не только прошивки, но и соответствующий проект TIA Portal (все нововведения включены в версию 17 программного продукта, предназначенного для проектирования компонентов автоматизации SIMATIC). В качестве временной меры Siemens советует использовать для коммуникаций PG/PC и HMI только доверенное сетевое окружение, а также усилить защиту проекта TIA Portal и CPU (с картами памяти) от несанкционированного доступа.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru