



Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

При разборе мартовских фишинговых атак по своей клиентской базе эксперты Mandiant обнаружили, что злоумышленники воспользовались неизвестным ранее тулкитом Caffeine. Как оказалось, в Сети появился новый PhaaS-сервис (Phishing-as-a-Service, фишинг как услуга), который отличается от аналогов открытой регистрацией — подписчиков не проверяют на благонадежность, требуя рекомендаций, что сильно снижает планку для начинающих фишеров.

Фишинг-сервис Caffeine активно продвигается на хакерских форумах и с помощью сарафанного радио. Проведенное в Mandiant исследование выявило еще одно характерное отличие: среди шаблонов писем-приманок, предлагаемых подписчикам, числятся имитации посланий китайского сервис-провайдера NetEase и российского Mail.ru (правда, на английском языке).

По словам аналитиков, новая PhaaS-платформа имеет интуитивно-понятный интерфейс и предлагает множество инструментов для автоматизации фишинговых атак, а также хостинг на взломанных WordPress-сайтах. Сервис доступен по подписке (месяц, три месяца и полгода); расценки выше, чем у аналогов, но операторы фишинг-сервиса пытаются это компенсировать, предоставляя средства защиты от детектирования и анализа, а также услуги техподдержки.

Подписчики также могут воспользоваться опциями, в том числе такими:

  • кастомизация URL-схем, помогающая создавать динамические страницы с информацией, специфичной для жертв;
  • готовые страницы-редиректоры и финальные ловушки;
  • фильтрация трафика с блокировкой по IP-адресам, типу источника запроса (мобильное устройство, десктоп, прокси-сервер, Tor, файрвол), а также перенаправление ботов на выбранный сайт.

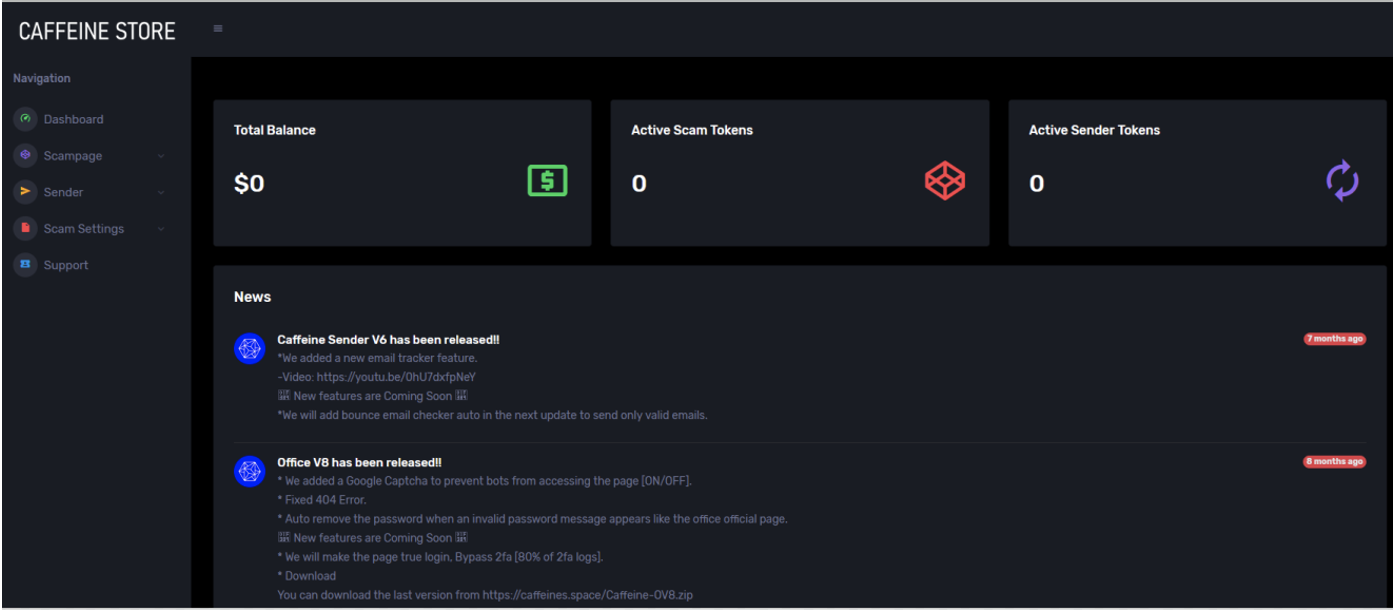
После создания аккаунта и входа в личный кабинет пользователя направляют на домашнюю страницу Caffeine с «магазином» инструментов для проведения фишинговых атак.


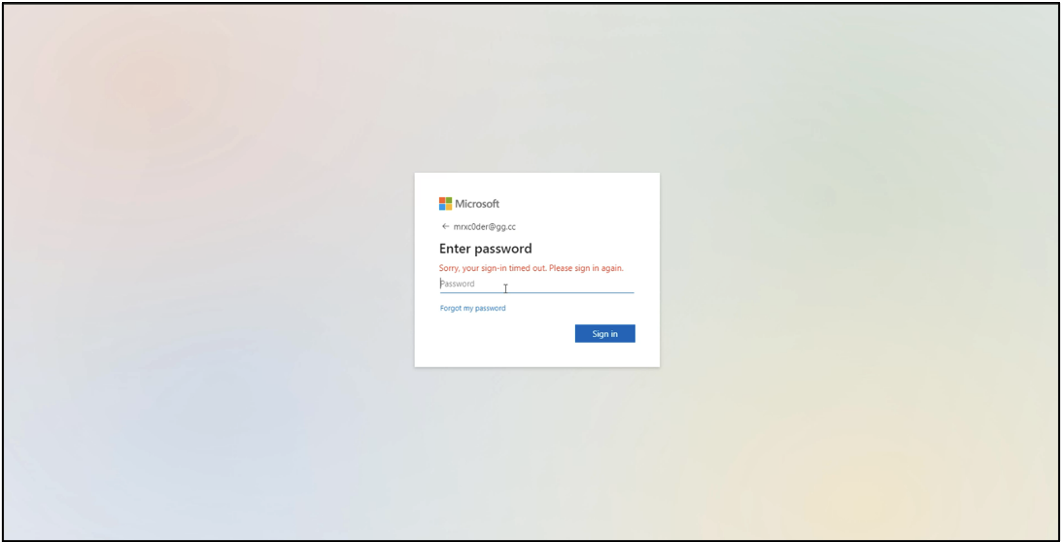
Задав основные параметры для своей кампании, оператор выполняет развертывание фишинг-пака. Последний пока позволяет создавать только поддельные страницы Microsoft 365.


Выбор шаблонов фишинговых писем более богат — в дефолтном наборе Caffeine присутствуют HTML-файлы для вставки текстов, написанных от имени сервисов Microsoft (включая файлообменник), AOL, Yahoo, китайских провайдеров и Mail.ru. Для отправки таких фальшивок PhaaS-сервис предлагает готовые утилиты на Python и PHP.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru