



Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

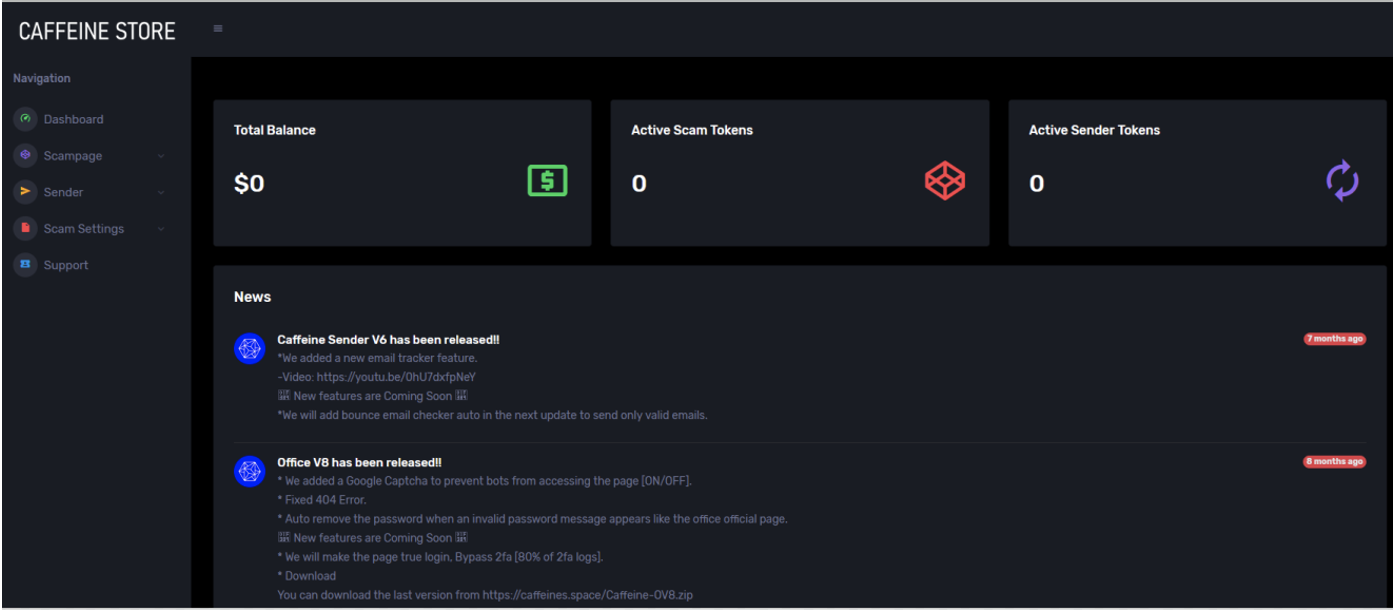
При разборе мартовских фишинговых атак по своей клиентской базе эксперты Mandiant обнаружили, что злоумышленники воспользовались неизвестным ранее тулкитом Caffeine. Как оказалось, в Сети появился новый PhaaS-сервис (Phishing-as-a-Service, фишинг как услуга), который отличается от аналогов открытой регистрацией — подписчиков не проверяют на благонадежность, требуя рекомендаций, что сильно снижает планку для начинающих фишеров.

Фишинг-сервис Caffeine активно продвигается на хакерских форумах и с помощью сарафанного радио. Проведенное в Mandiant исследование выявило еще одно характерное отличие: среди шаблонов писем-приманок, предлагаемых подписчикам, числятся имитации посланий китайского сервис-провайдера NetEase и российского Mail.ru (правда, на английском языке).

По словам аналитиков, новая PhaaS-платформа имеет интуитивно-понятный интерфейс и предлагает множество инструментов для автоматизации фишинговых атак, а также хостинг на взломанных WordPress-сайтах. Сервис доступен по подписке (месяц, три месяца и полгода); расценки выше, чем у аналогов, но операторы фишинг-сервиса пытаются это компенсировать, предоставляя средства защиты от детектирования и анализа, а также услуги техподдержки.

Подписчики также могут воспользоваться опциями, в том числе такими:

  • кастомизация URL-схем, помогающая создавать динамические страницы с информацией, специфичной для жертв;
  • готовые страницы-редиректоры и финальные ловушки;
  • фильтрация трафика с блокировкой по IP-адресам, типу источника запроса (мобильное устройство, десктоп, прокси-сервер, Tor, файрвол), а также перенаправление ботов на выбранный сайт.

После создания аккаунта и входа в личный кабинет пользователя направляют на домашнюю страницу Caffeine с «магазином» инструментов для проведения фишинговых атак.


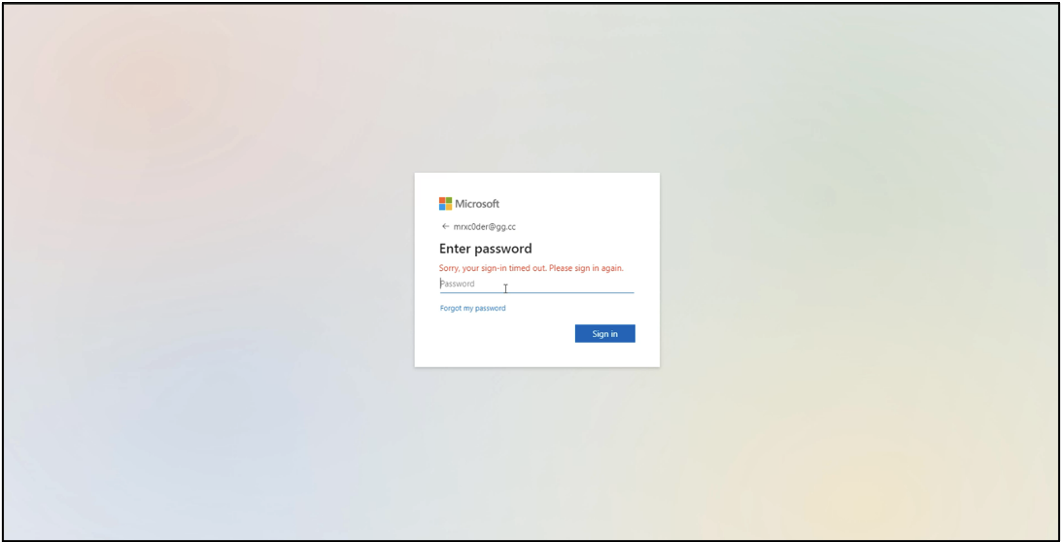
Задав основные параметры для своей кампании, оператор выполняет развертывание фишинг-пака. Последний пока позволяет создавать только поддельные страницы Microsoft 365.


Выбор шаблонов фишинговых писем более богат — в дефолтном наборе Caffeine присутствуют HTML-файлы для вставки текстов, написанных от имени сервисов Microsoft (включая файлообменник), AOL, Yahoo, китайских провайдеров и Mail.ru. Для отправки таких фальшивок PhaaS-сервис предлагает готовые утилиты на Python и PHP.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru