



Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

При разборе мартовских фишинговых атак по своей клиентской базе эксперты Mandiant обнаружили, что злоумышленники воспользовались неизвестным ранее тулкитом Caffeine. Как оказалось, в Сети появился новый PhaaS-сервис (Phishing-as-a-Service, фишинг как услуга), который отличается от аналогов открытой регистрацией — подписчиков не проверяют на благонадежность, требуя рекомендаций, что сильно снижает планку для начинающих фишеров.

Фишинг-сервис Caffeine активно продвигается на хакерских форумах и с помощью сарафанного радио. Проведенное в Mandiant исследование выявило еще одно характерное отличие: среди шаблонов писем-приманок, предлагаемых подписчикам, числятся имитации посланий китайского сервис-провайдера NetEase и российского Mail.ru (правда, на английском языке).

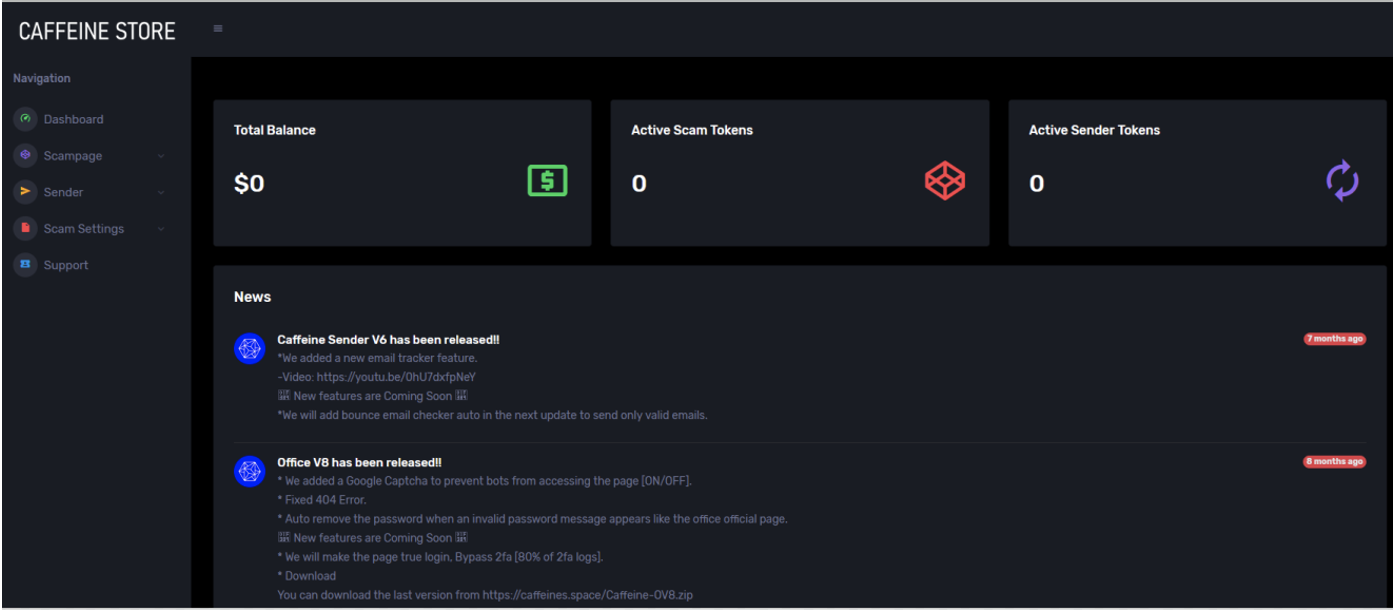
По словам аналитиков, новая PhaaS-платформа имеет интуитивно-понятный интерфейс и предлагает множество инструментов для автоматизации фишинговых атак, а также хостинг на взломанных WordPress-сайтах. Сервис доступен по подписке (месяц, три месяца и полгода); расценки выше, чем у аналогов, но операторы фишинг-сервиса пытаются это компенсировать, предоставляя средства защиты от детектирования и анализа, а также услуги техподдержки.

Подписчики также могут воспользоваться опциями, в том числе такими:

  • кастомизация URL-схем, помогающая создавать динамические страницы с информацией, специфичной для жертв;
  • готовые страницы-редиректоры и финальные ловушки;
  • фильтрация трафика с блокировкой по IP-адресам, типу источника запроса (мобильное устройство, десктоп, прокси-сервер, Tor, файрвол), а также перенаправление ботов на выбранный сайт.

После создания аккаунта и входа в личный кабинет пользователя направляют на домашнюю страницу Caffeine с «магазином» инструментов для проведения фишинговых атак.


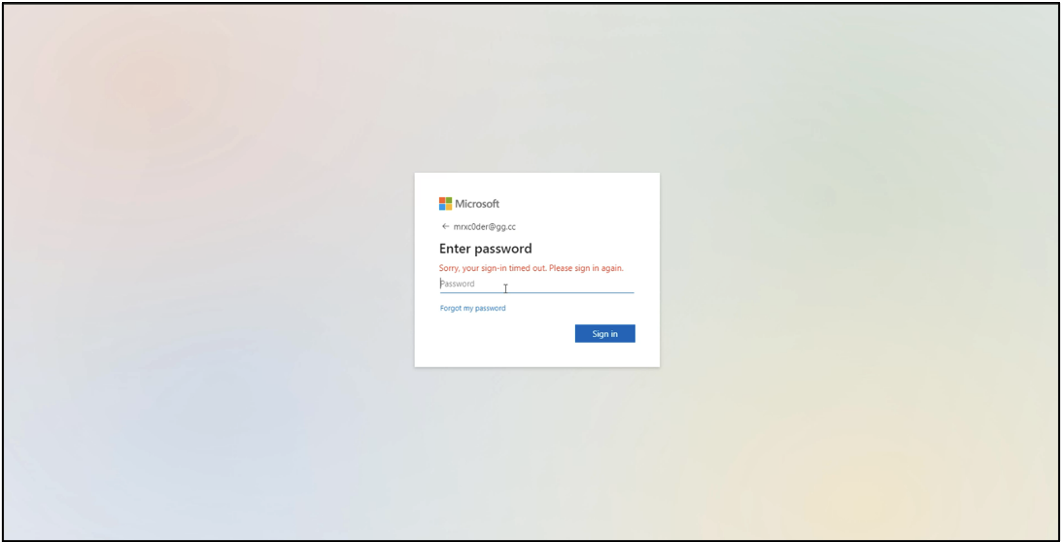
Задав основные параметры для своей кампании, оператор выполняет развертывание фишинг-пака. Последний пока позволяет создавать только поддельные страницы Microsoft 365.


Выбор шаблонов фишинговых писем более богат — в дефолтном наборе Caffeine присутствуют HTML-файлы для вставки текстов, написанных от имени сервисов Microsoft (включая файлообменник), AOL, Yahoo, китайских провайдеров и Mail.ru. Для отправки таких фальшивок PhaaS-сервис предлагает готовые утилиты на Python и PHP.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru