



ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

Исследователи заявили, что им удалось разработать основанную на ИИ систему, которая может угадывать пароли от компьютеров и смартфонов за считаные секунды. Принцип ее работы строится на анализе тепловых следов, которые оставляют пальцы пользователя на клавиатуре или дисплее.

В школе информатики, принадлежащей Университету Глазго, новую технику назвали “ThermoSecure”. В сущности, она демонстрирует, насколько доступность тепловизионных камер и алгоритмов машинного обучения может создать новые векторы для кибератак.

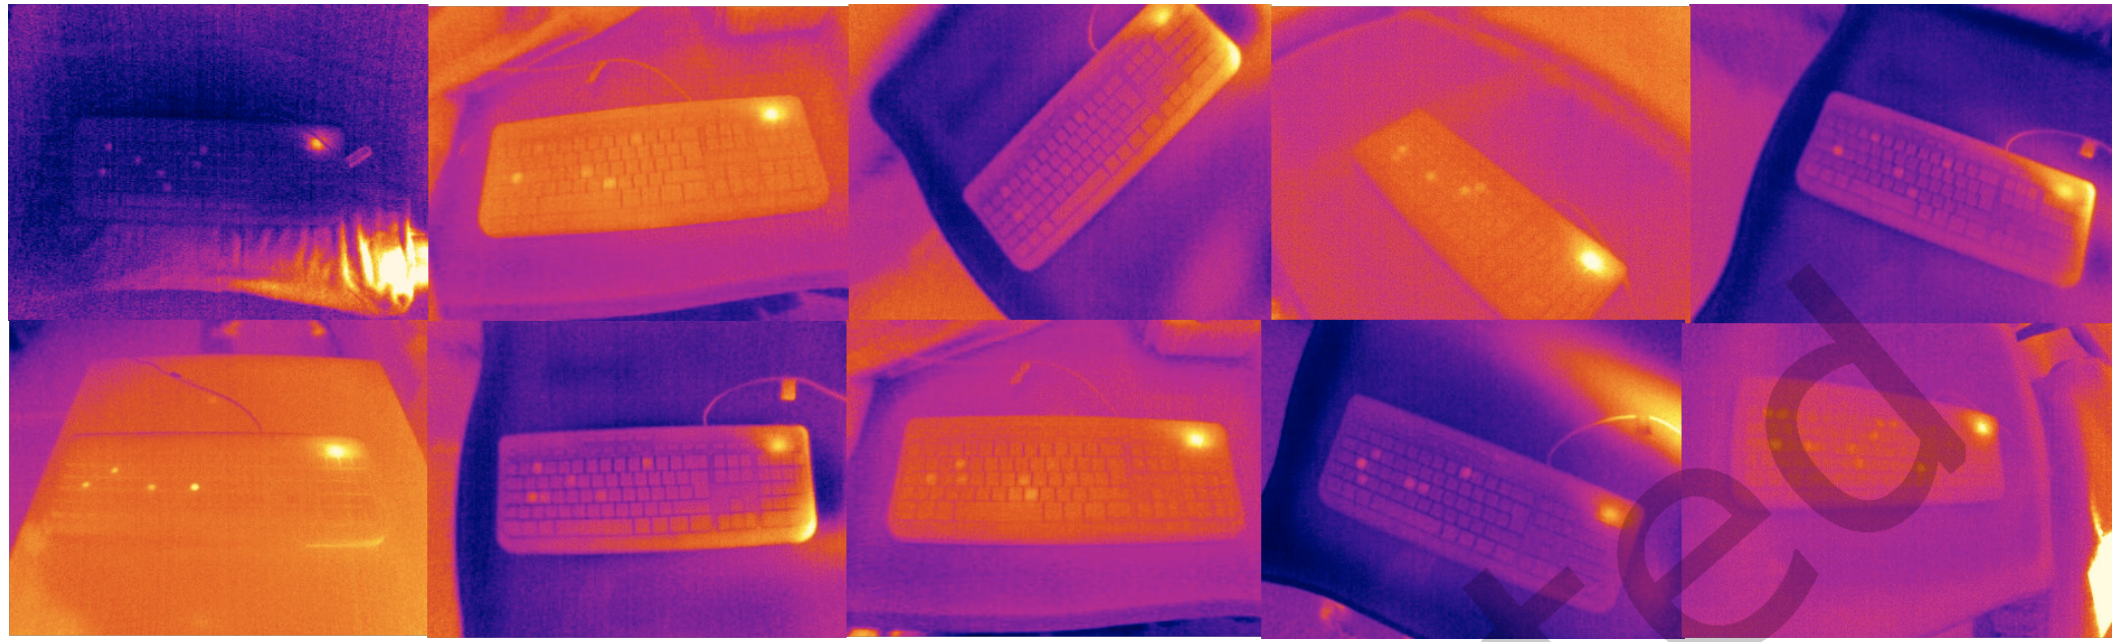
Используя такие камеры, условный злоумышленник может исследовать клавиатуру, дисплей смартфона или панель управления банкоматом. В результате получается зафиксировать картинку, на которой будут запечатлены тепловые следы пользователя, который последним подходил к устройству.

Чем ярче тепловизор показывает следы, тем более свежими они являются. Именно так ThermoSecure поможет выявить пароль или Пин-код для дальнейшего развития атаки.


По словам специалистов, в ходе тестирования с помощью искусственного интеллекта им удалось получить 86% паролей, если снимки термоследов были сделаны в течение 20 секунд после использования устройства. 30 секунд давали 76% корректных паролей, а 60 секунд — 62%.

Стоит учитывать, что более длинные пароли будут угадываться гораздо сложнее, но и их тоже можно извлечь. Например, метод ThermoSecure смог получить две трети паролей, длина которых доходила до 16 символов. Если пароли были в пределах 12 символов, их ломали в 82% случаев, восьмизначные комбинации угадывались в 93% случаев.

Учитывая длину, можно сделать вывод, что легче всего злоумышленникам будет использовать ThermoSecure для получения Пин-кодов и паролей для разблокировки смартфонов. Полное исследование экспертов опубликовано по этой ссылке (PDF).

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru