



Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

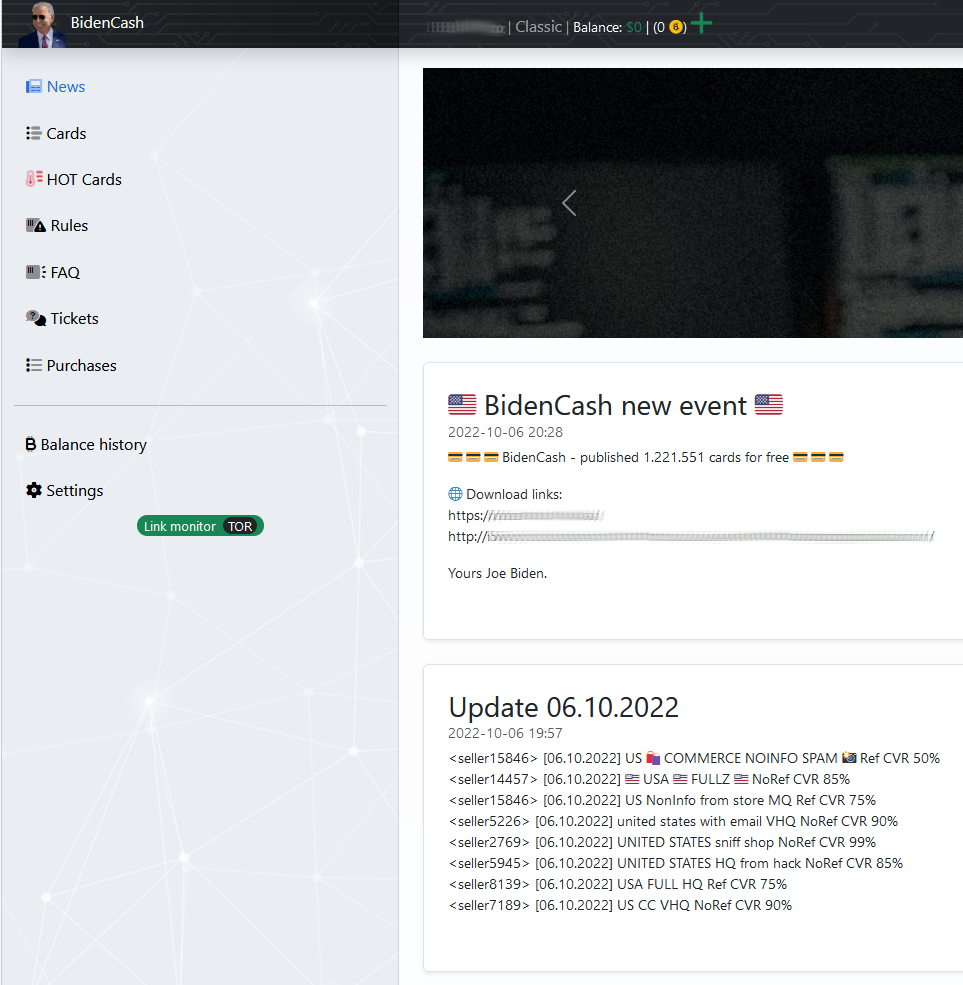
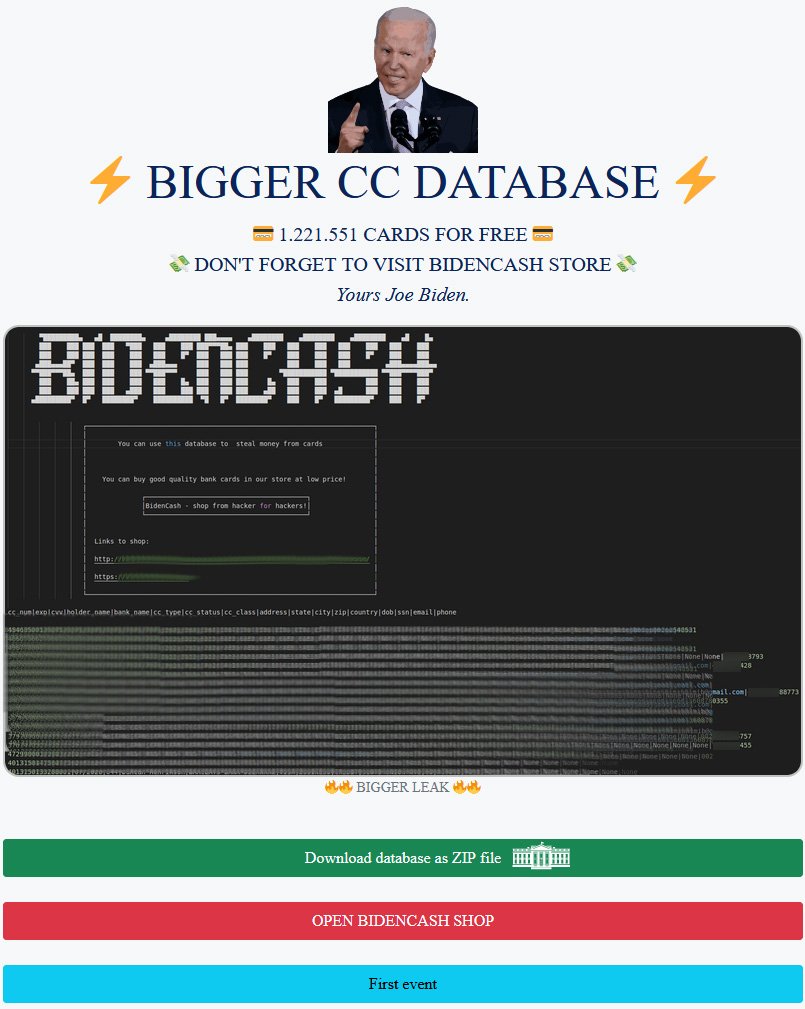
Одна из торговых площадок дарквеба — BidenCash, на которой пасутся кардеры, опубликовала данные о 1 221 551 банковской карте. Администраторы BidenCash предлагают скачать эту информацию бесплатно и таким образом рекламируют свой маркетплейс.

Кардингом называют торговлю и незаконное использование данных банковских карт, украденных с помощью вредоносных программ, в ходе атак на веб-сайты и т. п.

Авторы площадки BidenCash запустили ее в июне 2022 года, изначально пытаясь продвигать за счет слива данных нескольких тысяч карт. Теперь же администраторы решили усилить промоакцию с помощью ещё более масштабной утечки.


Чтобы получить как можно больший охват, злоумышленники распространяют скомпрометированные данные через домены в обычном сегменте Сети, а также на других хакерских и кардерских форумах.


Выложенный архив содержит достаточно свежую информацию — в нем лежат данные карт, срок действия которых истекает между 2023 и 2026 годами. В общей сложности в БД перечислены 1,2 млн карт и связанные с ними персональные сведения:

  • Номера карт
  • Сроки действия
  • Номера CVV
  • Имена держателей
  • Наименования банков
  • Тип карт и их статус
  • Адреса держателей и почтовые индексы
  • Адреса электронной почты
  • Номера социального страхования
  • Телефонные номера

Аналитики BleepingComputer и итальянской компании D3Lab проверили достоверность выложенных данных. Оказалось, что слив вполне реальный.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru