



Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

На мобильных устройствах пользователей обнаружили новую шпионскую программу. Заточенный под работу на Android вредонос помогал злоумышленникам следить за жертвами и красть их данные.

Специалисты компании Zimperium назвали нового шпиона “RatMilad“. Согласно описанию, он позволяет подслушивать звонки пользователей и извлекать определённый набор данных, которые в дальнейшем используются для шантажа.

«Принцип работы этого шпиона мало чем отличается от других вредоносных программ подобного класса. Похищенная информация используется операторами для проникновения в корпоративные сети, шантажа жертв и тому подобного», — пишет в отчёте Zimperium.

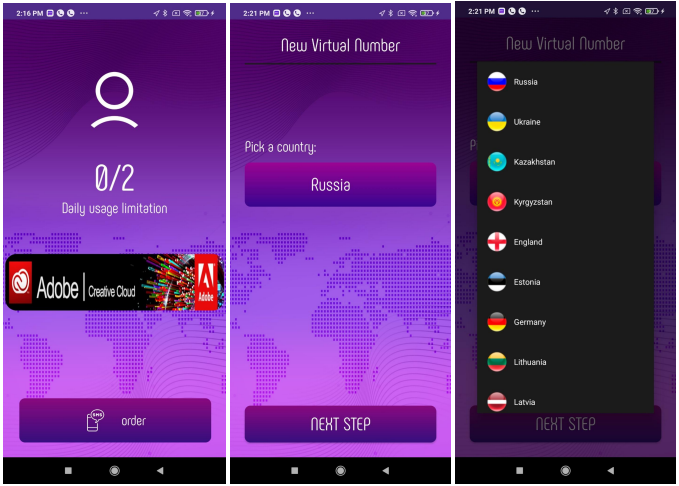
RatMilad распространяется через фейковые генераторы виртуальных телефонных номеров, которые, как правило, используются для активации аккаунтов в соцсетях. При установке шпионский софт запрашивает довольно опасные разрешения, что должно сразу насторожить внимательных владельцев Android-устройств.


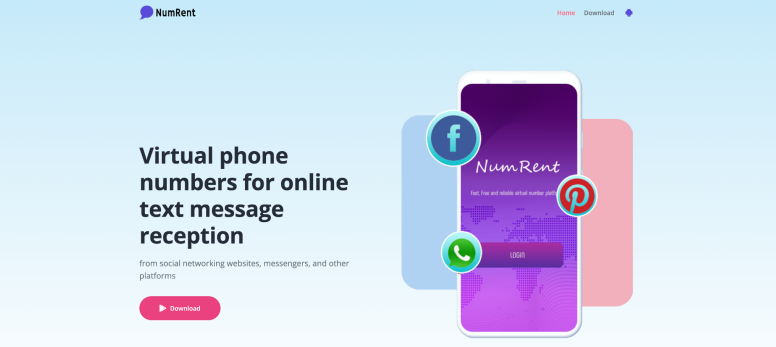
Основной канал распространения фейкового приложения NumRent, доставляющего RatMilad, — Telegram. В отдельных случаях его могут принести с собой другие Android-вредоносы. Операторы шпиона даже создали специальный сайт, на котором представлен «генератор виртуальных номеров»:


После установки шпионский софт «прячется» за VPN-соединением и пытается извлечь следующие данные:

  • Модель смартфона и версию Android;
  • MAC-адрес;
  • Список контактов;
  • СМС-сообщения;
  • Историю звонков;
  • Список установленных приложений;
  • Данные в буфере обмена;
  • Данные геолокации;
  • Информацию о СИМ-карте;
  • Список и содержимое файлов.

Микрофон заражённого мобильного устройства используется для записи того, что происходит вокруг жертвы. В Zimperium отметили незаметную работу RatMilad, который функционирует исключительно в фоновом режиме.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru