



На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

Онлайн-мошенники выдают себя за исследователей в области кибербезопасности, чтобы продать начинающим киберпреступникам фейковые эксплойты ProxyNotShell для недавно выявленных уязвимостей нулевого дня в серверах Microsoft Exchange.

Напомним, что на прошлой неделе специалисты предупредили о ранее неизвестных брешах, угрожающих серверам Microsoft Exchange. Согласно сообщениям, злоумышленники на тот момент уже вовсю использовали их в атаках.

Проведя анализ этих атак, Microsoft выяснила, что их жертвами стали чуть менее десяти компаний по всему миру. Судя по всему, организатором является киберпреступная группировка правительственного уровня.

На сегодняшний день исследователи стараются не раскрывать технические подробности уязвимостей, чтобы не спровоцировать новые волны кибератак. Именно поэтому в киберпространстве сейчас есть определённая заинтересованность в proof-of-concept (PoC) и готовых эксплойтах.

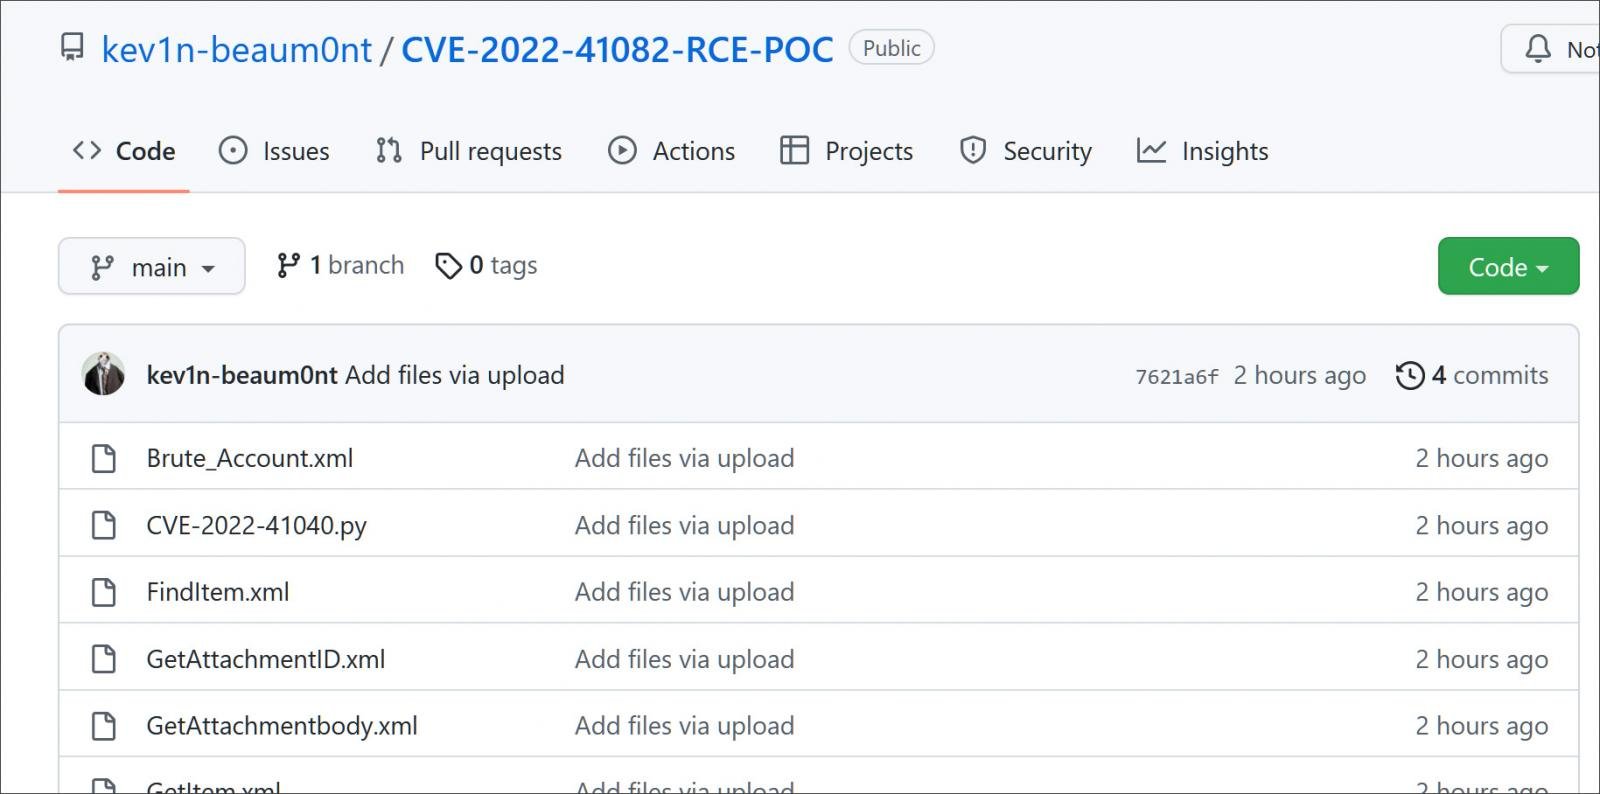
На это и сделали ставку находчивые онлайн-мошенники: они начали создавать на GitHub репозитории, чтобы продать фейковые эксплойты для уязвимостей CVE-2022-41040 и CVE-2022-41082.

Специалист Huntress Lab Джон Хаммонд, наблюдавший за этой активностью, отметил, что мошенники пользовались аккаунтами под именами “jml4da“, “TimWallbey“, “Liu Zhao Khin (0daylabin)“, “R007er“ и “spher0x“.

Ещё один скам-аккаунт, на который обратил внимание Пол Пачеко, пытался выдавать себя за известного исследователя Кевина Бомонта (GossTheDog).


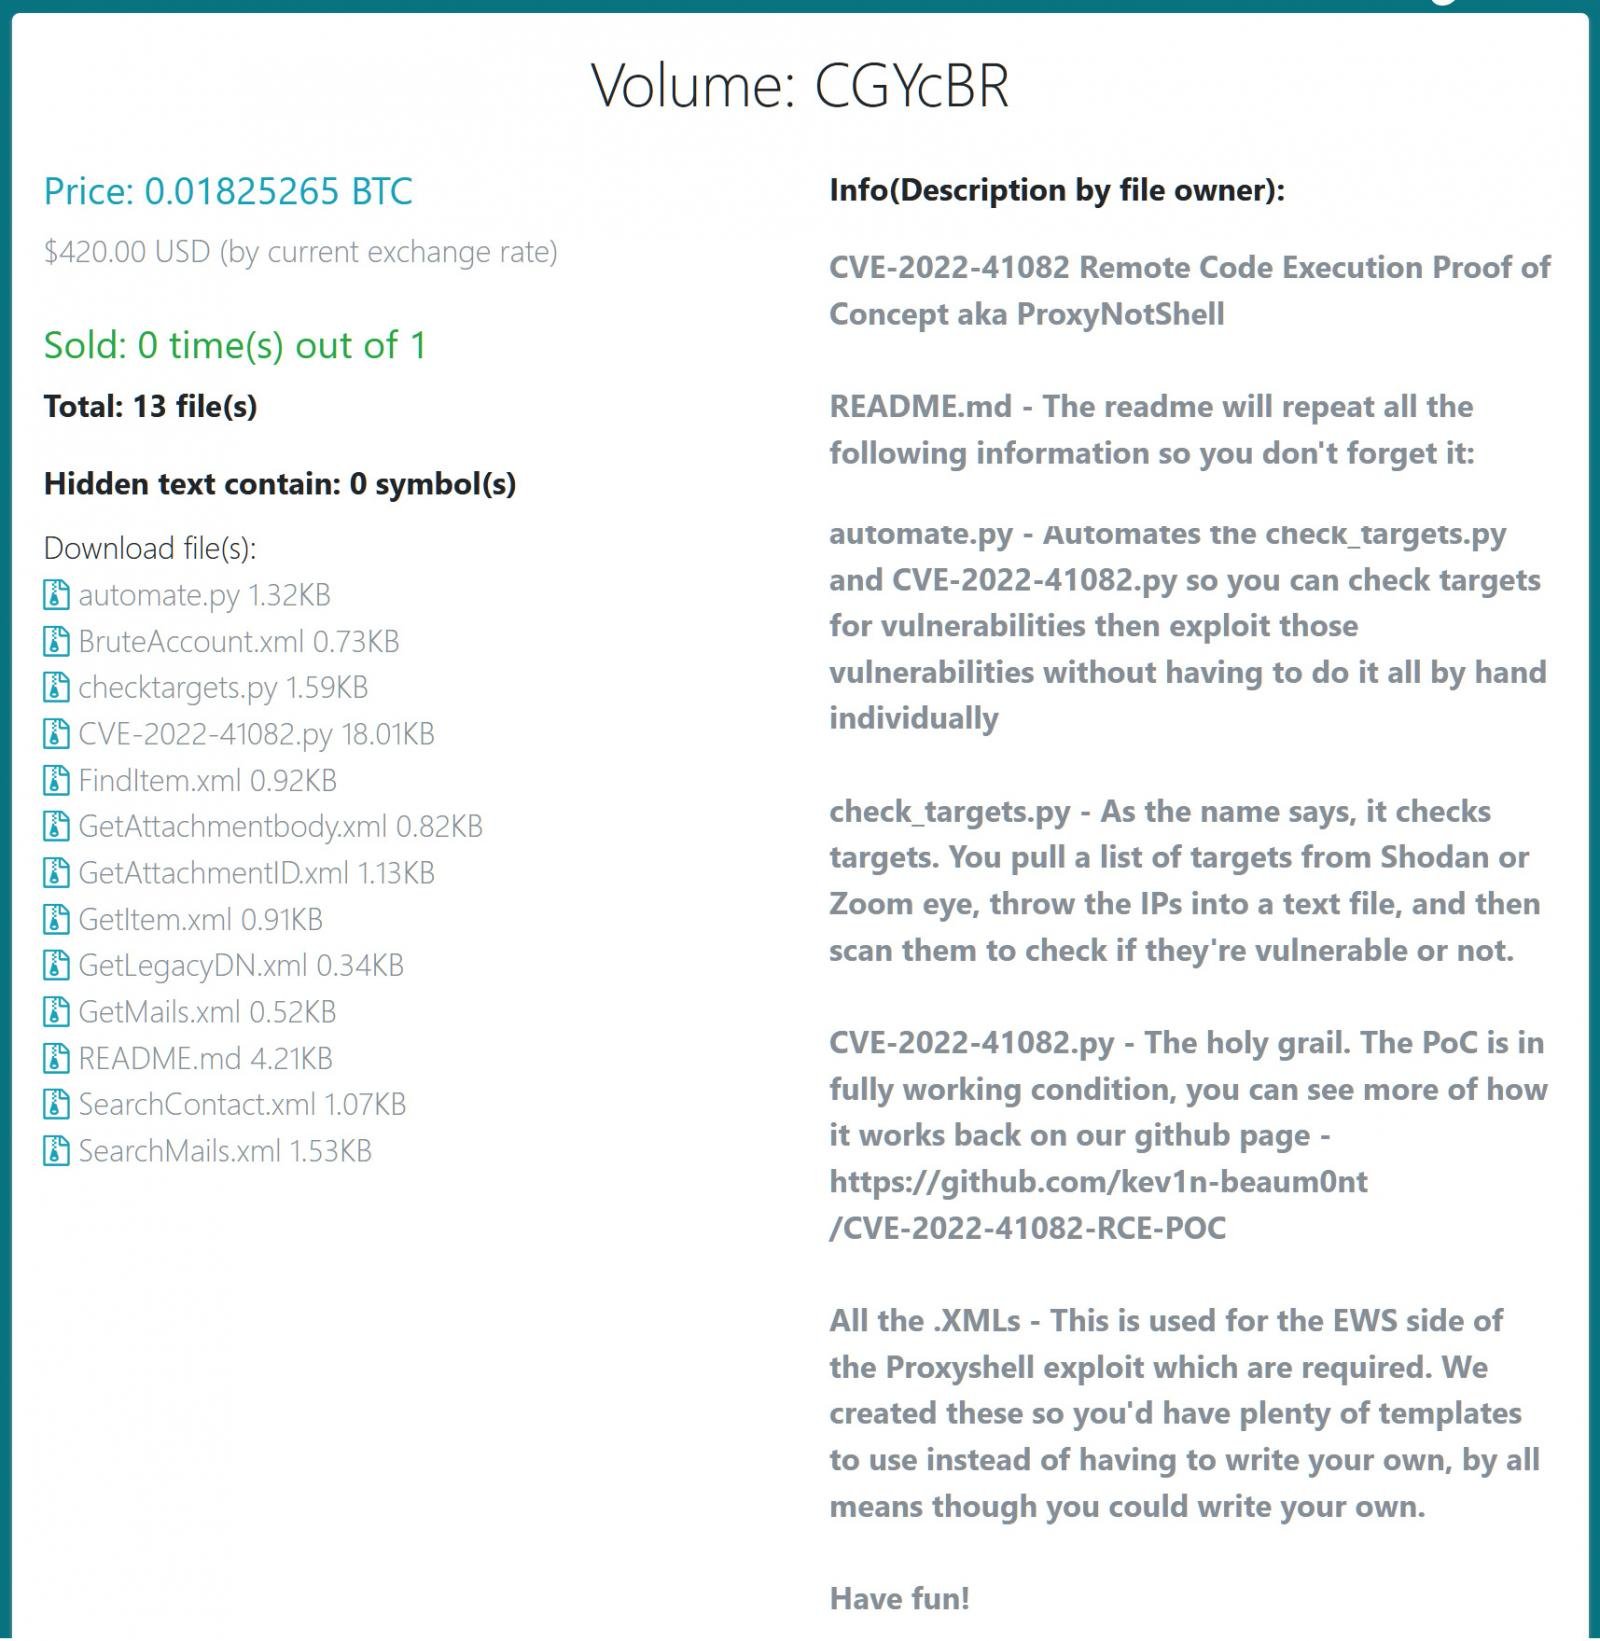
В самих репозиториях не было ничего интересного, присутствовал только файл README.md, в котором описывались известные на данный момент сведения об уязвимостях. В этом же файле находилась ссылка на страницу SatoshiDisk, где мошенники продавали фейковые эксплойты за 0,01825265 биткоина (около 420 долларов или чуть больше 24 тысяч рублей).

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru