



Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Новый фишинговый вектор позволяет злоумышленникам использовать режим приложений в браузере Chrome (Application Mode) для отображения форм, в которые нужно вводить учетные данные. Этот метод облегчает кражу логинов и паролей.

Режим приложений доступен в каждом браузере, основанном на Chromium, включая Microsoft Edge, Brave и, конечно же, сам Chrome. Функция позволяет создавать вполне убедительные формы для ввода данных, которые достаточно сложно отличить от настоящих.

Есть устоявшееся мнение, что десктопные приложения гораздо труднее заставить передать информацию злоумышленнику, чем веб-страницы. Именно поэтому у пользователей, как правило, приложения вызывают больше доверия.

Тем не менее режим Chrome можно использовать в фишинговых атаках, как показал исследователь под ником “mr.d0x”. Кстати, именно этот эксперт указал в августе на вредоносную технику Browser-in-the-browser.

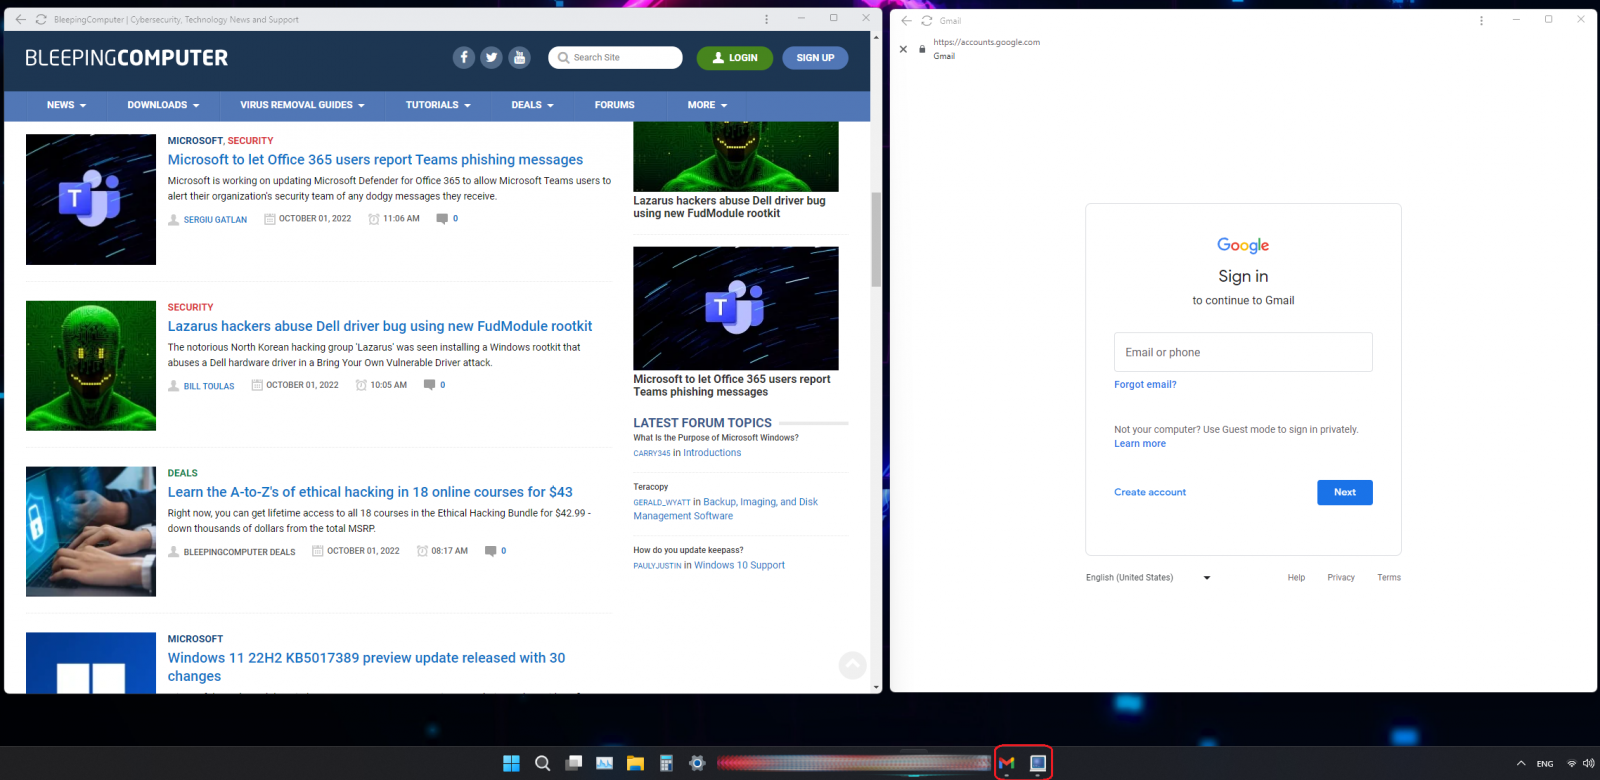
Application Mode в Chrome позволяет разработчикам создавать веб-приложения с чистым и минималистичным интерфейсом. С помощью этого режима сайты могут запускаться в отдельных окнах без отображения адресной сроки и URL. В панели задач Windows при этом будет favicon сайта вместо значка Chrome.

Это позволяет злоумышленникам создавать фейковые десктопные формы для ввода учетных данных и с помощью них собирать логины и пароли пользователей. Один из примеров реализации приводит BleepingComputer:


Для успешного применения этого подхода атакующий должен заставить жертву запустить ярлык Windows, который открывает фишинговый URL с помощью режима приложений. Как объясняет mr.d0x, злоумышленник может использовать следующие команды для создания ярлыка и запуска URL:

# Chrome
"C:\Program Files\Google\Chrome\Application\chrome.exe" --app=https://example.com
# Microsoft Edge
"c:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe" --app=https://example.com

Кроме того, киберпреступник может воспользоваться HTML-файлом для запуска атаки — достаточно встроить параметр “-app”, указывающий на фишинговый сайт. В системах macOS и Linux можно провернуть такой же трюк с помощью соответствующих команд. Пример:

"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --app=https://example.com
Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru