



Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Новый фишинговый вектор позволяет злоумышленникам использовать режим приложений в браузере Chrome (Application Mode) для отображения форм, в которые нужно вводить учетные данные. Этот метод облегчает кражу логинов и паролей.

Режим приложений доступен в каждом браузере, основанном на Chromium, включая Microsoft Edge, Brave и, конечно же, сам Chrome. Функция позволяет создавать вполне убедительные формы для ввода данных, которые достаточно сложно отличить от настоящих.

Есть устоявшееся мнение, что десктопные приложения гораздо труднее заставить передать информацию злоумышленнику, чем веб-страницы. Именно поэтому у пользователей, как правило, приложения вызывают больше доверия.

Тем не менее режим Chrome можно использовать в фишинговых атаках, как показал исследователь под ником “mr.d0x”. Кстати, именно этот эксперт указал в августе на вредоносную технику Browser-in-the-browser.

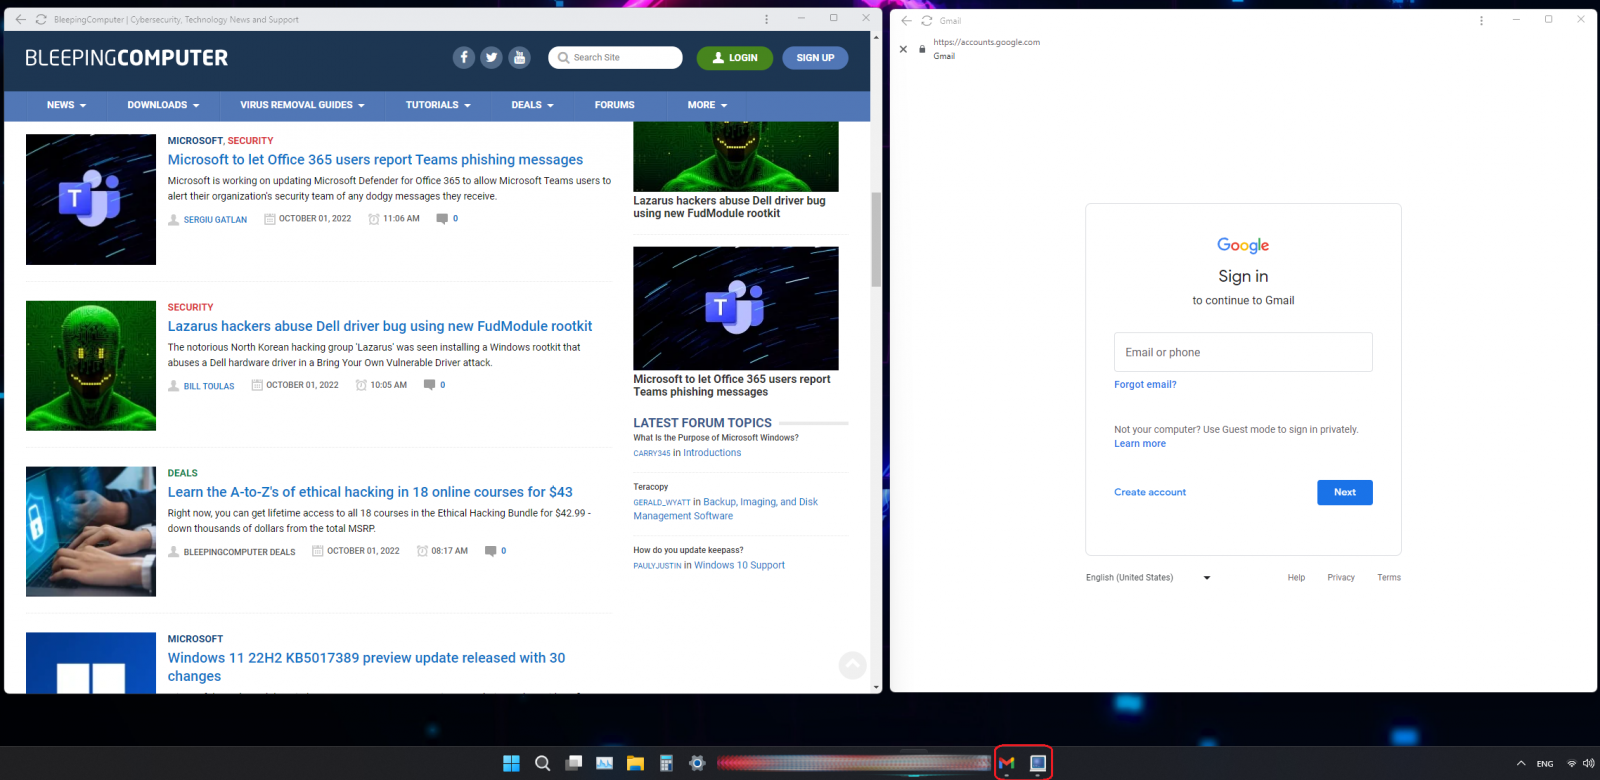
Application Mode в Chrome позволяет разработчикам создавать веб-приложения с чистым и минималистичным интерфейсом. С помощью этого режима сайты могут запускаться в отдельных окнах без отображения адресной сроки и URL. В панели задач Windows при этом будет favicon сайта вместо значка Chrome.

Это позволяет злоумышленникам создавать фейковые десктопные формы для ввода учетных данных и с помощью них собирать логины и пароли пользователей. Один из примеров реализации приводит BleepingComputer:


Для успешного применения этого подхода атакующий должен заставить жертву запустить ярлык Windows, который открывает фишинговый URL с помощью режима приложений. Как объясняет mr.d0x, злоумышленник может использовать следующие команды для создания ярлыка и запуска URL:

# Chrome
"C:\Program Files\Google\Chrome\Application\chrome.exe" --app=https://example.com
# Microsoft Edge
"c:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe" --app=https://example.com

Кроме того, киберпреступник может воспользоваться HTML-файлом для запуска атаки — достаточно встроить параметр “-app”, указывающий на фишинговый сайт. В системах macOS и Linux можно провернуть такой же трюк с помощью соответствующих команд. Пример:

"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --app=https://example.com
Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru