



Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Новый фишинговый вектор позволяет злоумышленникам использовать режим приложений в браузере Chrome (Application Mode) для отображения форм, в которые нужно вводить учетные данные. Этот метод облегчает кражу логинов и паролей.

Режим приложений доступен в каждом браузере, основанном на Chromium, включая Microsoft Edge, Brave и, конечно же, сам Chrome. Функция позволяет создавать вполне убедительные формы для ввода данных, которые достаточно сложно отличить от настоящих.

Есть устоявшееся мнение, что десктопные приложения гораздо труднее заставить передать информацию злоумышленнику, чем веб-страницы. Именно поэтому у пользователей, как правило, приложения вызывают больше доверия.

Тем не менее режим Chrome можно использовать в фишинговых атаках, как показал исследователь под ником “mr.d0x”. Кстати, именно этот эксперт указал в августе на вредоносную технику Browser-in-the-browser.

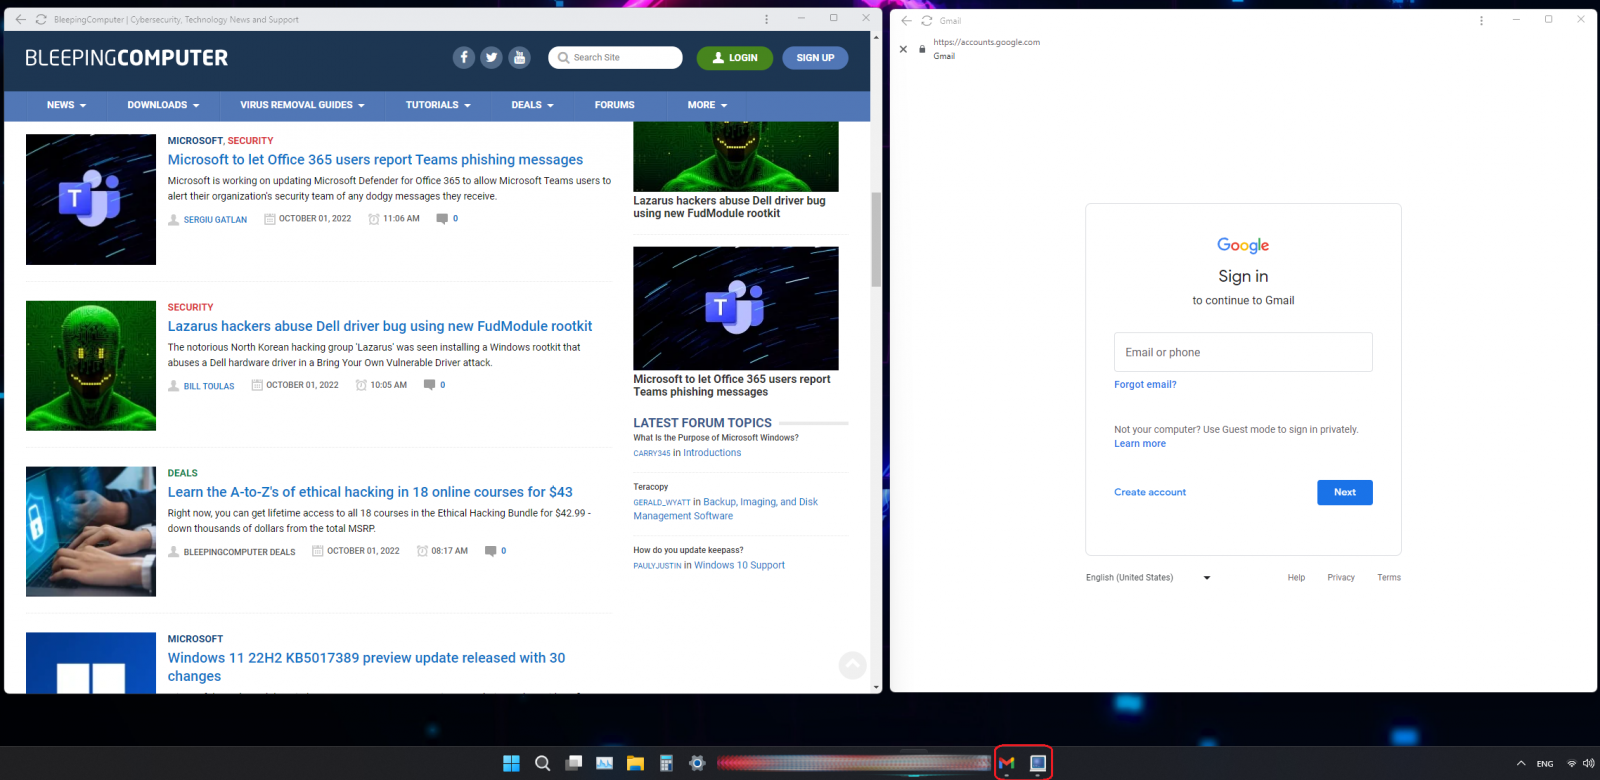
Application Mode в Chrome позволяет разработчикам создавать веб-приложения с чистым и минималистичным интерфейсом. С помощью этого режима сайты могут запускаться в отдельных окнах без отображения адресной сроки и URL. В панели задач Windows при этом будет favicon сайта вместо значка Chrome.

Это позволяет злоумышленникам создавать фейковые десктопные формы для ввода учетных данных и с помощью них собирать логины и пароли пользователей. Один из примеров реализации приводит BleepingComputer:


Для успешного применения этого подхода атакующий должен заставить жертву запустить ярлык Windows, который открывает фишинговый URL с помощью режима приложений. Как объясняет mr.d0x, злоумышленник может использовать следующие команды для создания ярлыка и запуска URL:

# Chrome
"C:\Program Files\Google\Chrome\Application\chrome.exe" --app=https://example.com
# Microsoft Edge
"c:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe" --app=https://example.com

Кроме того, киберпреступник может воспользоваться HTML-файлом для запуска атаки — достаточно встроить параметр “-app”, указывающий на фишинговый сайт. В системах macOS и Linux можно провернуть такой же трюк с помощью соответствующих команд. Пример:

"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --app=https://example.com
Подпишитесь на новости

Онлайн-заявления в МВД о преступлениях получат силу бумажных

Отправить заявление о преступлении через интернет пока не позволяет обойтись без бумаги. Сейчас сотрудник МВД должен распечатать поступившее через сайт обращение и зарегистрировать его в книге учёта. Ведомство подготовило проект приказа, который позволит регистрировать заявления полностью в электронном виде.

О проекте и его деталях рассказал «Коммерсантъ», получивший пояснения МВД.

Подать заявление онлайн можно и сейчас через интернет-приёмную ведомства или «Госуслуги». Затем полицейский связывается с заявителем для уточнения деталей, а если обращение требует возбуждения уголовного дела, приглашает его лично.

Проект предполагает, что электронные записи получат ту же юридическую силу и значимость, что и бумажные. Однако новый порядок собираются применять при наличии технической возможности у конкретного территориального органа МВД.

Юристы видят в инициативе практический смысл. Возможность обратиться без лишних формальностей может побудить пострадавших от мошенников чаще сообщать о преступлениях. А электронная регистрация, по оценке экспертов, затруднит потерю заявления, изменение даты задним числом или отказ от его учёта.

Есть и вопрос для специалистов по ИБ: как защитят сведения в системе при кибератаках? Собеседник издания отмечает, что пока это неясно.

RSS: Новости на портале Anti-Malware.ru