



Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Новый фишинговый вектор позволяет злоумышленникам использовать режим приложений в браузере Chrome (Application Mode) для отображения форм, в которые нужно вводить учетные данные. Этот метод облегчает кражу логинов и паролей.

Режим приложений доступен в каждом браузере, основанном на Chromium, включая Microsoft Edge, Brave и, конечно же, сам Chrome. Функция позволяет создавать вполне убедительные формы для ввода данных, которые достаточно сложно отличить от настоящих.

Есть устоявшееся мнение, что десктопные приложения гораздо труднее заставить передать информацию злоумышленнику, чем веб-страницы. Именно поэтому у пользователей, как правило, приложения вызывают больше доверия.

Тем не менее режим Chrome можно использовать в фишинговых атаках, как показал исследователь под ником “mr.d0x”. Кстати, именно этот эксперт указал в августе на вредоносную технику Browser-in-the-browser.

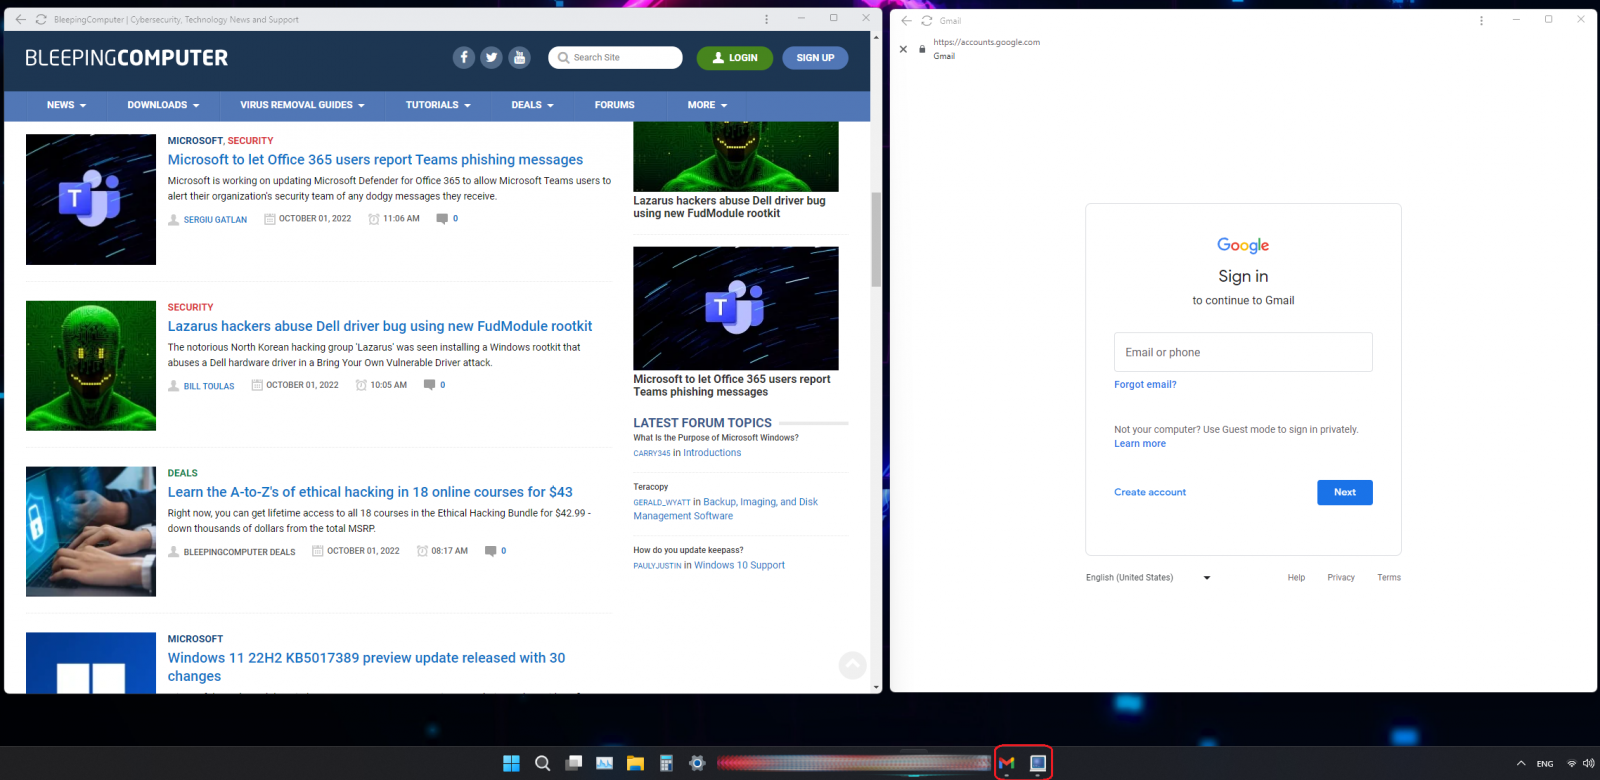
Application Mode в Chrome позволяет разработчикам создавать веб-приложения с чистым и минималистичным интерфейсом. С помощью этого режима сайты могут запускаться в отдельных окнах без отображения адресной сроки и URL. В панели задач Windows при этом будет favicon сайта вместо значка Chrome.

Это позволяет злоумышленникам создавать фейковые десктопные формы для ввода учетных данных и с помощью них собирать логины и пароли пользователей. Один из примеров реализации приводит BleepingComputer:


Для успешного применения этого подхода атакующий должен заставить жертву запустить ярлык Windows, который открывает фишинговый URL с помощью режима приложений. Как объясняет mr.d0x, злоумышленник может использовать следующие команды для создания ярлыка и запуска URL:

# Chrome
"C:\Program Files\Google\Chrome\Application\chrome.exe" --app=https://example.com
# Microsoft Edge
"c:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe" --app=https://example.com

Кроме того, киберпреступник может воспользоваться HTML-файлом для запуска атаки — достаточно встроить параметр “-app”, указывающий на фишинговый сайт. В системах macOS и Linux можно провернуть такой же трюк с помощью соответствующих команд. Пример:

"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --app=https://example.com
Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru