



Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

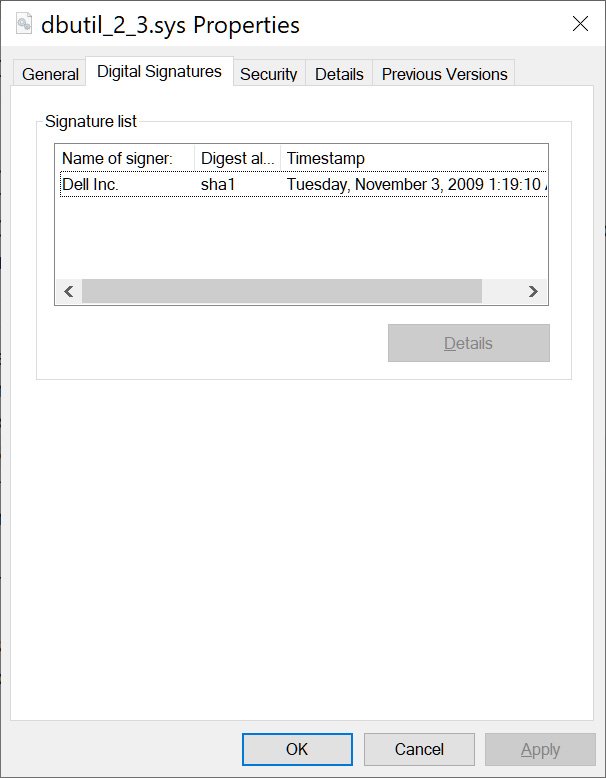
Знаменитая киберпреступная группировка Lazarus использовала интересный способ установки Windows-руткита в своих атаках. Северокорейские хакеры взяли на вооружение драйвер Dell (dbutil_2_3.sys) для доставки опасного вредоноса.

Всё начинается с целевого фишинга: соответствующие письма рассылаются интересующим Lazarus целям. В этой кампании злоумышленники атаковали преимущественно политических журналистов из Бельгии и экспертов в аэрокосмической области из Нидерландов.

По словам специалистов ESET, у группировки были две основные задачи — кибершпионаж и кража важных данных.

В качестве приманки Lazarus задействовала предложения работы (стандартный фишинговый приём). К письмам был прикреплён документ, который при открытии загружал шаблон с адреса, жёстко заданного в коде. Далее в дело вступали вредоносные загрузчики, дропперы, кастомные бэкдоры и т. п.

В ESET отметили, что наиболее интересным инструментом Lazarus в этих кампаниях стал руткит “FudModule“. Он использовал технику BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер) для эксплуатации бреши в драйвере Dell.

«Этот инструмент представляет собой модуль, работающий на уровне пользователя. Однако у него есть возможность читать и записывать в память ядра благодаря уязвимости CVE-2021-21551 в легитимном драйвере от Dell», — говорится в отчёте ESET.

«Стоит отметить, что это первая задокументированная эксплуатация этой бреши в реальных кибератаках. Злоумышленники затем используют возможность записи в память ядра для отключения ряда функциональных возможностей Windows, помогающих мониторить изменения в ОС».

Смысл вектора BYOVD заключается в загрузке вполне безобидного драйвера (часто подписанного и официального), но при этом содержащего известные уязвимости. Поскольку такие драйверы имеют подпись, ОС позволяет их установить.

После инсталляции атакующие могут задействовать соответствующий эксплойт — выполнить код или повысить права в системе. В этом случае Lazarus использовали CVE-2021-21551 в dbutil_2_3.sys для выхода на уровень ядра.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru