



Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

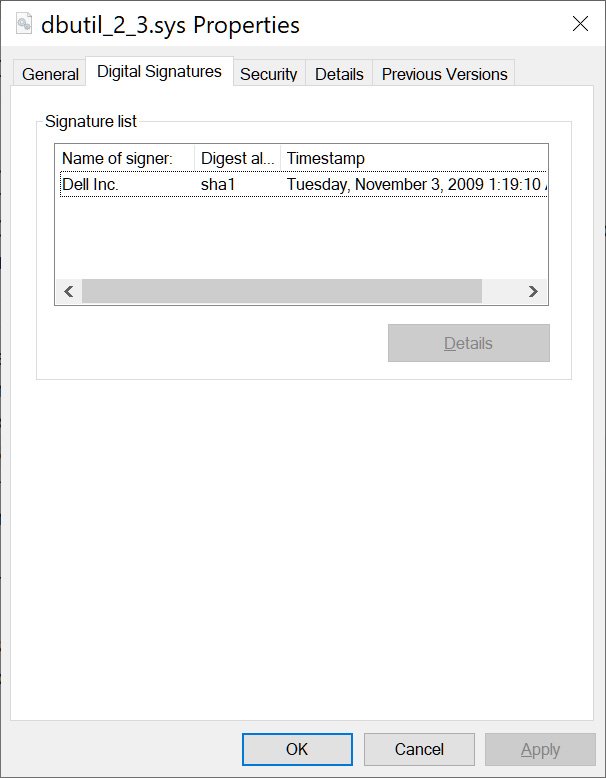
Знаменитая киберпреступная группировка Lazarus использовала интересный способ установки Windows-руткита в своих атаках. Северокорейские хакеры взяли на вооружение драйвер Dell (dbutil_2_3.sys) для доставки опасного вредоноса.

Всё начинается с целевого фишинга: соответствующие письма рассылаются интересующим Lazarus целям. В этой кампании злоумышленники атаковали преимущественно политических журналистов из Бельгии и экспертов в аэрокосмической области из Нидерландов.

По словам специалистов ESET, у группировки были две основные задачи — кибершпионаж и кража важных данных.

В качестве приманки Lazarus задействовала предложения работы (стандартный фишинговый приём). К письмам был прикреплён документ, который при открытии загружал шаблон с адреса, жёстко заданного в коде. Далее в дело вступали вредоносные загрузчики, дропперы, кастомные бэкдоры и т. п.

В ESET отметили, что наиболее интересным инструментом Lazarus в этих кампаниях стал руткит “FudModule“. Он использовал технику BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер) для эксплуатации бреши в драйвере Dell.

«Этот инструмент представляет собой модуль, работающий на уровне пользователя. Однако у него есть возможность читать и записывать в память ядра благодаря уязвимости CVE-2021-21551 в легитимном драйвере от Dell», — говорится в отчёте ESET.

«Стоит отметить, что это первая задокументированная эксплуатация этой бреши в реальных кибератаках. Злоумышленники затем используют возможность записи в память ядра для отключения ряда функциональных возможностей Windows, помогающих мониторить изменения в ОС».

Смысл вектора BYOVD заключается в загрузке вполне безобидного драйвера (часто подписанного и официального), но при этом содержащего известные уязвимости. Поскольку такие драйверы имеют подпись, ОС позволяет их установить.

После инсталляции атакующие могут задействовать соответствующий эксплойт — выполнить код или повысить права в системе. В этом случае Lazarus использовали CVE-2021-21551 в dbutil_2_3.sys для выхода на уровень ядра.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru