



Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

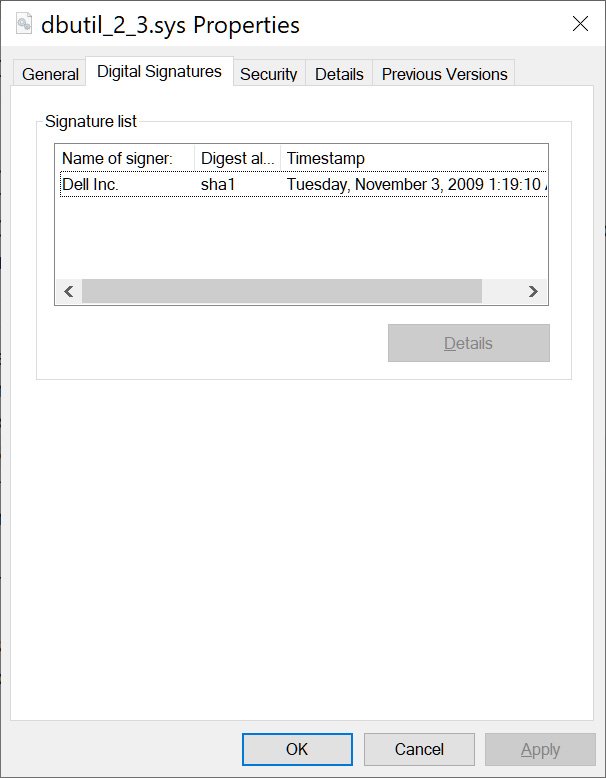
Знаменитая киберпреступная группировка Lazarus использовала интересный способ установки Windows-руткита в своих атаках. Северокорейские хакеры взяли на вооружение драйвер Dell (dbutil_2_3.sys) для доставки опасного вредоноса.

Всё начинается с целевого фишинга: соответствующие письма рассылаются интересующим Lazarus целям. В этой кампании злоумышленники атаковали преимущественно политических журналистов из Бельгии и экспертов в аэрокосмической области из Нидерландов.

По словам специалистов ESET, у группировки были две основные задачи — кибершпионаж и кража важных данных.

В качестве приманки Lazarus задействовала предложения работы (стандартный фишинговый приём). К письмам был прикреплён документ, который при открытии загружал шаблон с адреса, жёстко заданного в коде. Далее в дело вступали вредоносные загрузчики, дропперы, кастомные бэкдоры и т. п.

В ESET отметили, что наиболее интересным инструментом Lazarus в этих кампаниях стал руткит “FudModule“. Он использовал технику BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер) для эксплуатации бреши в драйвере Dell.

«Этот инструмент представляет собой модуль, работающий на уровне пользователя. Однако у него есть возможность читать и записывать в память ядра благодаря уязвимости CVE-2021-21551 в легитимном драйвере от Dell», — говорится в отчёте ESET.

«Стоит отметить, что это первая задокументированная эксплуатация этой бреши в реальных кибератаках. Злоумышленники затем используют возможность записи в память ядра для отключения ряда функциональных возможностей Windows, помогающих мониторить изменения в ОС».

Смысл вектора BYOVD заключается в загрузке вполне безобидного драйвера (часто подписанного и официального), но при этом содержащего известные уязвимости. Поскольку такие драйверы имеют подпись, ОС позволяет их установить.

После инсталляции атакующие могут задействовать соответствующий эксплойт — выполнить код или повысить права в системе. В этом случае Lazarus использовали CVE-2021-21551 в dbutil_2_3.sys для выхода на уровень ядра.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru