



Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вредонос Erbium, основная задача которого — воровать пароли пользователей, распространяется под видом «кряков» и читов для популярных видеоигр. Помимо самих учётных данных, троян интересуется криптовалютными кошельками.

Авторы Erbium предоставляет его по модели «вредоносная программа как услуга» (Malware-as-a-Service, MaaS). Купившие этот зловред киберпреступники получают полноценный инструмент для кражи логинов и паролей.

Стоит отметить, что новый вредонос быстро набирает популярность благодаря богатой функциональности, хорошо работающей поддержке и вполне приемлемому ценнику.

Первыми на Erbium обратили внимание специалисты из команды Cluster25. И вот теперь вышел отчёт Cyfirma, в котором исследователи приводят подробности метода распространения трояна, крадущего информацию.

На русскоязычных хакерских форумах Erbium продаётся с июля 2022 года, однако реальные сроки его разработки на данный момент неизвестны. Изначально воспользоваться трояном можно было за девять долларов в неделю, однако в августе, когда популярность вредоноса стремительно выросла, цены подскочили: 100 долларов придётся заплатить за месяц или $1000 за годовую лицензию.

Фактически Erbium является прямым конкурентом знаменитого RedLine, при этом новичок стоит около трети от того, что запрашивают авторы «красной линии». Как любой троян, крадущий информацию, Erbium может вытаскивать логины и пароли из браузеров, а также воровать cookies, данные банковских карт и автозаполнения.

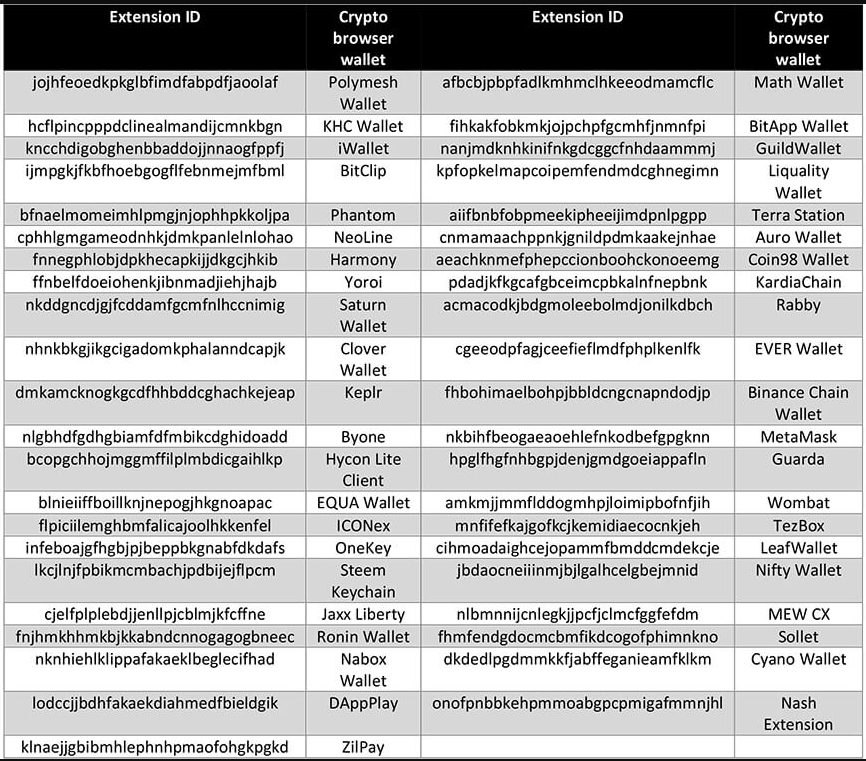
Помимо этого, новый вредонос пытается извлечь все сведения о криптовалютных кошельках жертвы, установленных в качестве расширений для браузеров.


Двухфакторная аутентификация для Erbium — не проблема. Он может перехватывать коды от Trezor Password Manager, EOS Authenticator, Authy 2FA и Authenticator 2FA. Троян также способен снимать скриншоты и красть токены Discord, файлы аутентификации Telegram и пр.

Эксперты считают, что авторы Erbium продолжают работу над трояном, так что в будущем его функциональность может дополниться.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru