



Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вредонос Erbium, основная задача которого — воровать пароли пользователей, распространяется под видом «кряков» и читов для популярных видеоигр. Помимо самих учётных данных, троян интересуется криптовалютными кошельками.

Авторы Erbium предоставляет его по модели «вредоносная программа как услуга» (Malware-as-a-Service, MaaS). Купившие этот зловред киберпреступники получают полноценный инструмент для кражи логинов и паролей.

Стоит отметить, что новый вредонос быстро набирает популярность благодаря богатой функциональности, хорошо работающей поддержке и вполне приемлемому ценнику.

Первыми на Erbium обратили внимание специалисты из команды Cluster25. И вот теперь вышел отчёт Cyfirma, в котором исследователи приводят подробности метода распространения трояна, крадущего информацию.

На русскоязычных хакерских форумах Erbium продаётся с июля 2022 года, однако реальные сроки его разработки на данный момент неизвестны. Изначально воспользоваться трояном можно было за девять долларов в неделю, однако в августе, когда популярность вредоноса стремительно выросла, цены подскочили: 100 долларов придётся заплатить за месяц или $1000 за годовую лицензию.

Фактически Erbium является прямым конкурентом знаменитого RedLine, при этом новичок стоит около трети от того, что запрашивают авторы «красной линии». Как любой троян, крадущий информацию, Erbium может вытаскивать логины и пароли из браузеров, а также воровать cookies, данные банковских карт и автозаполнения.

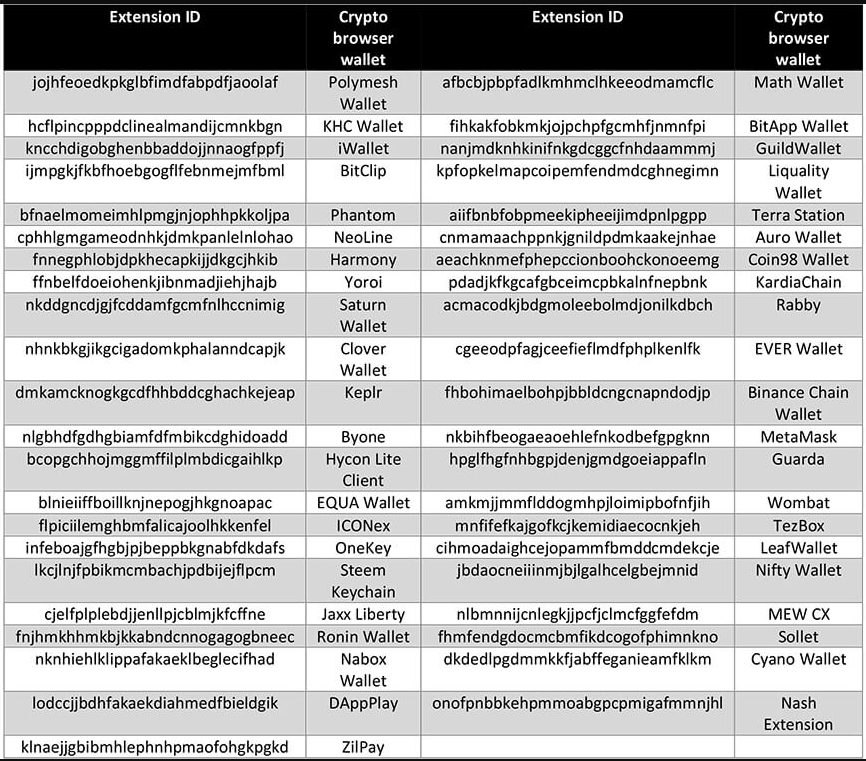
Помимо этого, новый вредонос пытается извлечь все сведения о криптовалютных кошельках жертвы, установленных в качестве расширений для браузеров.


Двухфакторная аутентификация для Erbium — не проблема. Он может перехватывать коды от Trezor Password Manager, EOS Authenticator, Authy 2FA и Authenticator 2FA. Троян также способен снимать скриншоты и красть токены Discord, файлы аутентификации Telegram и пр.

Эксперты считают, что авторы Erbium продолжают работу над трояном, так что в будущем его функциональность может дополниться.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru