



Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

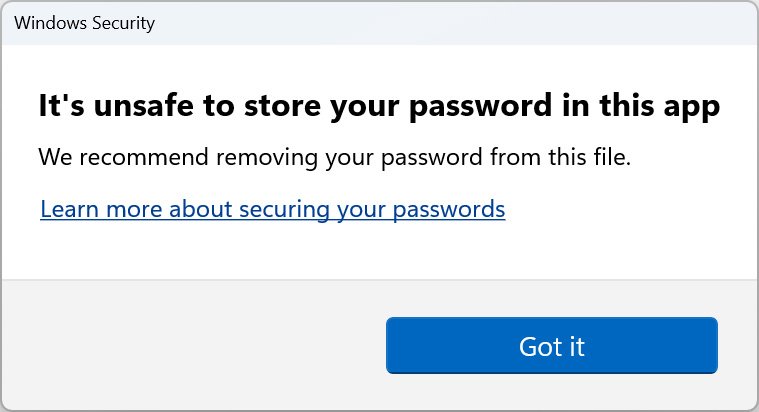
Microsoft недавно выпустила версию Windows 11 22H2, добавив в ОС очень интересную защитную функцию, направленную на сохранность учётных данных. Нововведение под названием Enhanced Phishing Protection предупреждает пользователей, когда те вводят пароль от Windows в небезопасных приложениях или на непроверенных веб-сайтах.

Учётные данные, которые вы используете для входа в Windows, представляют определённую ценность для киберпреступников. Если условный злоумышленник доберётся до них, он сможет проникнуть внутрь корпоративной сети и выкрасть важные сведения или запустить программу-вымогатель.

Как правило, вытащить такие пароли атакующие пытаются с помощью фишинговых кампаний. Главное — заставить пользователя ввести учётные данные в небезопасные приложения вроде текстовых редакторов, таблиц и т. п.

Многие думают, что для «передачи» пароля преступнику необходимо указать его в соответствующей форме, после чего отправить. Однако это не совсем так — встречались случаи, когда одного ввода пароля в форму было достаточно для того, чтобы злоумышленник перехватил его, пользователю даже не нужно было нажимать кнопку «Отправить».

Чтобы заблокировать этот вектор атаки, Microsoft внедрила новую функцию — Enhanced Phishing Protection. Её задача — уведомлять пользователей, если они вводят свой пароль в определённых приложениях или на непроверенных веб-ресурсах.

Среди такого «небезопасного» софта разработчики называют Блокнот (Notepad), текстовый процессор Wordpad и программы Microsoft 365.

«Системные администраторы могут настроить сценарии, согласно которым конечные пользователи будут видеть предупреждения о небезопасном вводе пароля», — добавляет техногигант.

Стоит учитывать, что функция Enhanced Phishing Protection выключена по умолчанию, поэтому её придётся активировать вручную.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru