



Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

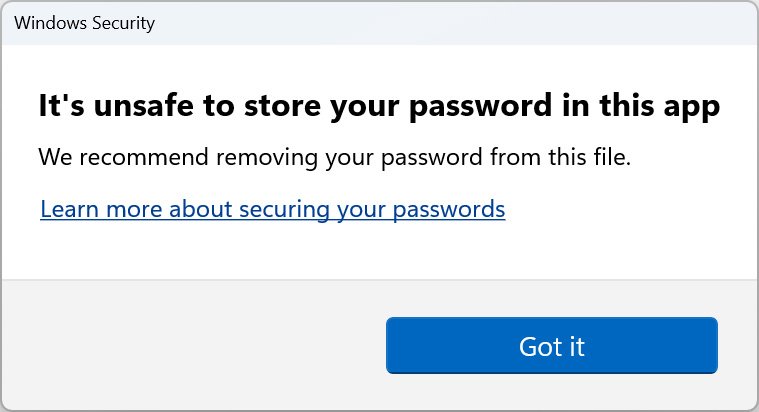
Microsoft недавно выпустила версию Windows 11 22H2, добавив в ОС очень интересную защитную функцию, направленную на сохранность учётных данных. Нововведение под названием Enhanced Phishing Protection предупреждает пользователей, когда те вводят пароль от Windows в небезопасных приложениях или на непроверенных веб-сайтах.

Учётные данные, которые вы используете для входа в Windows, представляют определённую ценность для киберпреступников. Если условный злоумышленник доберётся до них, он сможет проникнуть внутрь корпоративной сети и выкрасть важные сведения или запустить программу-вымогатель.

Как правило, вытащить такие пароли атакующие пытаются с помощью фишинговых кампаний. Главное — заставить пользователя ввести учётные данные в небезопасные приложения вроде текстовых редакторов, таблиц и т. п.

Многие думают, что для «передачи» пароля преступнику необходимо указать его в соответствующей форме, после чего отправить. Однако это не совсем так — встречались случаи, когда одного ввода пароля в форму было достаточно для того, чтобы злоумышленник перехватил его, пользователю даже не нужно было нажимать кнопку «Отправить».

Чтобы заблокировать этот вектор атаки, Microsoft внедрила новую функцию — Enhanced Phishing Protection. Её задача — уведомлять пользователей, если они вводят свой пароль в определённых приложениях или на непроверенных веб-ресурсах.

Среди такого «небезопасного» софта разработчики называют Блокнот (Notepad), текстовый процессор Wordpad и программы Microsoft 365.

«Системные администраторы могут настроить сценарии, согласно которым конечные пользователи будут видеть предупреждения о небезопасном вводе пароля», — добавляет техногигант.

Стоит учитывать, что функция Enhanced Phishing Protection выключена по умолчанию, поэтому её придётся активировать вручную.

Подпишитесь на новости

Минпромторг предложил включить роутеры и базовые станции в техсбор

Базовые станции, маршрутизаторы и коммутационное оборудование могут попасть под технологический сбор. Минпромторг конкретизировал перечень техники, за которую производителям и импортёрам придётся перечислять дополнительный платёж в бюджет.

Детали проекта постановления правительства раскрыли «Ведомости». В перечне также указана аппаратура для приёма, преобразования, передачи или восстановления данных.

Распространить техсбор на телекомоборудование собираются после эксперимента по маркировке. Сам механизм — обязательный неналоговый платёж, который касается производителей и импортёров электроники, компонентов и продукции с их содержанием.

Размер сбора предлагают привязать к подтверждению происхождения товара. Если электроника промаркирована и зарегистрирована в «Честном знаке», базовую ставку уменьшают на 33%. В противном случае — увеличивают на 33%.

А вот саму базовую ставку для телекомоборудования власти пока не раскрыли. Поэтому посчитать, во сколько обойдётся новая нагрузка, ещё нельзя.

Месяц назад Минпромторг предложил ставки технологического сбора: смартфон — 250 рублей, ноутбук — 500.

RSS: Новости на портале Anti-Malware.ru