



Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

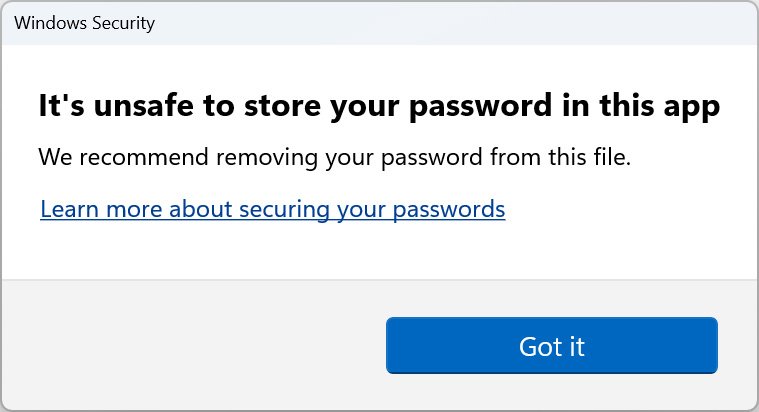
Microsoft недавно выпустила версию Windows 11 22H2, добавив в ОС очень интересную защитную функцию, направленную на сохранность учётных данных. Нововведение под названием Enhanced Phishing Protection предупреждает пользователей, когда те вводят пароль от Windows в небезопасных приложениях или на непроверенных веб-сайтах.

Учётные данные, которые вы используете для входа в Windows, представляют определённую ценность для киберпреступников. Если условный злоумышленник доберётся до них, он сможет проникнуть внутрь корпоративной сети и выкрасть важные сведения или запустить программу-вымогатель.

Как правило, вытащить такие пароли атакующие пытаются с помощью фишинговых кампаний. Главное — заставить пользователя ввести учётные данные в небезопасные приложения вроде текстовых редакторов, таблиц и т. п.

Многие думают, что для «передачи» пароля преступнику необходимо указать его в соответствующей форме, после чего отправить. Однако это не совсем так — встречались случаи, когда одного ввода пароля в форму было достаточно для того, чтобы злоумышленник перехватил его, пользователю даже не нужно было нажимать кнопку «Отправить».

Чтобы заблокировать этот вектор атаки, Microsoft внедрила новую функцию — Enhanced Phishing Protection. Её задача — уведомлять пользователей, если они вводят свой пароль в определённых приложениях или на непроверенных веб-ресурсах.

Среди такого «небезопасного» софта разработчики называют Блокнот (Notepad), текстовый процессор Wordpad и программы Microsoft 365.

«Системные администраторы могут настроить сценарии, согласно которым конечные пользователи будут видеть предупреждения о небезопасном вводе пароля», — добавляет техногигант.

Стоит учитывать, что функция Enhanced Phishing Protection выключена по умолчанию, поэтому её придётся активировать вручную.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru