



Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

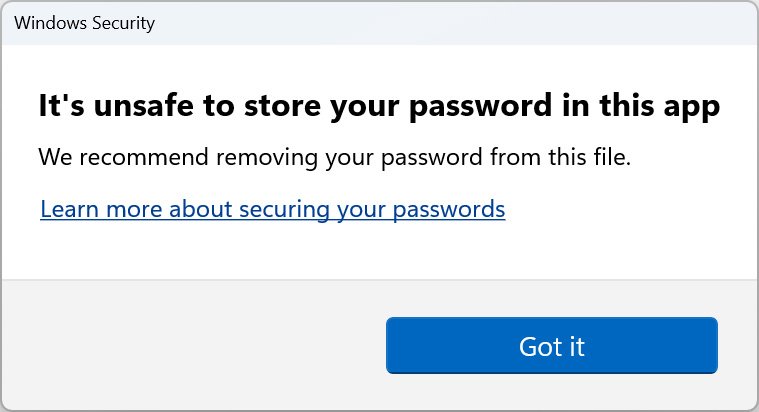
Microsoft недавно выпустила версию Windows 11 22H2, добавив в ОС очень интересную защитную функцию, направленную на сохранность учётных данных. Нововведение под названием Enhanced Phishing Protection предупреждает пользователей, когда те вводят пароль от Windows в небезопасных приложениях или на непроверенных веб-сайтах.

Учётные данные, которые вы используете для входа в Windows, представляют определённую ценность для киберпреступников. Если условный злоумышленник доберётся до них, он сможет проникнуть внутрь корпоративной сети и выкрасть важные сведения или запустить программу-вымогатель.

Как правило, вытащить такие пароли атакующие пытаются с помощью фишинговых кампаний. Главное — заставить пользователя ввести учётные данные в небезопасные приложения вроде текстовых редакторов, таблиц и т. п.

Многие думают, что для «передачи» пароля преступнику необходимо указать его в соответствующей форме, после чего отправить. Однако это не совсем так — встречались случаи, когда одного ввода пароля в форму было достаточно для того, чтобы злоумышленник перехватил его, пользователю даже не нужно было нажимать кнопку «Отправить».

Чтобы заблокировать этот вектор атаки, Microsoft внедрила новую функцию — Enhanced Phishing Protection. Её задача — уведомлять пользователей, если они вводят свой пароль в определённых приложениях или на непроверенных веб-ресурсах.

Среди такого «небезопасного» софта разработчики называют Блокнот (Notepad), текстовый процессор Wordpad и программы Microsoft 365.

«Системные администраторы могут настроить сценарии, согласно которым конечные пользователи будут видеть предупреждения о небезопасном вводе пароля», — добавляет техногигант.

Стоит учитывать, что функция Enhanced Phishing Protection выключена по умолчанию, поэтому её придётся активировать вручную.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru