



Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

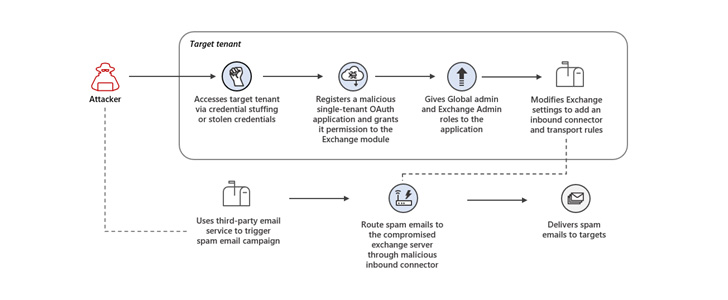
Microsoft предупредила клиентов о кибератаках, в которых используются вредоносные OAuth-приложения. Задача стоящих за этими атаками злоумышленников — получить полный контроль над серверами Exchange и рассылать с их помощью спам.

Как отметила команда Microsoft 365 Defender Research, киберпреступники применили технику credential stuffing (автоматизированная подстановка скомпрометированных учётных данных). Причём атакуются исключительно те аккаунты, которые не активировали многофакторную аутентификацию (MFA).

С помощью аккаунтов с правами администратора злоумышленники получают первоначальный доступ к серверам, а затем регистрируют вредоносное OAuth-приложение и используют его права для модификации настроек Exchange-сервера. Так им удаётся разрешить передачу электронных писем с определённых IP-адресов через скомпрометированный сервер.

«Те изменения, которые атакующие вносят в настройки серверов, позволяют рассылать спамерские письма. Эти письма призваны ввести получателей в заблуждение и оформить на него платные подписки», — объясняет Microsoft.


В частности, в спамерских уведомлениях злоумышленники просят потенциальных жертв пройти по определённой ссылке, чтобы «забрать свой подарок». На соответствующей веб-странице пользователей ждёт форма для ввода данных банковской карты, которая требуется для оплаты небольшой суммы за доставку этого самого подарка.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru