



Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

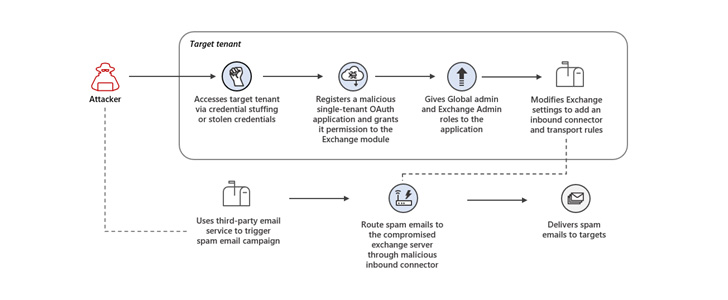
Microsoft предупредила клиентов о кибератаках, в которых используются вредоносные OAuth-приложения. Задача стоящих за этими атаками злоумышленников — получить полный контроль над серверами Exchange и рассылать с их помощью спам.

Как отметила команда Microsoft 365 Defender Research, киберпреступники применили технику credential stuffing (автоматизированная подстановка скомпрометированных учётных данных). Причём атакуются исключительно те аккаунты, которые не активировали многофакторную аутентификацию (MFA).

С помощью аккаунтов с правами администратора злоумышленники получают первоначальный доступ к серверам, а затем регистрируют вредоносное OAuth-приложение и используют его права для модификации настроек Exchange-сервера. Так им удаётся разрешить передачу электронных писем с определённых IP-адресов через скомпрометированный сервер.

«Те изменения, которые атакующие вносят в настройки серверов, позволяют рассылать спамерские письма. Эти письма призваны ввести получателей в заблуждение и оформить на него платные подписки», — объясняет Microsoft.


В частности, в спамерских уведомлениях злоумышленники просят потенциальных жертв пройти по определённой ссылке, чтобы «забрать свой подарок». На соответствующей веб-странице пользователей ждёт форма для ввода данных банковской карты, которая требуется для оплаты небольшой суммы за доставку этого самого подарка.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru