



Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

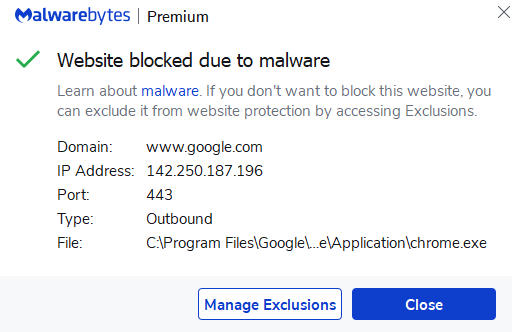
Разработчики антивирусного софта Malwarebytes работают над фиксом бага, из-за которого пользователи не могли зайти на сайты, располагающиеся в домене google.com (включая поиск Google и YouTube). С аналогичными веб-сервисами фиксируется та же беда.

Согласно множеству жалоб от юзеров, в браузерах невозможно зайти на сайты Google, поскольку Malwarebytes видит в них угрозу. В результате ресурсы просто блокировались, а посетить их можно было только после отключения Malwarebytes.

В частности, пользователи отмечали «шквал уведомлений о вредоносных сайтах», в которых упоминались поддомены google.com. На площадке Downdetector один из клиентов прокомментировал ситуацию следующим образом:

«Похоже на то, что разработчики Malwarebytes выпустили забагованное обновление. Я не могу посетить ни один из сайтов Google, потому что получаю нескончаемые уведомления об угрозе. Я попробовал выключить защиту в режиме реального времени — ошибка ушла».

Разработчики быстро приняли к сведению множество жалоб и объяснили, что проблемы были вызваны модулем, отвечающим за веб-фильтрацию. В Twitter представители компании написали:

«Мы в курсе проблемы с компонентом веб-фильтрации, который может приводить к блокировке ряда веб-сайтов, включая google.com».


Как уже отметил один из пользователей, есть вполне логичный выход из ситуации: выключить опцию “Web Protection“, которая работает в режиме реального времени. Второй вариант — дождаться выхода обновления под номером 1.0.60360, о котором разработчики рассказали на форуме.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru