



Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Киберпреступники часто прибегают к методам социальной инженерии для получения доступа к учётным записям и крупным корпоративным сетям. Один из элементов таких атак становится всё более популярным у злоумышленников — техника под названием «MFA-усталость» (MFA Fatigue).

Конечно же, речь идёт о методе обхода многофакторной аутентификации, к которой прибегает каждая уважающая себя организация для защиты корпоративной сети. В качестве дополнительного фактора могут выступать как одноразовый пароль, так и аппаратный ключ.

Атакующие используют несколько способов обхода MFA, включая кражу cookies с помощью вредоносной программы или фишинговых фреймворков вроде evilginx2. Тем не менее всё чаще на вооружении киберпреступников можно встретить технику “MFA Fatigue“ или “MFA push spam“.

Плюсы такого метода заключаются в отсутствии необходимости использовать вредоносную программу или фишинговую инфраструктуру. Более того, “MFA Fatigue“ уже доказала свою эффективность в реальных кибератаках.

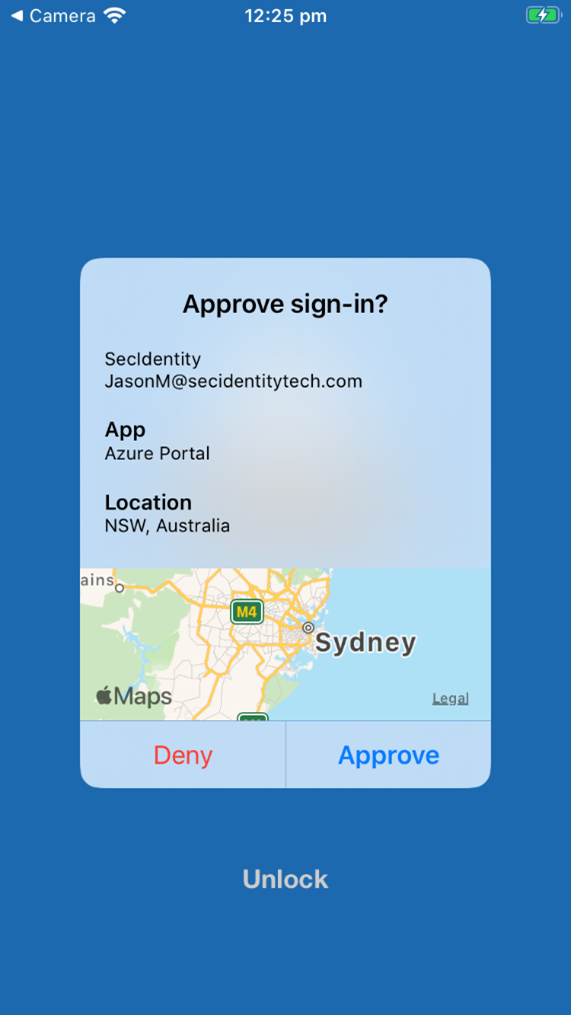
Что же собой представляет “MFA Fatigue“? Когда организация настраивает многофакторную аутентификацию на отправку пуш-уведомлений, сотрудники видят на своих мобильных устройствах уведомления о том, что кто-то пытается войти в сеть с их учётными данными.

Взаимодействуя с такими уведомлениями, служащие могут либо подтвердить вход, либ отклонить его, как показано на скриншоте ниже:


В ходе атаки с использованием “MFA Fatigue’ злоумышленник запускает скрипт, который пытается подключиться к сети с помощью скомпрометированных логинов и паролей, причём он делает это безостановочно. Это приводит к тому, что на мобильное устройство сотрудника приходит бесконечное число уведомлений.

Задача атакующих — поддерживать такой темп днём и ночью, чтобы в конечном счёте сломать жертву. Наглядную демонстрацию использования этого метода специалисты показали в видеоролике:


Эксперты в сфере кибербезопасности рекомендуют отключить пуш-увведомления MFA или хотя бы настроить аутентификацию по шестизначному коду, чтобы повысить безопасность корпоративной сети.

 
Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru