



Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Киберпреступники часто прибегают к методам социальной инженерии для получения доступа к учётным записям и крупным корпоративным сетям. Один из элементов таких атак становится всё более популярным у злоумышленников — техника под названием «MFA-усталость» (MFA Fatigue).

Конечно же, речь идёт о методе обхода многофакторной аутентификации, к которой прибегает каждая уважающая себя организация для защиты корпоративной сети. В качестве дополнительного фактора могут выступать как одноразовый пароль, так и аппаратный ключ.

Атакующие используют несколько способов обхода MFA, включая кражу cookies с помощью вредоносной программы или фишинговых фреймворков вроде evilginx2. Тем не менее всё чаще на вооружении киберпреступников можно встретить технику “MFA Fatigue“ или “MFA push spam“.

Плюсы такого метода заключаются в отсутствии необходимости использовать вредоносную программу или фишинговую инфраструктуру. Более того, “MFA Fatigue“ уже доказала свою эффективность в реальных кибератаках.

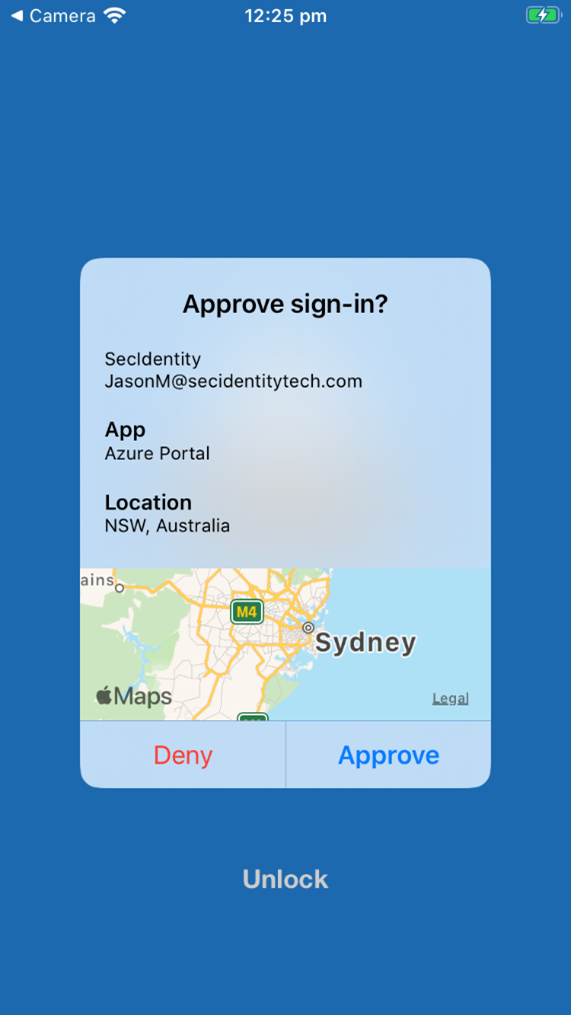
Что же собой представляет “MFA Fatigue“? Когда организация настраивает многофакторную аутентификацию на отправку пуш-уведомлений, сотрудники видят на своих мобильных устройствах уведомления о том, что кто-то пытается войти в сеть с их учётными данными.

Взаимодействуя с такими уведомлениями, служащие могут либо подтвердить вход, либ отклонить его, как показано на скриншоте ниже:


В ходе атаки с использованием “MFA Fatigue’ злоумышленник запускает скрипт, который пытается подключиться к сети с помощью скомпрометированных логинов и паролей, причём он делает это безостановочно. Это приводит к тому, что на мобильное устройство сотрудника приходит бесконечное число уведомлений.

Задача атакующих — поддерживать такой темп днём и ночью, чтобы в конечном счёте сломать жертву. Наглядную демонстрацию использования этого метода специалисты показали в видеоролике:


Эксперты в сфере кибербезопасности рекомендуют отключить пуш-увведомления MFA или хотя бы настроить аутентификацию по шестизначному коду, чтобы повысить безопасность корпоративной сети.

 
Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru