



Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Северокорейские киберпреступники используют вредоносную версию SSH-клиента PuTTY. Задача — с помощью популярного инструмента с открытым исходным кодом развернуть бэкдор “AIRDRY.V2“ на устройствах жертв.

Об атаках с использованием PuTTY рассказали специалисты компании Mandiant. Они приписывают эти кампании группировке UNC4034 (другие имена — Hermit и Labyrinth Chollima), которая «специализируется» на медиакомпаниях.

«В июле 2022 года команде Mandiant Managed Defense удалось зафиксировать новые атаки целевого фишинга, за которыми, судя по всему, стоит группировка UNC4034», — пишут в отчёте исследователи.

Такие атаки начинаются с электронных писем, в которых злоумышленники предлагают жертве хорошую работу в Amazon. После этого общение переносится в WhatsApp, где пользователю отправляют файл в формате ISO — “amazon_assessment.iso“.

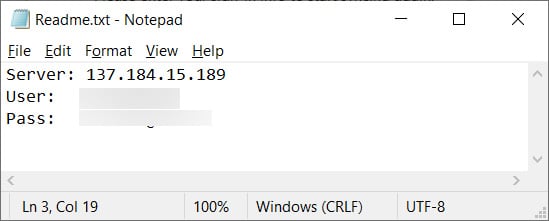
В нём содержатся текстовый файл “readme.txt“ и троянизированная версия PuTTY (PuTTY.exe), популярной бесплатной утилиты. В текстовом файле указан IP-адрес и учётные данные. Скорее всего, атакующие просят жертву открыть ISO-файл и использовать указанные в тексте данные для открытия SSH-соединения с хостом.


Поскольку хакеры добавляют вредоносную составляющую в PuTTY, размер конечного файла существенно отличается от легитимной версии — он больше. Тем не менее утилита сохраняет всю заявленную функциональность.

Параллельно на компьютер жертвы устанавливается бэкдор AIRDRY.V2 , который соединяется с тремя заданными в коде адресами командных центров (C2), после чего уходит в спячку на 60 секунд.

Вычислить вредоносную версию PuTTY достаточно просто. Посмотрите на свойства файла, он должен быть подписан “Simon Tatham“.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru