



Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

В общей сложности шесть опасных уязвимостей в прошивке затрагивают широкий спектр устройств от HP, используемых в корпоративных средах. Несмотря на то что о ряде багов было известно ещё в июле 2021-го, некоторые компьютеры стоят до сих пор непропатченными.

Дыры в прошивке особенно опасным тем, что могут привести к установке вредоносного софта, который будет функционировать даже после переустановки операционной системы. Кроме того, такие вредоносы смогут легко обходить защитные средства.

Вопрос с уязвимыми устройствами от HP подняли специалисты компании Binarly. В отчёте эксперты пишут, что о некоторых брешах из набора они рассказывали ещё на конференции Black Hat 2022.

Тем не менее вендор пока оставил без патча ряд моделей, что, само собой, открывает эти устройства для атак киберпреступников. О первых трёх багах исследователи сообщили HP в июле 2021 года, об остальных — в апреле 2022-го.

Получается, что на исправление изъянов у вендора было в одном случае четыре месяце, в другом — вообще больше года. Все проблемы связаны с повреждением памяти в System Management Module (SMM), что приводит к выполнению кода.

SMM является частью UEFI-прошивки и предоставляет полезные функции вроде возможности управления аппаратной начинкой. Список уязвимостей с идентификаторами выглядит так:

  • CVE-2022-23930 – переполнение буфера, приводящее к выполнению кода (8,2 балла по CVSS v3, «высокая степень риска»)
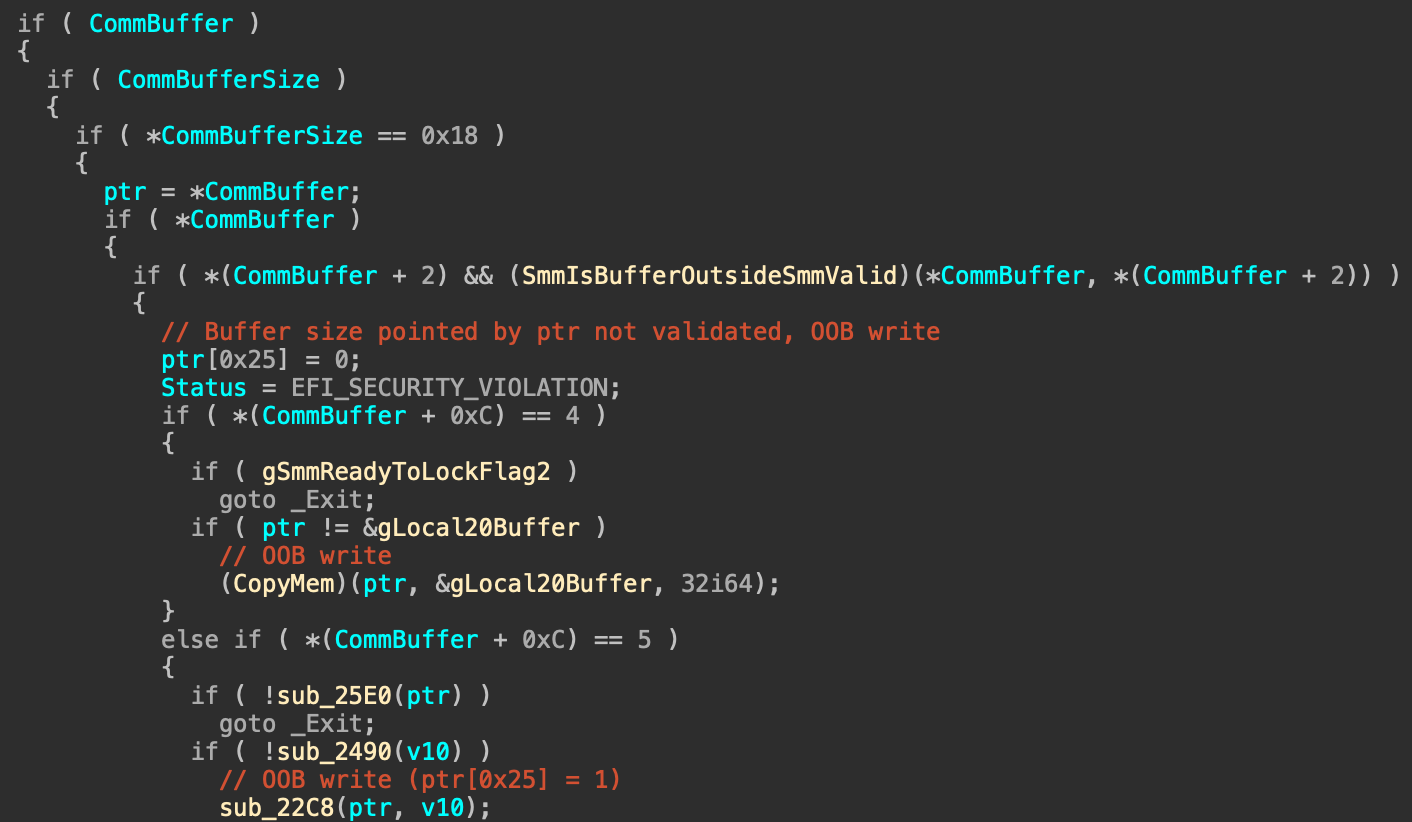
  • CVE-2022-31644 – запись за пределами границ в CommBuffer, позволяющая частично обойти валидацию (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31645 – та же запись за пределами границ в CommBuffer, поскольку не проверятся размер указателя, отправляемого обработчику SMI (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31646 – проблема, приводящая к повышению прав и выполнению кода из-за прямого воздействия на память (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31640 – некорректная проверка ввода, предоставляющая атакующим контроль над данными CommBuffer (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31641 – брешь в обработчике SMI, приводящая к выполнению кода (7,5 балла по CVSS v3 «высокая степень риска»)


Напомним, что на днях мы писали об устранении опасной уязвимости в предустановленном софте HP Support Assistant.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru