



Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

В общей сложности шесть опасных уязвимостей в прошивке затрагивают широкий спектр устройств от HP, используемых в корпоративных средах. Несмотря на то что о ряде багов было известно ещё в июле 2021-го, некоторые компьютеры стоят до сих пор непропатченными.

Дыры в прошивке особенно опасным тем, что могут привести к установке вредоносного софта, который будет функционировать даже после переустановки операционной системы. Кроме того, такие вредоносы смогут легко обходить защитные средства.

Вопрос с уязвимыми устройствами от HP подняли специалисты компании Binarly. В отчёте эксперты пишут, что о некоторых брешах из набора они рассказывали ещё на конференции Black Hat 2022.

Тем не менее вендор пока оставил без патча ряд моделей, что, само собой, открывает эти устройства для атак киберпреступников. О первых трёх багах исследователи сообщили HP в июле 2021 года, об остальных — в апреле 2022-го.

Получается, что на исправление изъянов у вендора было в одном случае четыре месяце, в другом — вообще больше года. Все проблемы связаны с повреждением памяти в System Management Module (SMM), что приводит к выполнению кода.

SMM является частью UEFI-прошивки и предоставляет полезные функции вроде возможности управления аппаратной начинкой. Список уязвимостей с идентификаторами выглядит так:

  • CVE-2022-23930 – переполнение буфера, приводящее к выполнению кода (8,2 балла по CVSS v3, «высокая степень риска»)
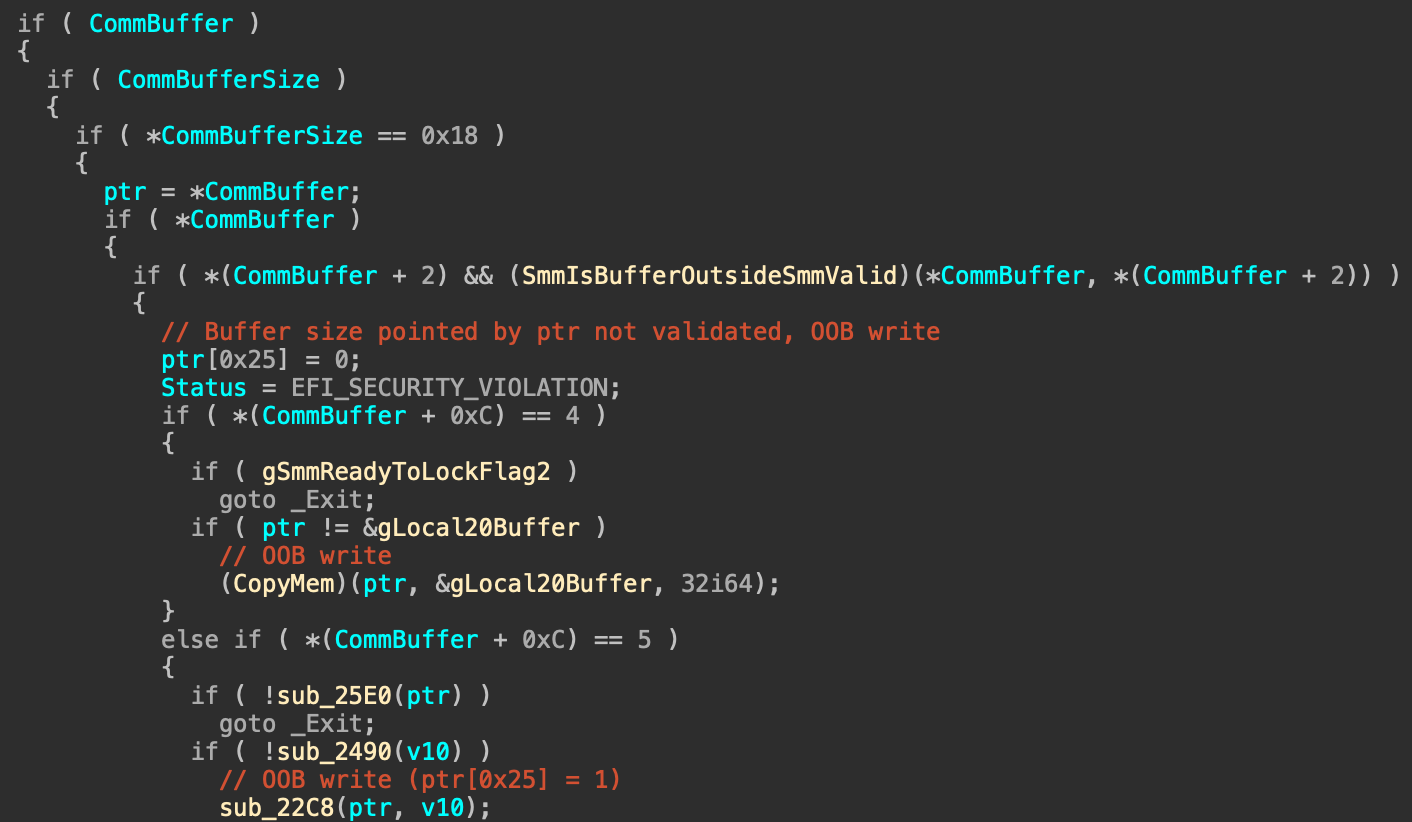
  • CVE-2022-31644 – запись за пределами границ в CommBuffer, позволяющая частично обойти валидацию (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31645 – та же запись за пределами границ в CommBuffer, поскольку не проверятся размер указателя, отправляемого обработчику SMI (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31646 – проблема, приводящая к повышению прав и выполнению кода из-за прямого воздействия на память (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31640 – некорректная проверка ввода, предоставляющая атакующим контроль над данными CommBuffer (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31641 – брешь в обработчике SMI, приводящая к выполнению кода (7,5 балла по CVSS v3 «высокая степень риска»)


Напомним, что на днях мы писали об устранении опасной уязвимости в предустановленном софте HP Support Assistant.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru