



80% топовых сайтов сливают рекламодателям поисковые запросы посетителей

80% топовых сайтов сливают рекламодателям поисковые запросы посетителей

80% топовых сайтов сливают рекламодателям поисковые запросы посетителей

Исследователи в области кибербезопасности выяснили, что восемь из десяти веб-сайтов, на которых присутствует строка для поиска, сливают поисковые запросы посетителей крупным рекламодателям вроде Google.

Таким образом, интересы пользователей отправляются третьей стороне, в данном случае — крупным рекламным сетям, которые впоследствии могут использовать эту информацию для отображения релевантных объявлений или даже для отслеживания действий пользователя в Сети.

К сожалению, в этом случае рядовому веб-сёрферу достаточно сложно понять, насколько его интересы «разошлись» по разным корпорациям. Более того, обратить этот процесс вспять тоже не получится.

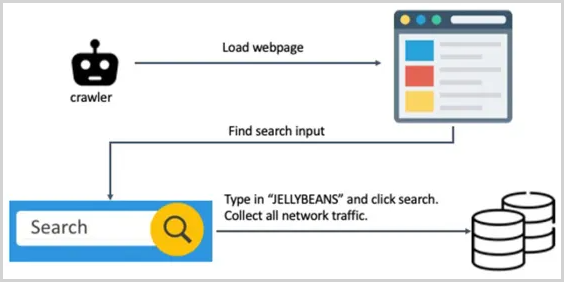
Результатами своего исследования поделились специалисты Norton Labs. Они запустили веб-краулер, способный обходить различные проверки на ботов. Задача краулера была проста — просканировать активность на миллионе самых топовых сайтов.

Бот Norton Labs находил поисковую строку и вводил туда текст “JELLYBEANS“, после чего собирал весь сетевой трафик.


Исследователи пристально отслеживали HTTP-запрос, чтобы выяснить, не появится ли “JELLYBEANS“ в запросах каких-либо сторонних «партнёров». В итоге специалисты выяснили, что запрос передавался в 81,3% случаев.

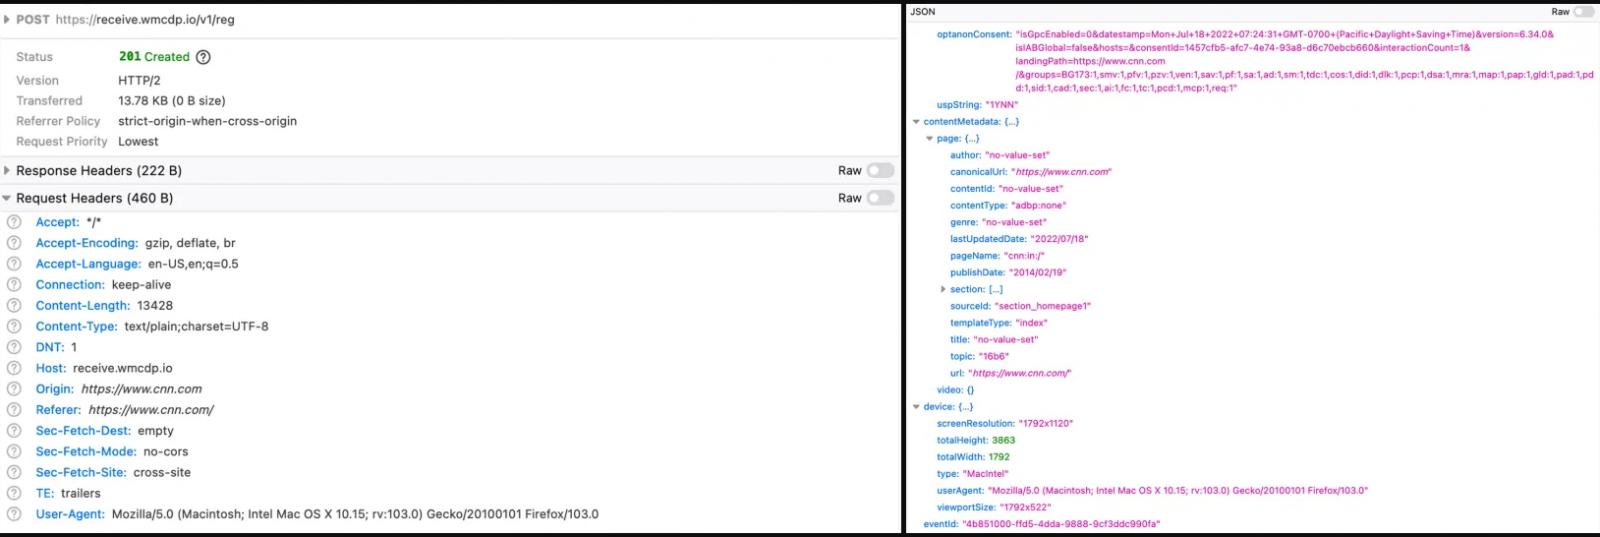
Интересно, что подобные запросы включали URL, HTTP-заголовок и другие детали. При этом принимающий сервер получал не только запрос, но и цифровой отпечаток браузера пользователя.


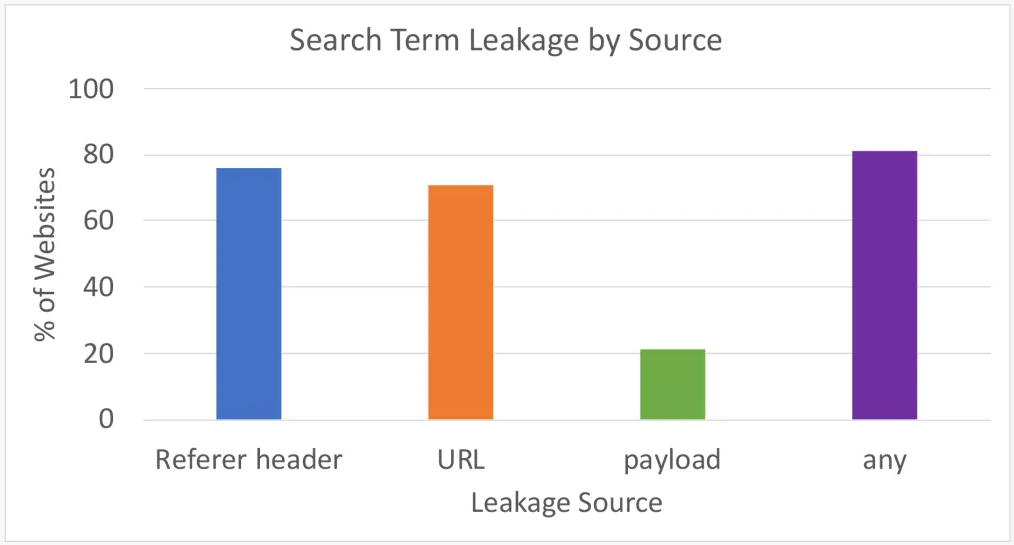
В общей сложности 81,3% из миллиона проанализированных сайтов сливали пользовательские запросы как минимум одним из способов: через заголовок (75,8%), через URL (71%) или с помощью отпечатка (21,2%).

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru