



HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP предупредила пользователей о новой уязвимости в софте HP Support Assistant, который предустанавливается на все десктопные компьютеры и ноутбуки производителя, включая устройства Omen. К счастью патч уже готов, осталось только установить его.

Инструмент HP Support Assistant используется для отслеживания и решения проблем в работе компьютера. С его помощью можно проводить тесты аппаратного обеспечения, углубляться в различные технические нюансы и даже проверять доступность обновлений BIOS и драйверов.

Об уязвимости представителям HP сообщили специалисты компании Secure D. Ей присвоили идентификатор CVE-2022-38395 и 8,2 балла по шкале CVSS (высокая степень риска). Согласно описанию, эта брешь позволяет атакующим повысить права в целевой системе.

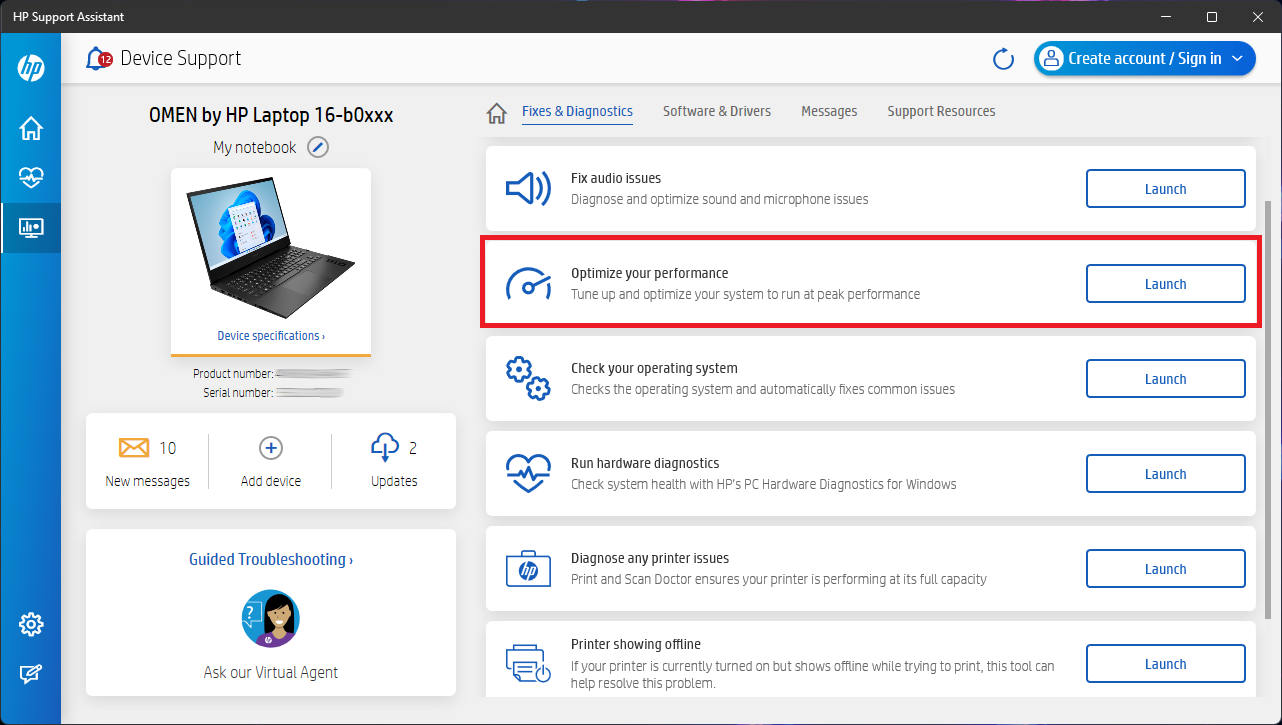
На данный момент техногигант воздерживается от публикации подробностей бага, но в соответствующем уведомлении отмечается, что речь идет о подмене DLL при запуске HP Performance Tune-up в программе HP Support Assistant.

На деле это значит, что условный злоумышленник сможет поместить свою вредоносную DLL в ту же директорию, откуда должна «подтягиваться» безобидная библиотека.


В случае эксплуатации CVE-2022-38395 атакующий может предусмотреть, чтобы загружаемый код работал с правами SYSTEM, как и исполняемый файл HP Support Assistant. Таким образом, брешь отлично подойдет в тех случаях, когда у злоумышленников уже есть доступ к устройству, но с низкими правами.

HP рекомендует всем без исключения, кто использует версии 9.x, установить последний релиз Support Assistant. Сделать это можно через тот же механизм обновления Microsoft Store.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru