



HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

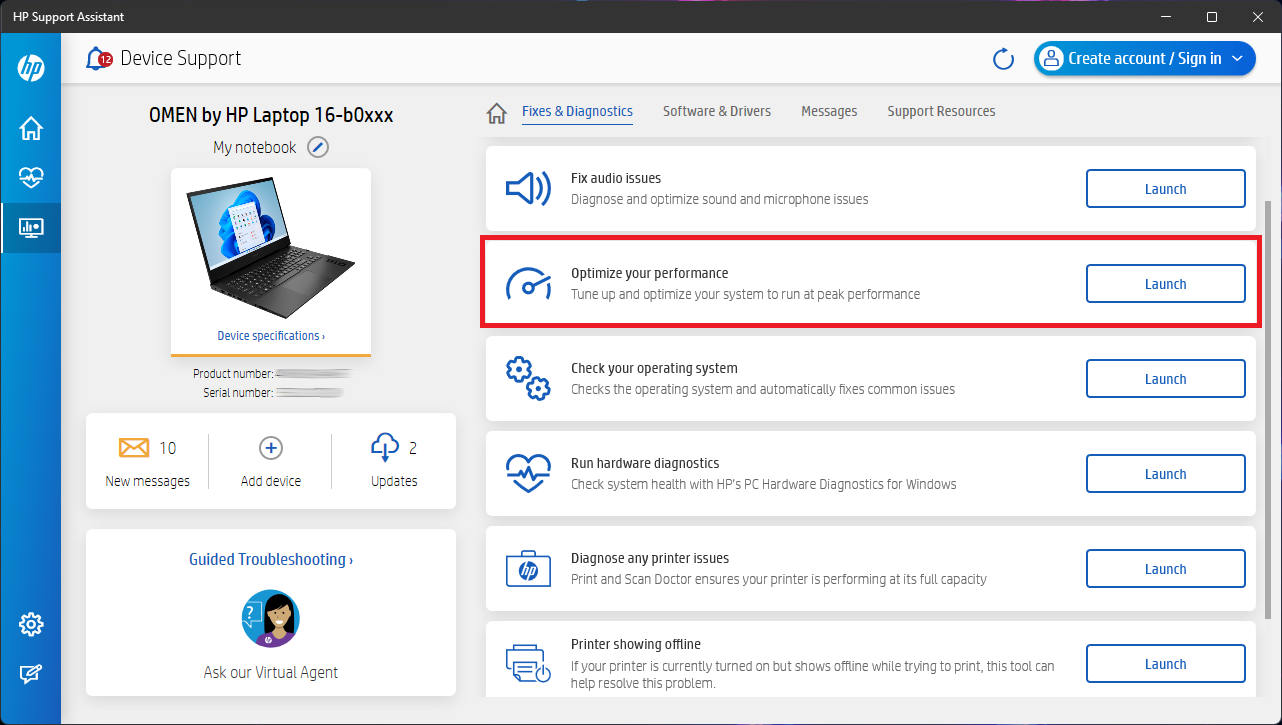
HP предупредила пользователей о новой уязвимости в софте HP Support Assistant, который предустанавливается на все десктопные компьютеры и ноутбуки производителя, включая устройства Omen. К счастью патч уже готов, осталось только установить его.

Инструмент HP Support Assistant используется для отслеживания и решения проблем в работе компьютера. С его помощью можно проводить тесты аппаратного обеспечения, углубляться в различные технические нюансы и даже проверять доступность обновлений BIOS и драйверов.

Об уязвимости представителям HP сообщили специалисты компании Secure D. Ей присвоили идентификатор CVE-2022-38395 и 8,2 балла по шкале CVSS (высокая степень риска). Согласно описанию, эта брешь позволяет атакующим повысить права в целевой системе.

На данный момент техногигант воздерживается от публикации подробностей бага, но в соответствующем уведомлении отмечается, что речь идет о подмене DLL при запуске HP Performance Tune-up в программе HP Support Assistant.

На деле это значит, что условный злоумышленник сможет поместить свою вредоносную DLL в ту же директорию, откуда должна «подтягиваться» безобидная библиотека.


В случае эксплуатации CVE-2022-38395 атакующий может предусмотреть, чтобы загружаемый код работал с правами SYSTEM, как и исполняемый файл HP Support Assistant. Таким образом, брешь отлично подойдет в тех случаях, когда у злоумышленников уже есть доступ к устройству, но с низкими правами.

HP рекомендует всем без исключения, кто использует версии 9.x, установить последний релиз Support Assistant. Сделать это можно через тот же механизм обновления Microsoft Store.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru