



Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Специалисты AT&T обнаружили нового, очень скрытного Linux-зловреда, позволяющего через эксплойт повысить привилегии и захватить контроль над конечным или IoT-устройством. В настоящее время Shikitega нацелен на установку майнера монеро, однако его можно с легкостью приспособить для доставки и более опасного пейлоада.

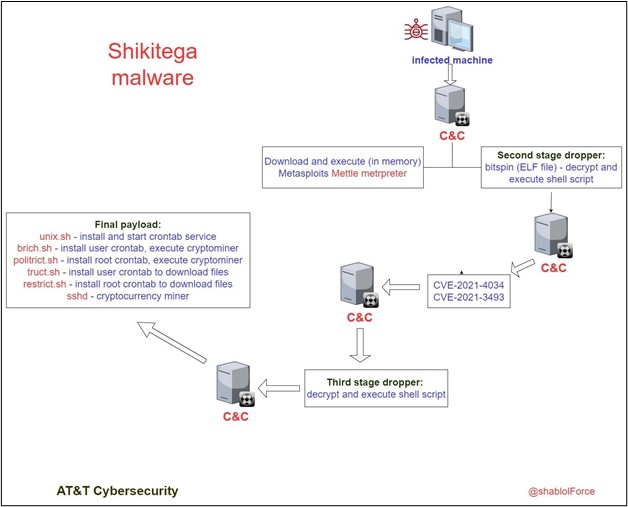
Каким образом вредонос попадает в системы, пока не установлено. Анализ кода выявил многоступенчатую цепочку заражения (по несколько сотен байт за шаг) и другие результаты усилий авторов Shikitega, стремившихся уберечь свое детище от обнаружения.

Так, для обхода антивирусов в нем используется схема кодирования полезной нагрузки Shikata Ga Nai. Эта техника из арсенала Metasploit обеспечивает полиморфизм, позволяя защитить код от статического анализа на основе сигнатур.

Заражение начинается с небольшого, весом 370 байт, ELF-файла — дроппера с шелл-кодом, контрольная сумма которого постоянно меняется. Используя кодировщик, зловред слой за слоем расшифровывает полезную нагрузку; составной итог запускается на исполнение, в ходе которого устанавливается связь с C2-сервером.

При подключении тот отдает дополнительный шелл-код, который сохраняется и запускается в памяти зараженного устройства. Одна из этих команд загружает и активирует Mettle — облегченный вариант бэкдора Meterpreter, позволяющий расширить возможности удаленного контроля и выполнения кода.

Этот модуль, в свою очередь, загружает другой крохотный ELF-файл, который обеспечивает эксплойт CVE-2021-4034 (кодовое имя PwnKit) и CVE-2021-3493 для повышения привилегий и доставки финальной полезной нагрузки — XMRig 6.17.0. Чтобы обеспечить криптомайнеру постоянное присутствие, в систему загружаются шелл-скрипты, добавляющие задания cron: два для текущего пользователя, два для root. В результате все загруженные файлы стираются, что тоже снижает риск обнаружения вредоносной программы.


Командная инфраструктура Shikitega размещена на легитимном облачном хостинге. Это стоит дороже и облегчает идентификацию авторов атак, если те попадут в поле зрения правоохраны, но помогает скрыть факты взлома и заражения.

Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru