



Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

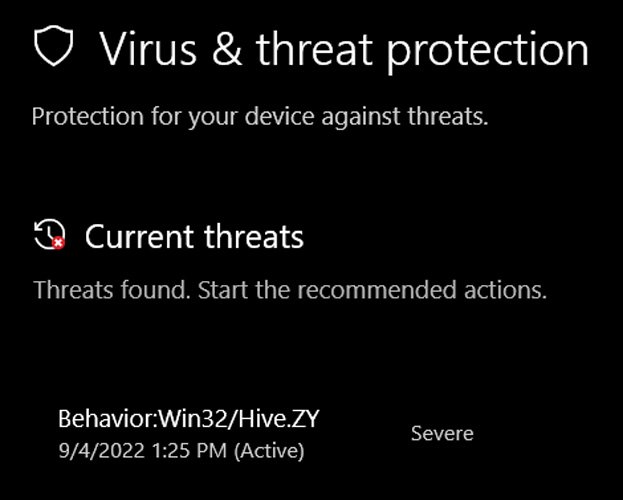
Встроенная в Windows антивирусная программа Microsoft Defender недавно получила некорректное обновление сигнатур, что привело к ложноположительному срабатыванию на Google Chrome, Microsoft Edge, Discord и другие Electron-приложения. Microsoft Defender видит в легитимном софте зловред “Win32/Hive.ZY“.

Согласно сообщениям, проблема появилась после выхода апдейта сигнатур под номером 1.373.1508.0. В этих обновлениях содержался новый «профиль» семейства зловредов — Behavior:Win32/Hive.ZY.

«Эти сигнатуры призваны выявлять потенциально вредоносные файлы, основываясь на их поведении. Если вы загрузили такой файл или получили его в электронном письме, убедитесь, что вам его прислал надёжный источник», — пишет Microsoft на посвящённой Win32/Hive.ZY странице.

Согласно опубликованной на ресурсе BornCity информации, проблема ложноположительного срабатывания достаточно распространена среди пользователей. Кроме того, люди жаловались на странное поведение Microsoft Defender на площадках BleepingComputer, Twitter и Reddit. Судя по всему, детект происходил каждый раз, когда пользователь запускал браузер или другое приложение, использующее фреймворк Electron.


Эксперты сразу прогнозировали, что речь, скорее всего, идёт о забагованном обновлении сигнатур, а Microsoft в скором времени должна исправить его. Так и случилось: корпорация выпустила апдейт под номером 1.373.1537.0, в котором проблема фолса на Win32/Hive.ZY устранена.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru