



Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

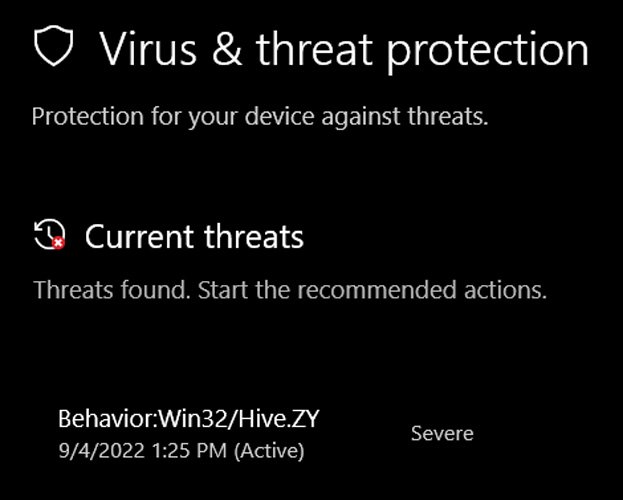
Встроенная в Windows антивирусная программа Microsoft Defender недавно получила некорректное обновление сигнатур, что привело к ложноположительному срабатыванию на Google Chrome, Microsoft Edge, Discord и другие Electron-приложения. Microsoft Defender видит в легитимном софте зловред “Win32/Hive.ZY“.

Согласно сообщениям, проблема появилась после выхода апдейта сигнатур под номером 1.373.1508.0. В этих обновлениях содержался новый «профиль» семейства зловредов — Behavior:Win32/Hive.ZY.

«Эти сигнатуры призваны выявлять потенциально вредоносные файлы, основываясь на их поведении. Если вы загрузили такой файл или получили его в электронном письме, убедитесь, что вам его прислал надёжный источник», — пишет Microsoft на посвящённой Win32/Hive.ZY странице.

Согласно опубликованной на ресурсе BornCity информации, проблема ложноположительного срабатывания достаточно распространена среди пользователей. Кроме того, люди жаловались на странное поведение Microsoft Defender на площадках BleepingComputer, Twitter и Reddit. Судя по всему, детект происходил каждый раз, когда пользователь запускал браузер или другое приложение, использующее фреймворк Electron.


Эксперты сразу прогнозировали, что речь, скорее всего, идёт о забагованном обновлении сигнатур, а Microsoft в скором времени должна исправить его. Так и случилось: корпорация выпустила апдейт под номером 1.373.1537.0, в котором проблема фолса на Win32/Hive.ZY устранена.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru