



Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

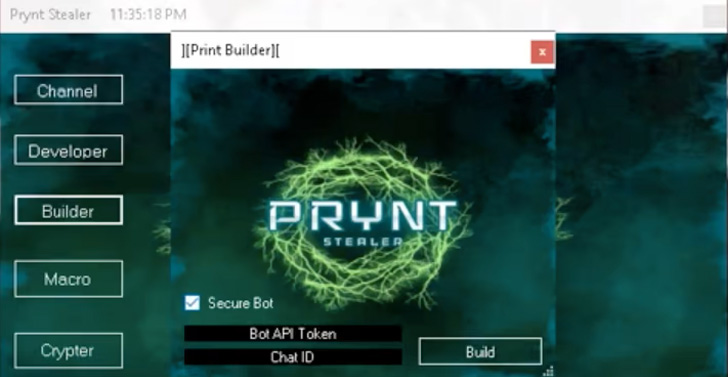
Новый бэкдор Prynt Stealer, использующий для своей работы Telegram-канал, привлек внимание исследователей новыми функциями. Вредонос был доработан для кражи пользовательских данных, украденных купившими его киберпреступниками.

Как объясняют в отчете специалисты компании Zscaler ThreatLabz, это далеко не новый метод, однако он опасен тем, что данные пользователей оказываются в руках сразу нескольких киберпреступных групп.

О Prynt Stealer стало известно в апреле 2022 года. Бэкдор с функциональностью кейлогера и возможностью мониторинга буфера обмена можно приобрести за 100 долларов на месяц, а за $900 можно получить пожизненную лицензию. Зловред спокойно вытаскивает информацию из браузеров, Discord и Telegram, а также записывает нажатия клавиш на клавиатуре.

Свежий анализ кода Prynt Stealer показал, что он много заимствовал у двух других семейств — AsyncRAT и StormKitty. Для сбора данных жертв, украденных другими киберпреступниками, используется отдельный Telegram-канал.


Помимо этого, у бэкдора есть функции, затрудняющие его анализ. Например, он мониторит список запущенных процессов на компьютере жертвы, пытаясь найти среди них “taskmgr“, “netstat“ и “wireshark“. Если он увидит один из этих процессов, каналы взаимодействия с Telegram-каналом блокируются.

«Обратите внимание, что существуют взломанные и слитые версии Prynt Stealer. Мы выявили два варианта этого вредоноса, которые получили имена WorldWind и DarkEye. Доступность исходного кода ряда зловредов упростила задачу малоквалифицированным злоумышленникам», — отмечают специалисты Zscaler.

Авторы Prynt Stealer пошли ещё дальше и добавили бэкдору функциональность, позволяющую перехватывать данные пользователей, которые крадут купившие вредонос хакеры.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru